
容器与云原生 / 系统课时
使用绑定挂载
使用绑定挂载
绑定挂载把宿主机上的真实文件或目录直接映射到容器路径。掌握它的关键不是记住命令,而是弄清路径必须存在、默认可写、挂载会遮住容器原有内容,以及何时应改成只读。
学习目标
- 使用
--mount type=bind将宿主机目录挂载到容器。 - 正确处理绝对路径、只读模式与目标目录内容被覆盖的问题。
- 能定位源路径不存在、权限不足和文件/目录类型不匹配等常见错误。
绑定挂载的边界
绑定挂载没有 Docker 独立管理的数据副本。容器访问 /data/message.txt 时,实际读写的是宿主机源目录中的同一个文件,因此它非常适合开发期源码、配置文件、证书或需要与宿主机工具共享的产物。
默认情况下绑定挂载可写,容器内的进程能够直接修改甚至删除宿主机文件。只需要读取配置或静态资源时,应明确启用只读模式,缩小容器对宿主机文件系统的影响范围。
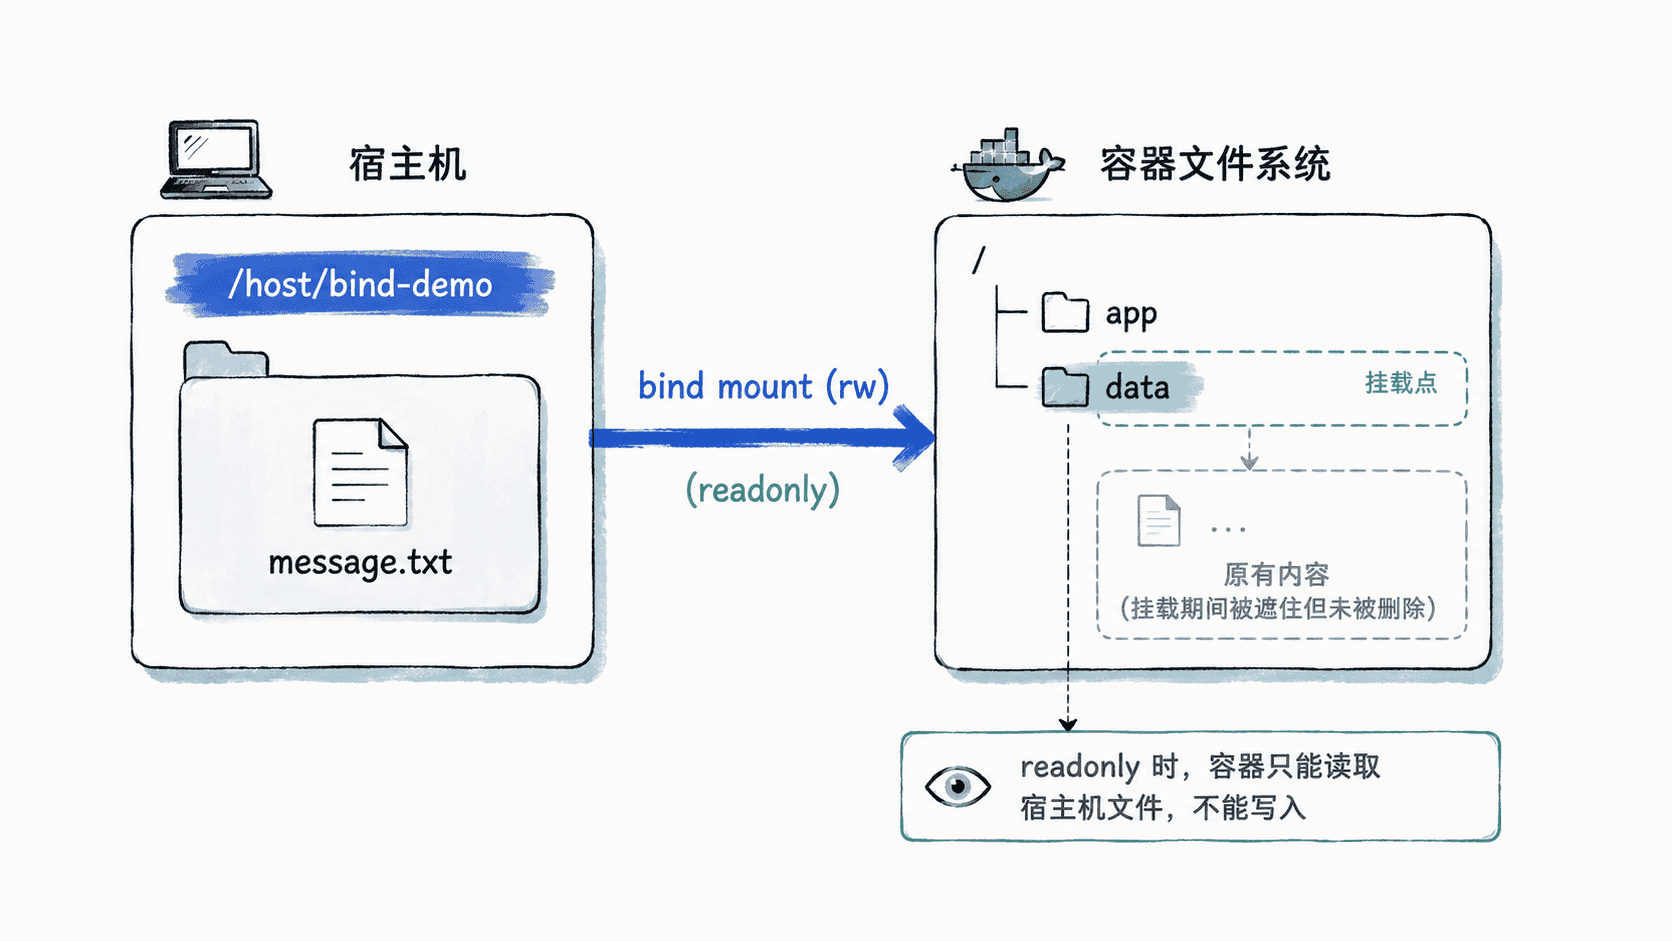
创建只读绑定挂载
推荐使用 --mount,因为参数含义清楚,而且源路径不存在时会直接报错,能更早暴露路径配置问题。下面先在宿主机创建目录和文件,再将其只读挂载到 Alpine 容器的 /data。
rm -rf bind-demo
mkdir bind-demo
printf 'host-data\n' > bind-demo/message.txt

docker run --rm \
  --mount type=bind,src="$(pwd)/bind-demo",dst=/data,readonly \
  alpine sh -c 'cat /data/message.txt; if touch /data/new.txt >/dev/null 2>&1; then echo writable; else echo readonly; fi'

test ! -e bind-demo/new.txt && echo host-unchanged
预期输出
host-data
readonly
host-unchanged
src 应使用宿主机绝对路径;示例中的 $(pwd) 会将当前目录展开为绝对路径。readonly 也可写成 ro。实际在 Windows PowerShell 中应改用适合 PowerShell 的绝对路径表达式,而不是直接照搬 $(pwd)。
理解路径与文件覆盖
挂载目标已经有文件时,Docker 不会合并两边内容,而是让挂载源覆盖该路径的可见视图。例如镜像内 /app/config 原本有默认配置,若把宿主机空目录绑定到 /app/config,容器运行期间看到的就是空目录。
原文件并没有从镜像层删除;取消该挂载并重新创建容器后,它们仍然可见。正因为这种“遮住而非复制”的行为,目标路径选错时常表现为应用启动后突然找不到配置、模板或静态资源。
典型失败与选择
遇到 bind source path does not exist,先检查源路径是否真实存在并确认命令是在预期目录执行。遇到 permission denied,应检查宿主机文件权限、Docker Desktop 的文件共享权限,以及启用 SELinux 的主机是否需要额外的标签处理。
还要确认源和目标的类型一致:文件应挂到文件路径,目录应挂到目录路径。绑定挂载依赖具体宿主机路径,因此可移植性较弱;如果数据应该由 Docker 管理并跨容器长期保存,通常应优先使用 volume,而不是把宿主机目录结构写死在运行命令里。