
容器与云原生 / 系统课时
发布容器端口
发布容器端口
容器内服务监听某个端口,并不意味着宿主机外部能够直接访问。本节通过 docker run -p 建立宿主机到容器端口的映射,并区分监听地址、固定端口、端口范围和自动分配方式。
学习目标
- 使用
-p将容器端口发布到宿主机 - 理解监听地址、宿主机端口与容器端口的对应关系
- 使用端口范围和自动分配,并通过
docker port验证映射
理解端口发布关系
-p 的常用格式是 宿主机地址:宿主机端口:容器端口。请求先到达宿主机指定地址和端口,再被转发到容器内对应端口。省略宿主机地址时,Docker 通常会在宿主机可用网络接口上发布该端口。
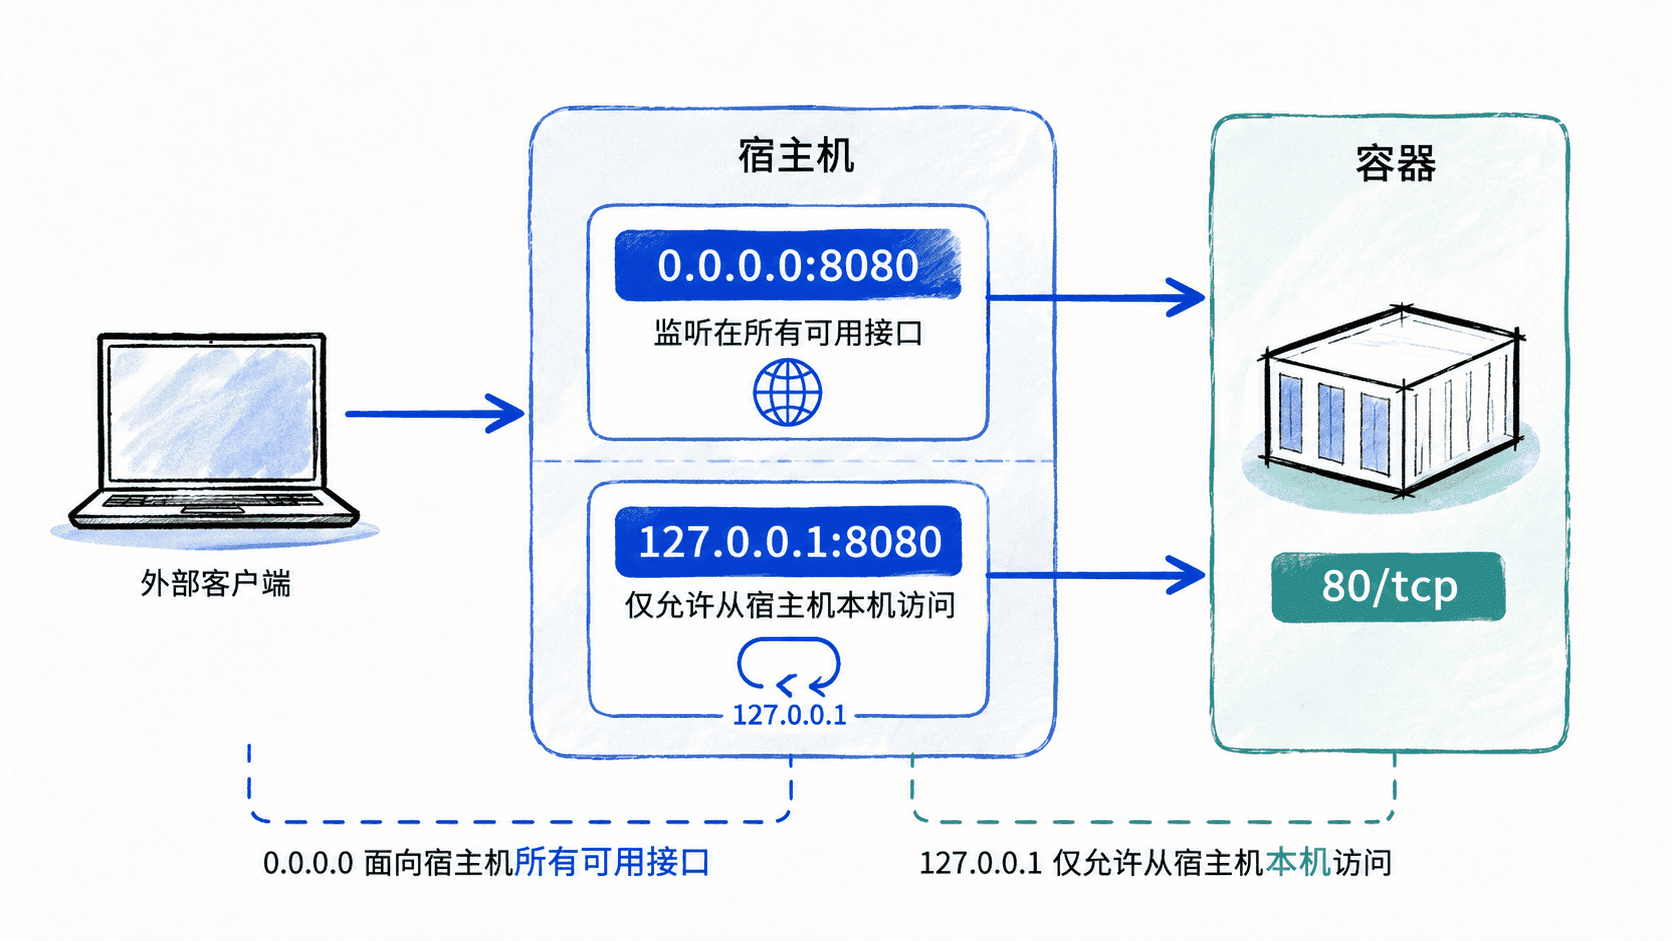
发布固定端口
下面把宿主机的 8080 映射到容器内 Nginx 的 80。容器中的服务仍监听 80,访问者则通过宿主机的 8080 进入。
bash
docker run --name web -d -p 8080:80 nginx
docker port web
预期输出
text
80/tcp -> 0.0.0.0:8080
80/tcp -> [::]:8080
不同平台可能只显示其中一种地址形式。只要 docker port web 表明容器的 80/tcp 已映射到宿主机 8080,端口发布就已经建立。
控制监听地址
如果服务只应从宿主机本机访问,可以显式绑定回环地址 127.0.0.1,避免把端口直接发布到宿主机的其他网络接口。
bash
docker run --name local-web -d -p 127.0.0.1:8081:80 nginx
docker port local-web
预期输出
text
80/tcp -> 127.0.0.1:8081这种方式适合本地开发、只供反向代理访问的内部服务或管理端口。即使 Docker 已发布端口,服务器防火墙、云安全组等外部网络规则仍可能决定远程客户端能否真正访问。
使用端口范围和自动分配
连续发布多个端口时,可以让等长的宿主机端口范围与容器端口范围一一对应。只写容器端口时,则由 Docker 自动选择可用的宿主机端口。
bash
docker run --name range-app -d -p 9000-9002:8000-8002 nginx
docker port range-app
docker run --name auto-app -d -p 80 nginx
docker port auto-app
预期输出
text
8000/tcp -> 0.0.0.0:9000
8001/tcp -> 0.0.0.0:9001
8002/tcp -> 0.0.0.0:9002
80/tcp -> 0.0.0.0:<PORT>
实际输出还可能包含对应的 IPv6 映射。<PORT> 是 Docker 自动选择的宿主机端口,应以 docker port auto-app 的实际结果为准。自动分配适合测试和临时实例,需要稳定入口时则应明确指定宿主机端口。
发布端口时应先确定服务需要被谁访问,再选择监听地址和宿主机端口。仅供本机使用时优先绑定 127.0.0.1;需要稳定外部入口时使用固定端口;临时测试实例则可以采用自动分配。
按自己的节奏,确认真正理解。