
容器与云原生 / 系统课时
搭建私有 Registry
搭建私有 Registry
当镜像不能发布到公共仓库,或团队需要在内网保存构建产物时,可以先用官方 Registry 镜像搭建一个最小私有仓库。本节会启动 Registry、把存储目录持久化到 Docker volume,并通过一次完整的推送、删除本地镜像、重新拉取来验证仓库可用。
学习目标
- 启动一个监听本机 5000 端口的基础私有 Registry。
- 使用 Docker volume 持久化 Registry 的镜像数据。
- 完成镜像标记、推送、删除本地副本和重新拉取的闭环验证。
启动带持久化的 Registry
下面的命令先创建命名卷,再启动官方 registry:2 容器。Registry 的数据目录固定为 /var/lib/registry,把它挂到命名卷后,即使容器被删除,镜像数据仍然保留在卷中。
docker volume create registry-data

docker run -d \
  --name private-registry \
  --restart unless-stopped \
  -p 5000:5000 \
  -v registry-data:/var/lib/registry \
  registry:2
预期输出
registry-data
<ID>
第二行是容器 ID,实际值会不同。可以继续执行 docker ps --filter name=private-registry,确认容器状态为 Up 且端口映射包含 0.0.0.0:5000->5000/tcp 或等价结果。
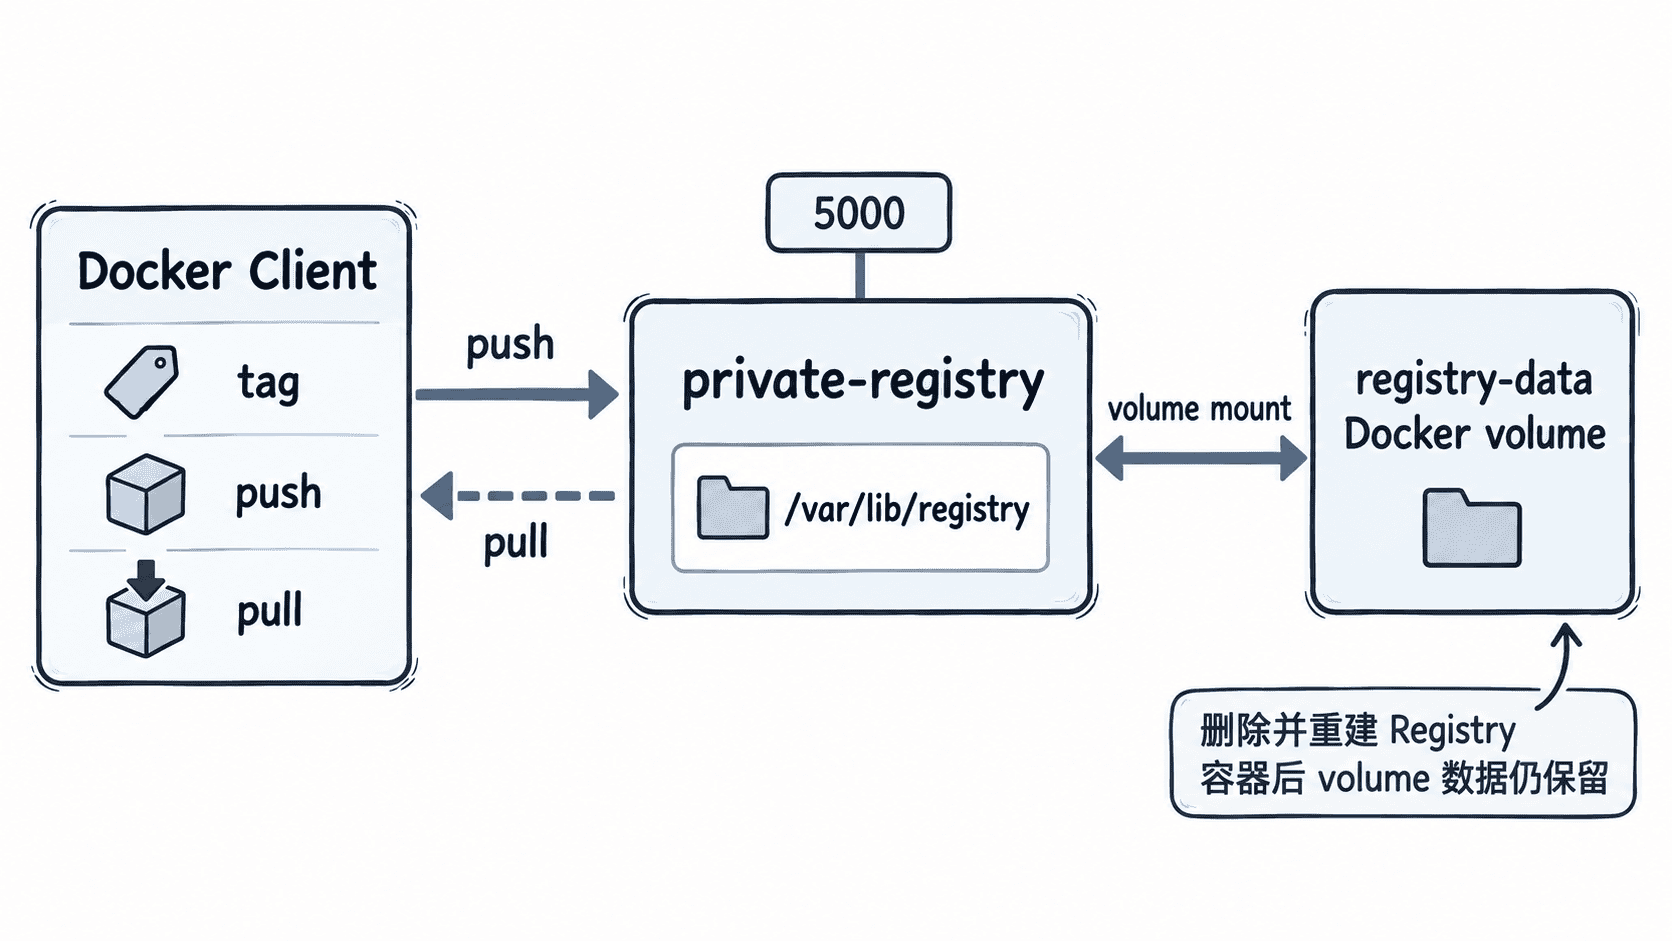
准备并推送测试镜像
先拉取一个小镜像,再给它增加带私有仓库地址的标签。镜像名称必须包含 Registry 主机和端口,否则 Docker 会把它当成默认公共仓库中的名称。
docker pull alpine:3.22
docker tag alpine:3.22 localhost:5000/demo/alpine:3.22
docker push localhost:5000/demo/alpine:3.22
预期输出
3.22: Pulling from library/alpine
...
3.22: digest: sha256:<ID> size: <VALUE>
pull 与 push 的逐层进度、摘要和大小会变化。对本机实验使用 localhost:5000 最简单;如果 Registry 部署在另一台主机上,生产或跨主机环境应配置 TLS 和可信证书,而不是直接裸露未加密的 HTTP Registry。
删除本地副本再拉取
只执行 docker pull 不能证明镜像确实来自刚搭建的仓库,因为本地可能已经存在相同镜像。先删除私有标签,再重新拉取,验证 Registry 中已经保存了对应内容。
docker image rm localhost:5000/demo/alpine:3.22
docker pull localhost:5000/demo/alpine:3.22
预期输出
Untagged: localhost:5000/demo/alpine:3.22
...
3.22: Pulling from demo/alpine
Digest: sha256:<ID>
Status: Downloaded newer image for localhost:5000/demo/alpine:3.22
localhost:5000/demo/alpine:3.22
如果底层 layer 仍被本机其他标签引用,Docker 可能显示 Already exists,这不影响验证;关键是私有标签能从 localhost:5000 成功解析并拉取。
验证持久化是否生效
进一步检查命名卷,并确认 Registry 容器确实把它挂载到数据目录。
docker inspect private-registry \
  --format '{{range .Mounts}}{{println .Type .Name .Destination}}{{end}}'
预期输出
volume registry-data /var/lib/registry这说明镜像内容写在 Docker volume 中,而不是只存在于容器可写层。需要升级或重建 Registry 时,可以删除容器后使用同一个 registry-data 卷重新启动;只要卷没有被删除,仓库数据就会继续保留。