
容器与云原生 / 系统课时
使用 host 与 none 网络
使用 host 与 none 网络
host 与 none 都绕过了常见的桥接网络,但方向完全相反:host 让容器直接使用宿主机网络栈,none 则只保留最小回环接口。本篇用可验证的命令说明两种模式的行为、限制和选择边界。
学习目标
- 说清
host与none对网络隔离、地址和端口的影响 - 能用
docker run与docker inspect启动并验证两种网络模式 - 根据性能、端口需求和隔离要求选择合适模式
两种模式改变了什么
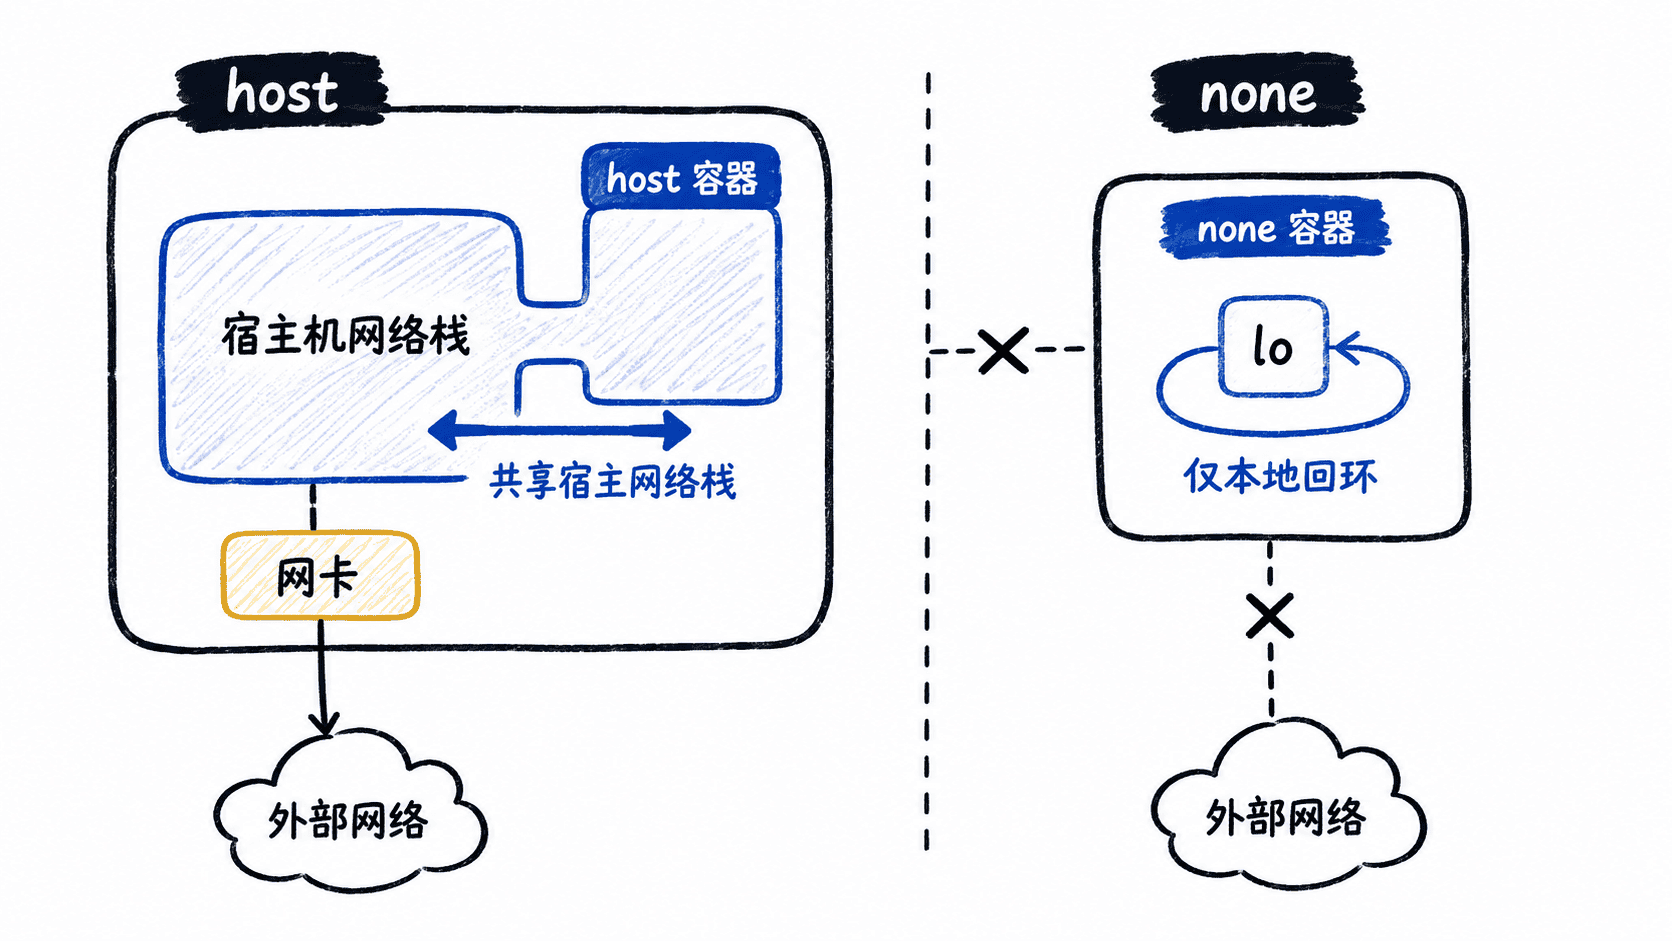
默认桥接网络会给容器提供独立网络命名空间和容器地址,并通过转发规则与宿主机通信。host 模式取消容器与宿主机之间的网络隔离;在 Linux Docker Engine 上,容器进程直接使用宿主机网络栈,因此不再依赖独立容器 IP 和端口映射。
none 模式则把容器与外部网络断开。容器通常只保留 lo 回环接口,没有默认路由,也不会加入桥接网络。它适合离线计算、只处理挂载文件的任务,或者需要先启动进程、随后再由其他机制配置网络的场景。
启动并验证
下面同时启动一个 host 容器,并检查一个 none 容器的接口。<ID> 代表实际容器 ID,不同机器会不同。
docker run -d --rm --name host-demo --network host alpine:latest sleep 300
docker inspect -f '{{.HostConfig.NetworkMode}}' host-demo
docker run --rm --network none alpine:latest ip addr show
docker stop host-demo
预期输出
<ID>
host
1: lo: <LOOPBACK,UP,LOWER_UP> mtu <VALUE> ...
    inet 127.0.0.1/8 scope host lo
host-demo
关键验证点不是接口输出的每个字段,而是 host-demo 的网络模式确实为 host,并且 none 容器只看到回环接口。若镜像版本导致接口输出格式略有差异,以“没有普通以太网接口和默认外部网络”为判断标准。
host 模式的限制
host 模式下不要再依赖 -p 或 --publish 设计端口映射,因为容器服务直接在宿主网络上监听。应用如果绑定 0.0.0.0:8080,本质上就是在宿主机可用地址的 8080 端口提供服务;端口冲突也会直接与宿主进程或其他 host 容器发生。
这种模式适合需要减少转发层、使用大量端口,或必须直接访问宿主网络服务的程序。代价是网络隔离明显减弱,端口占用更难集中管理,因此普通 Web 服务通常仍优先使用用户自定义 bridge 网络和明确的端口发布规则。
none 模式的边界
none 不是“禁止入站但允许出站”,而是基本没有外部网络连接。程序若需要 DNS、数据库、HTTP API 或软件包下载,通常都会因为没有可用网络路径而失败。
因此选择很直接:需要共享宿主网络能力时考虑 host;明确要求网络断开时选择 none;既要容器间通信又要隔离宿主网络时,应使用用户自定义 bridge。两种特殊模式都不应为了省配置而替代正常的容器网络设计。