
服务注册与分布式协调 / 系统课时
用 auth ACL 绑定已认证身份
用 auth ACL 绑定已认证身份
auth ACL 解决的是“创建节点时不要手写某个身份摘要,而是把权限交给当前会话已经认证成功的身份”。本节用 digest 会话演示它如何落盘、与显式 digest ACL 的区别,以及什么时候适合把它用于节点创建策略。
学习目标
- 说明
authscheme 如何把当前会话的认证身份转换为实际 ACL 身份。 - 用
zkCli.sh创建一个仅由已认证身份控制的节点并核对 ACL。 - 判断
authACL 与显式digestACL 分别适合哪类创建和运维场景。
auth ACL 的本质
auth 不是一个长期保存在 znode 上的“用户组”。客户端先完成认证,再在创建或修改 ACL 时写入 auth:<任意表达式>:<权限>;服务端会忽略其中的表达式,并使用当前连接上已经通过认证、且允许参与 auth 的身份生成实际 ACL。没有已认证身份时,写入 auth ACL 会失败。
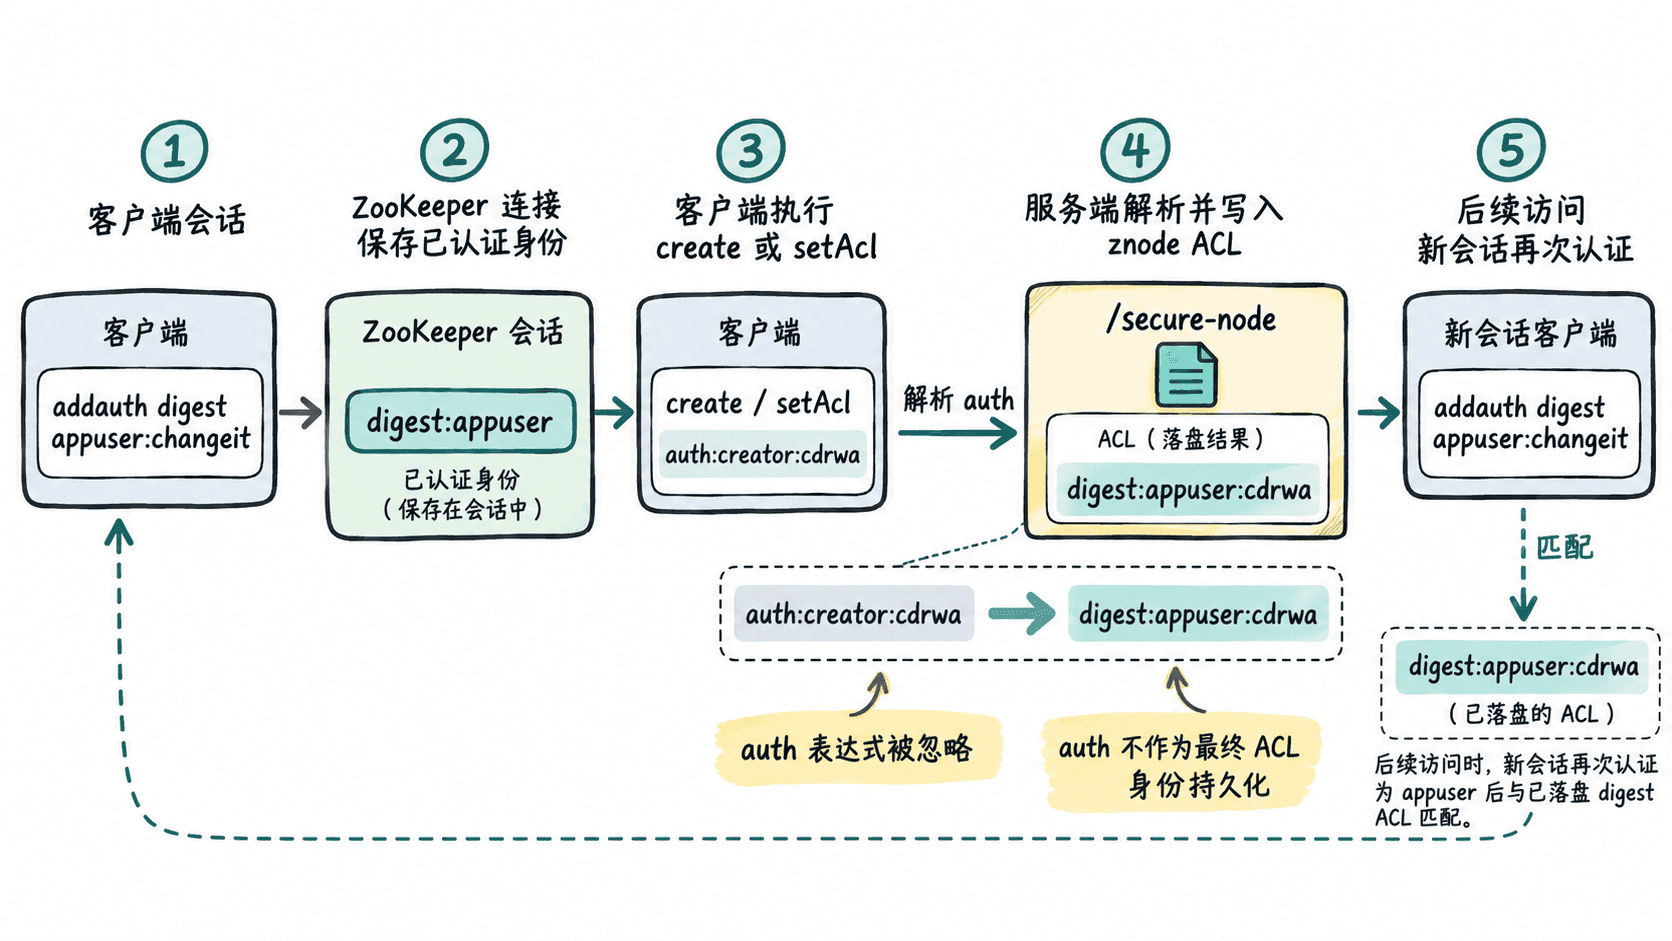
这意味着 auth 更像“把权限绑定给当前认证者”的写入语义。若同一连接叠加了多个可参与认证的身份,ACL 生成结果也可能包含多个身份,因此创建受保护节点时应使用身份边界清晰的专用会话,不要把多个业务账号混在同一迁移连接里。
创建并验证一个 auth ACL 节点
下面示例假设 ZooKeeper 已在 127.0.0.1:2181 运行,且 /auth-demo 尚不存在。命令通过标准输入送入 zkCli.sh,所以可以整体执行;示例口令仅用于实验,生产环境应更换凭据,并使用 TLS 保护 digest 凭据传输。
printf '%s\n' \
  'addauth digest appuser:changeit' \
  'create /auth-demo payload auth:creator:cdrwa' \
  'getAcl /auth-demo' \
  'quit' |
bin/zkCli.sh -server 127.0.0.1:2181预期输出的关键部分如下。<ID> 表示由凭据生成的摘要值,实际内容会随用户名和口令变化;启动日志也可能因版本与日志配置不同而不同。
Created /auth-demo
'digest,'appuser:<ID>
: cdrwa
关键观察不是摘要长什么样,而是 getAcl 看到的是实际的 digest 身份,而不是创建命令里的 auth:creator。此后另一个客户端只有先以同一身份成功认证,才会匹配这条 ACL。
与显式 digest ACL 的差异
| 对比点 | auth ACL |
显式 digest ACL |
|---|---|---|
| 身份从哪里来 | 当前连接已经通过认证的身份 | ACL 文本中明确写出的 digest 身份 |
| 写 ACL 时是否要准备摘要 | 不需要手工放入 ACL | 需要准备正确的 user:<digest> 标识 |
| 节点最终保存的身份 | 解析后的真实身份 | 指定的 digest 身份 |
| 更适合 | “创建者就是所有者”的节点 | 预先规划好的服务账号、共享角色和批量治理 |
auth 的优势是避免应用在创建节点时维护摘要字符串,尤其适合“哪个已认证主体创建,哪个主体持有权限”的策略。显式 digest ACL 则更确定:管理员可以在创建节点前就知道最终 ACL 会指向哪个账号,适合统一配置、批量迁移和跨会话重复执行。
选择节点创建策略
如果节点是某个服务实例或控制器独占管理,客户端先认证,再以 auth ACL 创建,通常最直接。若多个服务需要不同权限,或者 ACL 必须由平台统一审计,就应显式列出身份和权限,而不是依赖创建时会话里恰好有哪些认证信息。
对于可重复部署的基础设施,最好把“使用专用认证会话创建节点”和“创建后立即读取 ACL 验证实际身份”作为同一操作单元。这样既保留 auth 的便利,也能在上线前发现会话身份混入、权限字母写错或认证没有生效等问题。