
服务注册与分布式协调 / 系统课时
准备证书签发与域名解析
准备证书签发与域名解析
TLS 是否可靠,首先取决于证书中的名称能否与实际连接地址对应。本节建立实验 CA,为三个 ZooKeeper 节点签发包含正确 SAN 的证书,并同时检查证书链和域名解析,为后续客户端 TLS 与 Quorum TLS 配置准备一致的信任材料。
学习目标
- 建立实验 CA,并明确 CA 私钥、节点私钥和节点证书的职责边界。
- 为 ZooKeeper 节点规划稳定域名与 SAN,使客户端和节点间 TLS 都能完成名称校验。
- 使用 OpenSSL 与系统解析器验证证书链、SAN 和域名解析结果。
先固定名称与证书边界
不要先生成证书再决定节点叫什么。TLS 名称校验通常比较连接时使用的主机名与证书 SAN,因此节点域名应在签发前固定。例如实验集群可使用 zk1.lab.example、zk2.lab.example、zk3.lab.example,并让 DNS 或主机解析始终返回对应节点地址。
每个 ZooKeeper 节点使用独立私钥和节点证书,三个节点共同信任同一个实验 CA。实验环境中,一个同时包含 serverAuth 与 clientAuth EKU 的节点证书可以作为后续客户端 TLS 服务端身份和 Quorum TLS 双向认证材料;生产环境如果证书生命周期、权限边界或签发策略不同,应拆分证书用途。
| 对象 | 典型名称 | SAN | 应保存的位置 |
|---|---|---|---|
| CA | Anystack ZooKeeper Lab CA | 不依赖节点域名 | 安全签发环境 |
| 节点 1 | zk1.lab.example |
zk1.lab.example、zk1 |
zk1 节点 |
| 节点 2 | zk2.lab.example |
zk2.lab.example、zk2 |
zk2 节点 |
| 节点 3 | zk3.lab.example |
zk3.lab.example、zk3 |
zk3 节点 |
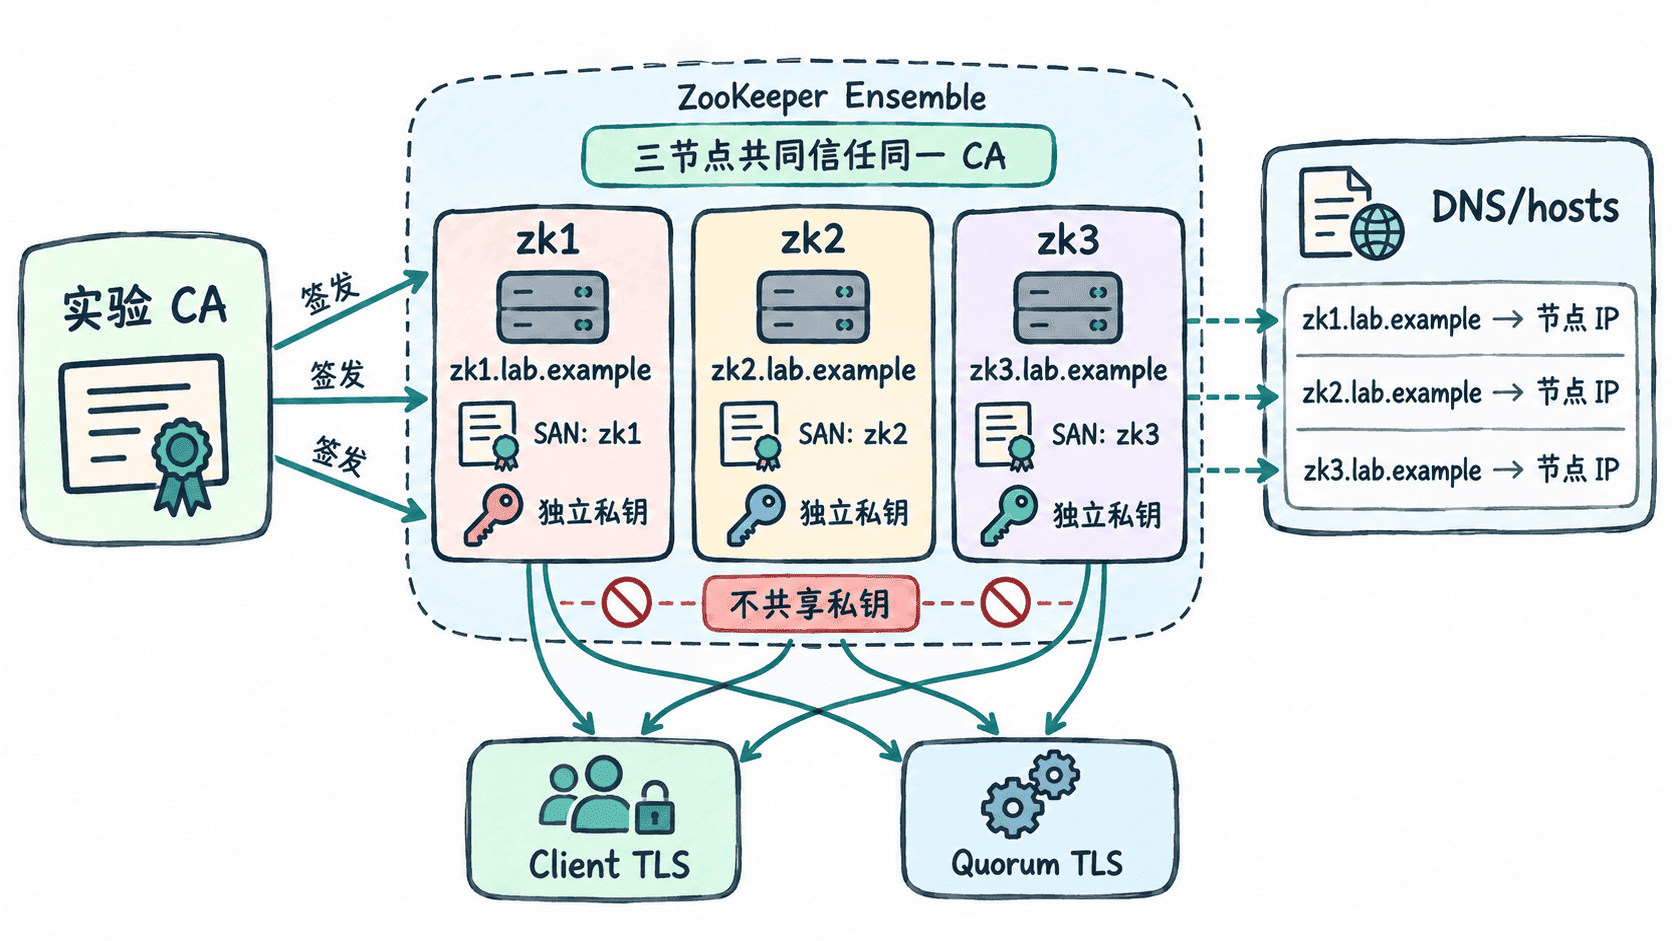
生成实验 CA 与节点证书
下面的 Bash 示例使用 OpenSSL 为三个节点创建独立 RSA 私钥和证书。示例域名是保留的实验命名,实际部署时应在签发前替换为真实且稳定的节点名称。
set -euo pipefail

mkdir -p pki/{ca,private,csr,certs,ext}

openssl genrsa -out pki/ca/ca.key 4096
openssl req -x509 -new -sha256 -days 3650 \
  -key pki/ca/ca.key \
  -out pki/ca/ca.crt \
  -subj "/CN=Anystack ZooKeeper Lab CA"

for host in zk1 zk2 zk3; do
  fqdn="${host}.lab.example"

  openssl genrsa -out "pki/private/${host}.key" 2048
  openssl req -new \
    -key "pki/private/${host}.key" \
    -out "pki/csr/${host}.csr" \
    -subj "/CN=${fqdn}"

  cat > "pki/ext/${host}.ext" <<EOF
subjectAltName=DNS:${fqdn},DNS:${host}
extendedKeyUsage=serverAuth,clientAuth
keyUsage=digitalSignature,keyEncipherment
EOF

  openssl x509 -req \
    -in "pki/csr/${host}.csr" \
    -CA pki/ca/ca.crt \
    -CAkey pki/ca/ca.key \
    -CAcreateserial \
    -out "pki/certs/${host}.crt" \
    -days 825 \
    -sha256 \
    -extfile "pki/ext/${host}.ext"
done

chmod 600 pki/ca/ca.key pki/private/*.key

for host in zk1 zk2 zk3; do
  openssl verify -CAfile pki/ca/ca.crt "pki/certs/${host}.crt"
done
预期结果:OpenSSL 版本不同可能额外打印证书签名提示,但最后三次链验证都应返回 OK。
pki/certs/zk1.crt: OK
pki/certs/zk2.crt: OK
pki/certs/zk3.crt: OK
节点私钥不能在三台服务器之间共用,更不能把 pki/ca/ca.key 分发到 ZooKeeper 节点。节点只需要自己的私钥、自己的证书以及受信任的 CA 证书。
验证 SAN 与名称解析一致
证书链有效不代表主机名一定匹配。下面同时执行证书主机名校验和系统名称解析;只有两部分都通过,后续开启 hostname verification 时才不会因名称不一致失败。
set -euo pipefail

for host in zk1 zk2 zk3; do
  fqdn="${host}.lab.example"
  openssl verify \
    -CAfile pki/ca/ca.crt \
    -verify_hostname "${fqdn}" \
    "pki/certs/${host}.crt"
  getent hosts "${fqdn}"
done
预期结果:每张证书首先返回 OK,随后每个域名能够解析出实际节点地址。IP 与输出格式取决于实验网络。
pki/certs/zk1.crt: OK
<IP> zk1.lab.example
pki/certs/zk2.crt: OK
<IP> zk2.lab.example
pki/certs/zk3.crt: OK
<IP> zk3.lab.example
如果 openssl verify -verify_hostname 失败,应重新检查 SAN,而不是通过关闭名称校验绕过问题;如果证书通过但 getent 没有结果,则先修复 DNS 或主机解析。后续配置 ZooKeeper 时也应继续使用这些已经进入 SAN 的主机名,而不要突然改成裸 IP。
保护后续要复用的材料
实验结束后至少保留 CA 证书、各节点证书、对应私钥和签发参数。CA 私钥只用于继续签发或撤换证书,应与运行节点隔离;节点私钥权限保持最小化,并在转换为 PKCS#12、JKS 或其他 ZooKeeper 可读取的密钥库时继续限制文件访问权限。
证书准备阶段真正要锁定的是一条一致关系:连接使用的名称能够解析到目标节点,并且这个名称已经写入目标节点证书 SAN,证书又能追溯到所有参与方共同信任的 CA。 这三项同时成立,后续客户端 TLS 与 Quorum TLS 才有可靠的身份校验基础。