
服务注册与分布式协调 / 系统课时
把 SASL 主体映射到 ACL
把 SASL 主体映射到 ACL
Kerberos 只解决“客户端是谁”,真正的读写边界还要落到 znode ACL。本节把认证后的 SASL 身份写入 ACL,分别验证读写主体的权限,并处理主机名、realm 与 ACL 身份不一致导致的拒绝访问。
学习目标
- 能把 Kerberos principal 转成
saslACL 身份并分配最小权限 - 能用两个 principal 验证同一 znode 的读写边界
- 能判断主机名、realm 归一化是否造成 ACL 匹配失败或权限意外放大
先确认 ACL 匹配的是哪一个身份
ZooKeeper 在 SASL/Kerberos 认证成功后,会把认证得到的 authorization ID 交给 sasl 认证提供器。ACL 写成 sasl:<identity>:<perms>,其中 <identity> 必须与服务端最终保存的 SASL 身份一致,而不是凭客户端 keytab 文件名或操作系统用户名猜测。
默认情况下,像 app/host1.example.com@EXAMPLE.COM 这样的 principal 会保留主机名和 realm。服务端也可以通过 kerberos.removeHostFromPrincipal、kerberos.removeRealmFromPrincipal 做归一化;两项都开启时,上述主体可能最终以 app 参与 ACL 匹配。
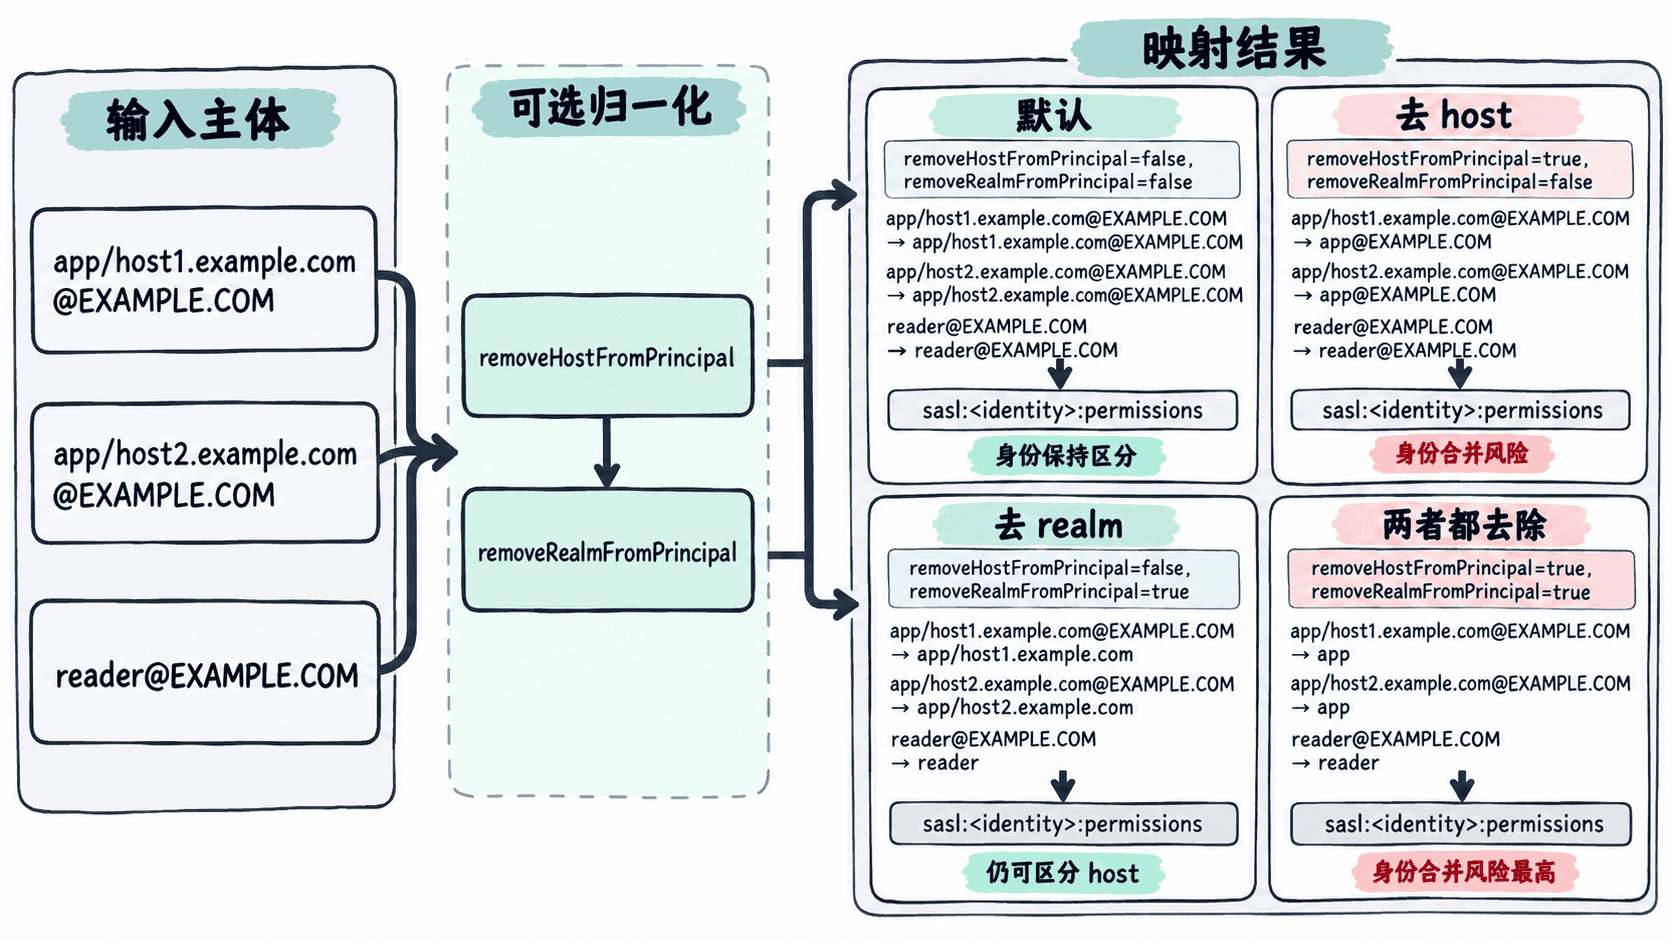
下面是服务端相关配置的片段示例。若希望 ACL 精确区分每个完整 principal,应保持两个归一化开关为 false;修改后需重启对应 ZooKeeper 节点,并重新建立客户端会话验证实际身份。
authProvider.1=org.apache.zookeeper.server.auth.SASLAuthenticationProvider
kerberos.removeHostFromPrincipal=false
kerberos.removeRealmFromPrincipal=false
这两个开关属于集群级身份规则,不应为了修复某一个 ACL 临时打开。尤其是去掉 host 后,app/host1@EXAMPLE.COM 与 app/host2@EXAMPLE.COM 会折叠成同一身份,原本按主机隔离的权限会随之扩大。
把读写主体写进同一个 ACL
下面假设写入主体是 writer@EXAMPLE.COM,只读主体是 reader@EXAMPLE.COM。客户端 JAAS 使用当前 Kerberos ticket cache,因此先用 kinit 切换身份,再启动 ZooKeeper CLI。
Client {
  com.sun.security.auth.module.Krb5LoginModule required
  useTicketCache=true
  renewTGT=true;
};
把上面的片段保存为 <PATH>/client-jaas.conf。先以 writer 身份创建节点,并一次写入两条 ACL。
kinit -kt <PATH>/writer.keytab writer@EXAMPLE.COM
export CLIENT_JVMFLAGS="-Djava.security.auth.login.config=<PATH>/client-jaas.conf"
printf 'create /secure-app v1 sasl:writer@EXAMPLE.COM:cdrwa,sasl:reader@EXAMPLE.COM:r\ngetAcl /secure-app\nquit\n' | <PATH>/bin/zkCli.sh -server zk1.example.com:2181
预期输出
Created /secure-app
'sasl,'writer@EXAMPLE.COM
: cdrwa
'sasl,'reader@EXAMPLE.COM
: r
实际日志中会夹杂连接信息和会话 ID,但 ACL 结果应包含这两个身份及对应权限。cdrwa 给 writer 全部五种 znode 权限,r 只允许 reader 读取该节点数据和子节点列表。
用另一个 principal 验证拒绝路径
切换到 reader 的票据后,同时执行读取和写入。这样可以证明“认证成功”与“拥有写权限”是两件不同的事。
kdestroy
kinit -kt <PATH>/reader.keytab reader@EXAMPLE.COM
export CLIENT_JVMFLAGS="-Djava.security.auth.login.config=<PATH>/client-jaas.conf"
printf 'get /secure-app\nset /secure-app v2\nquit\n' | <PATH>/bin/zkCli.sh -server zk1.example.com:2181
预期结果
v1
Insufficient permission : /secure-app
不同 ZooKeeper 版本的 CLI 可能把 NoAuth 显示为不同文案,但结果应保持一致:get 成功,set 被 ACL 拒绝,节点值仍为 v1。
排查主体名称对不上
如果 Kerberos 登录成功却持续收到 NoAuth,先查看目标节点的 getAcl,再把 ACL 中的 sasl 身份与服务端最终使用的 principal 逐字比对。最常见的差异是 ACL 写了短名 app,认证身份却仍是 app/host1.example.com@EXAMPLE.COM,或 ACL 保留 realm,而服务端已配置去除 realm。
ACL 只作用于当前 znode,不会自动递归继承给既有或新建子节点。设计权限时应同时确定主体命名规则和需要保护的路径集合,先稳定身份映射,再批量调整 ACL,避免同一服务在不同路径上出现互不兼容的 principal 写法。