
服务注册与分布式协调 / 系统课时
识别选举与复制链路风险
识别选举与复制链路风险
客户端口启用 TLS 后,ZooKeeper 集群内部仍有两条独立的节点间链路:leader election 与 quorum 同步复制。本节先把参与者、端口和数据流画清,再判断只保护客户端链路时还暴露哪些明文与成员身份风险。
学习目标
- 从
server.id配置中识别 quorum 端口与 election 端口 - 区分选举阶段和 Leader 建立后的同步复制通信
- 判断客户端 TLS 无法覆盖的内部窃听、篡改与成员伪造风险
先把三类通信分开
ZooKeeper 客户端连接、节点选举和节点复制不是同一条网络链路。server.id=host:port:port 中第一个端口用于 quorum 通信,第二个端口用于 Leader 选举;这些端口由部署配置决定,常见示例值不能当成固定默认值。([Apache ZooKeeper][2])
| 链路 | 主要参与者 | 配置定位 | 主要内容 |
|---|---|---|---|
| 客户端链路 | Client ↔ ZooKeeper Server | clientPort 或 secureClientPort |
会话、读写请求、响应 |
| 选举链路 | Voting Peer ↔ Voting Peer | server.id 的 election 端口 |
选举通知、epoch 与投票相关信息 |
| Quorum 链路 | Leader ↔ Follower/Observer | server.id 的 quorum 端口 |
初始同步、提议、确认与复制数据 |
看清选举与复制的切换
选举阶段,投票成员通过 election 端口交换选举信息;Leader 确立后,Follower 以及通常的 Observer 通过 quorum 通信与 Leader 建立同步、复制关系。ZooKeeper 的 Quorum TLS 设计就是同时保护 leader election 和 quorum communication,而不是只包住其中一条。([Apache ZooKeeper][1])
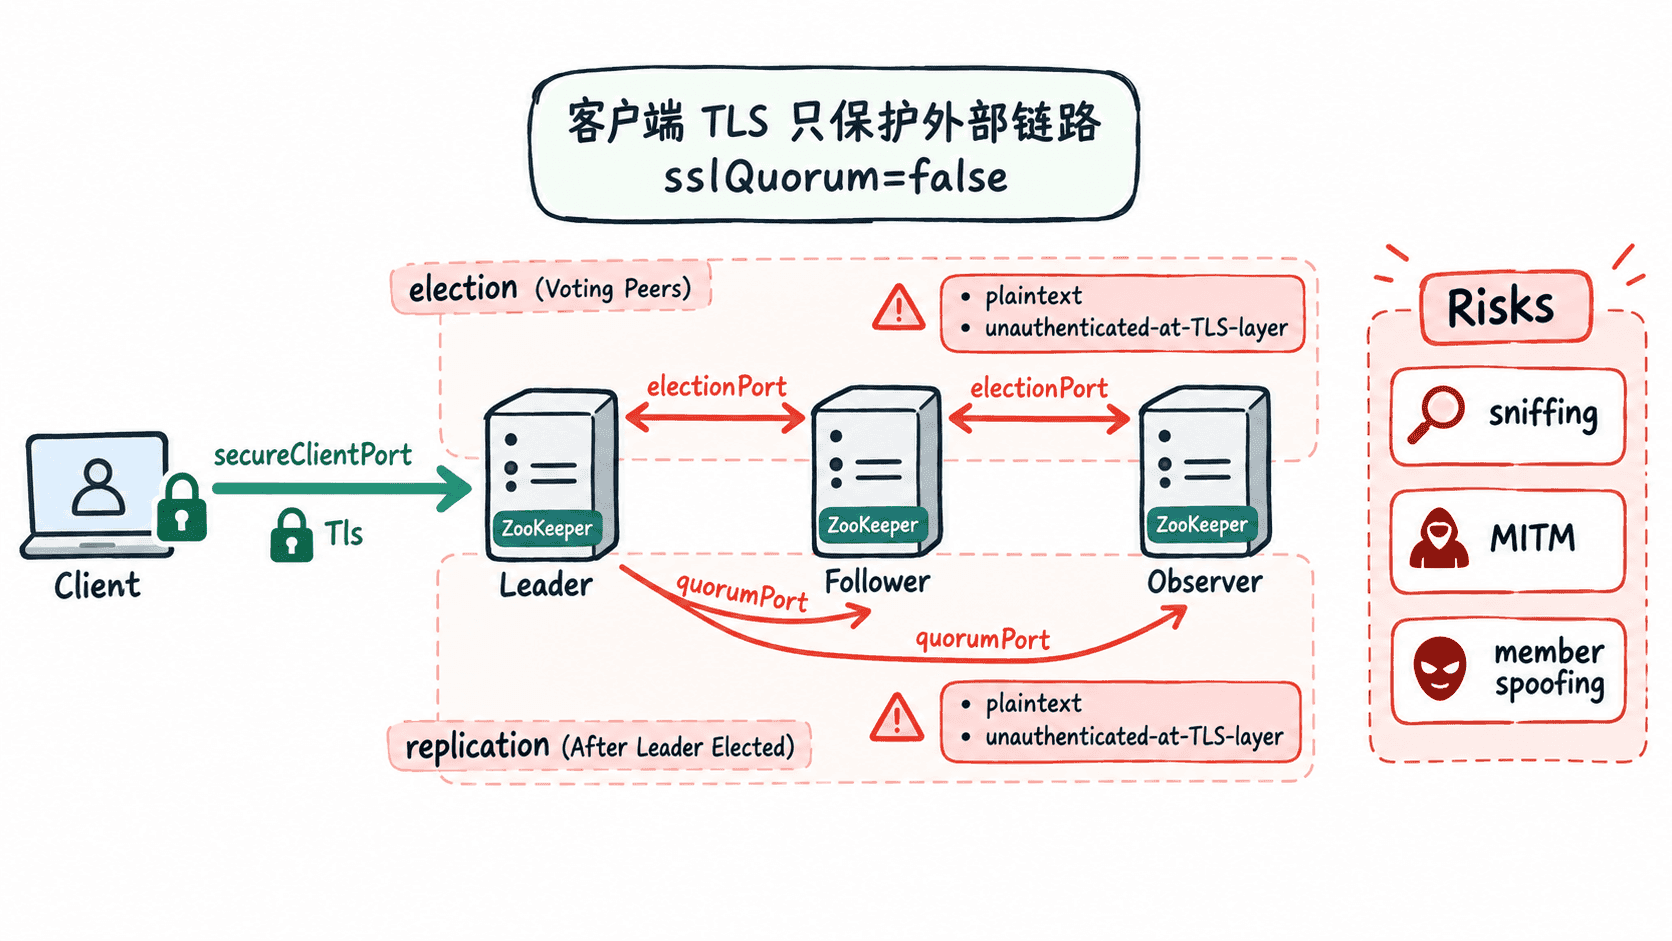
这张图要建立的关键边界是:secureClientPort 只解决 Client ↔ Server;内部 Peer ↔ Peer 是否加密,要单独看 sslQuorum、证书和节点认证配置。
只保护客户端还剩什么风险
如果内部链路仍是明文,同网段中的被动监听者可能观察选举与同步流量,复制阶段还可能暴露业务 znode 的更新内容。若节点间没有 TLS 双向认证或独立的 quorum SASL,网络层也缺少足够强的成员身份约束,攻击者可尝试冒充节点或实施中间人干扰。
sslQuorum 默认是 false,因此“已经启用 secureClientPort”不能推导出“集群内部也已经加密”。([Apache ZooKeeper][1])
用配置做一次快速盘点
先从每个节点实际加载的 zoo.cfg 或动态配置文件中确认成员地址和安全开关。下面命令会列出客户端端口、quorum TLS 状态以及 server.id 行;将 <PATH> 替换成实际配置目录:
CFG=<PATH>/zoo.cfg
grep -E '^(clientPort|secureClientPort|sslQuorum|portUnification|server\.[0-9]+)=' $CFG
预期输出
secureClientPort=<PORT>
server.1=zk1.example.com:<QUORUM_PORT>:<ELECTION_PORT>
server.2=zk2.example.com:<QUORUM_PORT>:<ELECTION_PORT>
server.3=zk3.example.com:<QUORUM_PORT>:<ELECTION_PORT>
如果输出里有 secureClientPort,却没有 sslQuorum=true,就说明客户端 TLS 与 quorum TLS 还没有形成同一条安全边界。实际端口、配置路径和成员主机名会因环境不同而变化;若使用动态重配置,还要检查当前生效的动态成员配置而不是只看静态文件。
安全加固的正确顺序是先识别每一条链路,再为外部客户端链路和内部 quorum/election 链路分别建立加密、身份校验与最小网络暴露,避免把“客户端已经加密”误当成“整个 ensemble 已经安全”。