
服务注册与分布式协调 / 系统课时
配置 JAAS 服务端登录上下文
配置 JAAS 服务端登录上下文
这一节把 ZooKeeper 服务端从“知道要用 Kerberos”推进到“JVM 能真正以服务主体登录”。你会准备服务 principal 与 keytab,编写 Server JAAS 上下文,把它接到 ZooKeeper 的 SASL 服务端,并用独立 LoginContext 验证密钥材料可被成功加载。
学习目标
- 配置
Krb5LoginModule读取服务主体与 keytab。 - 说清
LoginContext、ZooKeeperSaslServer与SASLAuthenticationProvider的职责边界。 - 在启动 ZooKeeper 前独立验证
Server登录上下文。
服务端登录链路是什么
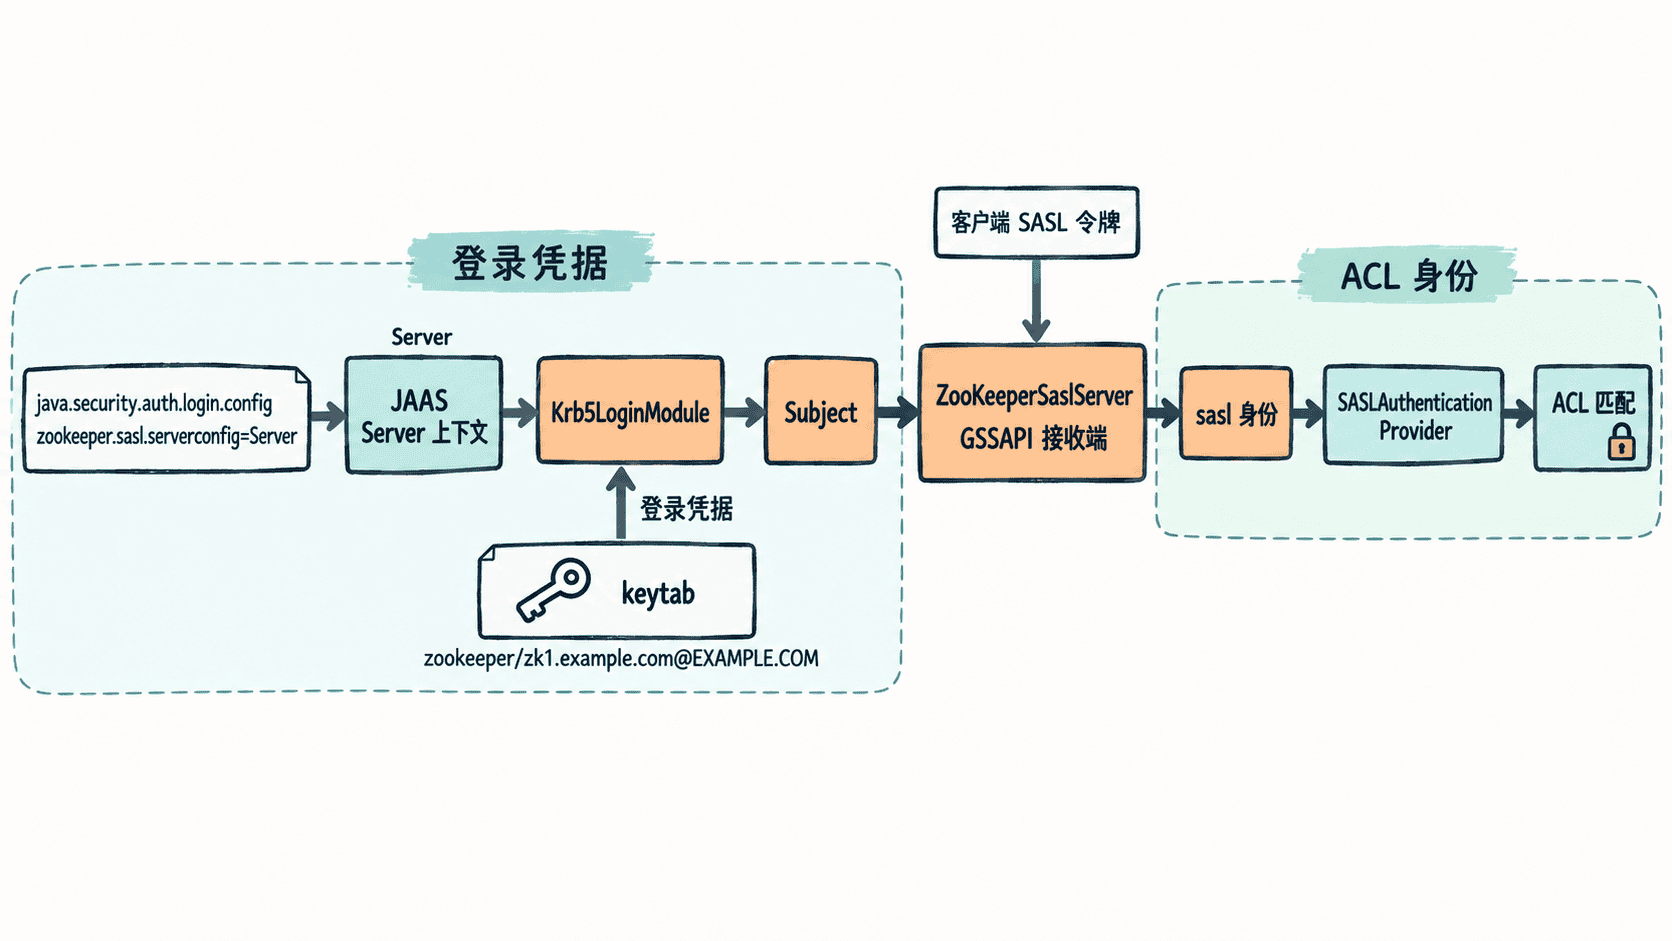
ZooKeeper 的 Kerberos 客户端认证不是由 SASLAuthenticationProvider 直接读取 keytab。服务端 SASL 层先根据 zookeeper.sasl.serverconfig 选择 JAAS 上下文,默认名称就是 Server;JAAS 再由 Krb5LoginModule 把服务主体的密钥放进 Subject,供 GSSAPI 接收客户端令牌。([Apache ZooKeeper][1])
认证成功后,连接得到一个 sasl 身份。SASLAuthenticationProvider 的主要任务是把这个身份纳入 ZooKeeper 的认证与 ACL 匹配体系,因此它和 JAAS 是前后衔接,而不是同一个组件。ZooKeeper 管理配置也明确把该类作为 SASL 认证提供者注册。([Apache ZooKeeper][2])
准备服务主体与 keytab
假设 ZooKeeper 节点使用主机名 zk1.example.com,Kerberos Realm 为 EXAMPLE.COM,服务主体应与客户端请求的服务主体完全一致,例如 zookeeper/zk1.example.com@EXAMPLE.COM。keytab 应由 Kerberos 管理员签发并只授予 ZooKeeper 运行账户读取权限。
先确认 keytab 中确实存在目标主体:
klist -kte "<PATH>/zookeeper.keytab"预期输出
Keytab name: FILE:<PATH>/zookeeper.keytab
KVNO Timestamp           Principal
---- ------------------- -----------------------------------------------
<ID> <TIME>              zookeeper/zk1.example.com@EXAMPLE.COM
实际 KVNO 与时间会不同。若主体写成短主机名、别名或错误 Realm,即使文件存在,后续 GSSAPI 也可能因服务主体不匹配而失败。
编写 Server JAAS 上下文
创建 <PATH>/zookeeper-server-jaas.conf。对只充当服务端接收者的 ZooKeeper,使用 keytab、保存密钥并关闭交互式密码提示;isInitiator=false 表示该上下文用于接受 Kerberos 安全上下文,而不是主动发起认证。
Server {
  com.sun.security.auth.module.Krb5LoginModule required
  useKeyTab=true
  keyTab="<PATH>/zookeeper.keytab"
  storeKey=true
  useTicketCache=false
  doNotPrompt=true
  isInitiator=false
  principal="zookeeper/zk1.example.com@EXAMPLE.COM";
};
storeKey=true 很关键:GSSAPI 接收端需要从登录后的 Subject 获取服务密钥。principal 则把该上下文固定到唯一服务主体,避免一个包含多个主体的 keytab 被误用;isInitiator=false 适用于只作为 Kerberos 接收端的服务进程。([Oracle 文档][3])
接入 ZooKeeper 并验证登录
在 ZooKeeper 配置中注册 SASL 认证提供者:
authProvider.1=org.apache.zookeeper.server.auth.SASLAuthenticationProvider启动 JVM 时显式指定 JAAS 文件和服务端上下文。Server 本来就是默认值,但写出来更容易排查环境差异:
SERVER_JVMFLAGS=-Djava.security.auth.login.config=<PATH>/zookeeper-server-jaas.conf -Dzookeeper.sasl.serverconfig=Server这是启动参数配置,实际是否生效可通过下一步的独立登录测试,以及 ZooKeeper 启动日志中是否出现 JAAS/Kerberos 初始化错误来验证。
在正式启动 ZooKeeper 前,可直接调用 JDK 的 LoginContext,并进一步创建 Kerberos 的 GSSAPI 接收凭据。这样不仅验证上下文名称,还会实际要求登录后的 Subject 能提供服务端密钥:
cat > /tmp/JaasServerCheck.java <<'EOF'
import java.security.PrivilegedExceptionAction;
import javax.security.auth.Subject;
import javax.security.auth.login.LoginContext;
import org.ietf.jgss.GSSCredential;
import org.ietf.jgss.GSSManager;
import org.ietf.jgss.Oid;

public class JaasServerCheck {
    public static void main(String[] args) throws Exception {
        LoginContext login = new LoginContext("Server");
        login.login();
        Subject subject = login.getSubject();

        Subject.doAs(subject, (PrivilegedExceptionAction<Void>) () -> {
            GSSManager manager = GSSManager.getInstance();
            Oid kerberos = new Oid("1.2.840.113554.1.2.2");
            GSSCredential credential = manager.createCredential(
                    null,
                    GSSCredential.INDEFINITE_LIFETIME,
                    kerberos,
                    GSSCredential.ACCEPT_ONLY);
            credential.dispose();
            System.out.println("GSS_ACCEPTOR_READY");
            return null;
        });
        login.logout();
    }
}
EOF
javac /tmp/JaasServerCheck.java
java "-Djava.security.auth.login.config=<PATH>/zookeeper-server-jaas.conf" -cp /tmp JaasServerCheck
预期输出
GSS_ACCEPTOR_READY结合前面的 klist -kte 结果,这表示 Server 上下文已经能建立服务端 Subject,且 GSSAPI 能从中取得接收凭据。随后启动 ZooKeeper 时,同一登录上下文才有条件处理客户端 SASL 令牌。
登录失败时先查什么
如果独立测试已经失败,不要先调 ACL。LoginException、找不到 keytab、主体不存在或密钥版本不匹配,都发生在 ACL 判断之前。优先核对 JAAS 文件路径、文件权限、principal 拼写、Realm、keytab 中的 KVNO,以及节点 DNS 主机名是否与服务主体一致。
当 Server 登录上下文能稳定得到 GSS_ACCEPTOR_READY,且 ZooKeeper 注册了 SASLAuthenticationProvider 后,服务端的 Kerberos 身份材料才算真正准备完成。