
服务注册与分布式协调 / 系统课时
为 AdminServer 强制 HTTPS
为 AdminServer 强制 HTTPS
这一节把 ZooKeeper AdminServer 从明文 HTTP 改为强制 HTTPS,并在需要更强身份约束时启用客户端证书。完成后,管理命令仍可用于健康检查和监控,但明文请求会失败,管理流量也不会再裸奔在网络上。
学习目标
- 为 AdminServer 配置服务器证书并强制只接受 HTTPS
- 按需启用客户端证书认证,限制谁能调用管理命令
- 分别验证明文 HTTP 被拒绝、HTTPS 与 mTLS 能按预期工作
准备证书和版本条件
下面按 ZooKeeper 3.9.x 的配置能力说明。你需要准备服务器 keystore、信任 CA 的 truststore,以及供探测端验证服务器证书的 CA 证书。证书的 SAN 必须覆盖实际访问 AdminServer 时使用的主机名或 IP,否则正确的主机名校验会失败。
ZooKeeper AdminServer 使用 ssl.quorum.* 这一组 keystore 与 truststore 配置加载 TLS 材料。为了避免把口令直接写进 zoo.cfg,3.8.0 及以上可以使用 passwordPath 指向仅 ZooKeeper 进程可读的口令文件。
强制 AdminServer 只接受 HTTPS
以下是 zoo.cfg 片段示例。<IP>、<PATH> 必须替换为实际管理网卡地址和证书路径。admin.forceHttps=true 会强制管理端口使用 TLS;即使同时配置端口协议统一,也不应把 HTTP 作为长期兼容模式保留。
admin.enableServer=true
admin.serverAddress=<IP>
admin.serverPort=8080
admin.forceHttps=true
admin.portUnification=false
admin.needClientAuth=false
admin.snapshot.enabled=false
admin.restore.enabled=false
ssl.quorum.keyStore.location=<PATH>/admin-keystore.jks
ssl.quorum.keyStore.passwordPath=<PATH>/admin-keystore.pass
ssl.quorum.trustStore.location=<PATH>/admin-truststore.jks
ssl.quorum.trustStore.passwordPath=<PATH>/admin-truststore.pass
这里把 snapshot 与 restore 管理命令一并关闭,适合只把 AdminServer 用作观测入口的场景。保留这些高权限操作时,应有明确的运维流程和额外访问控制,而不是仅依赖“端口不公开”。
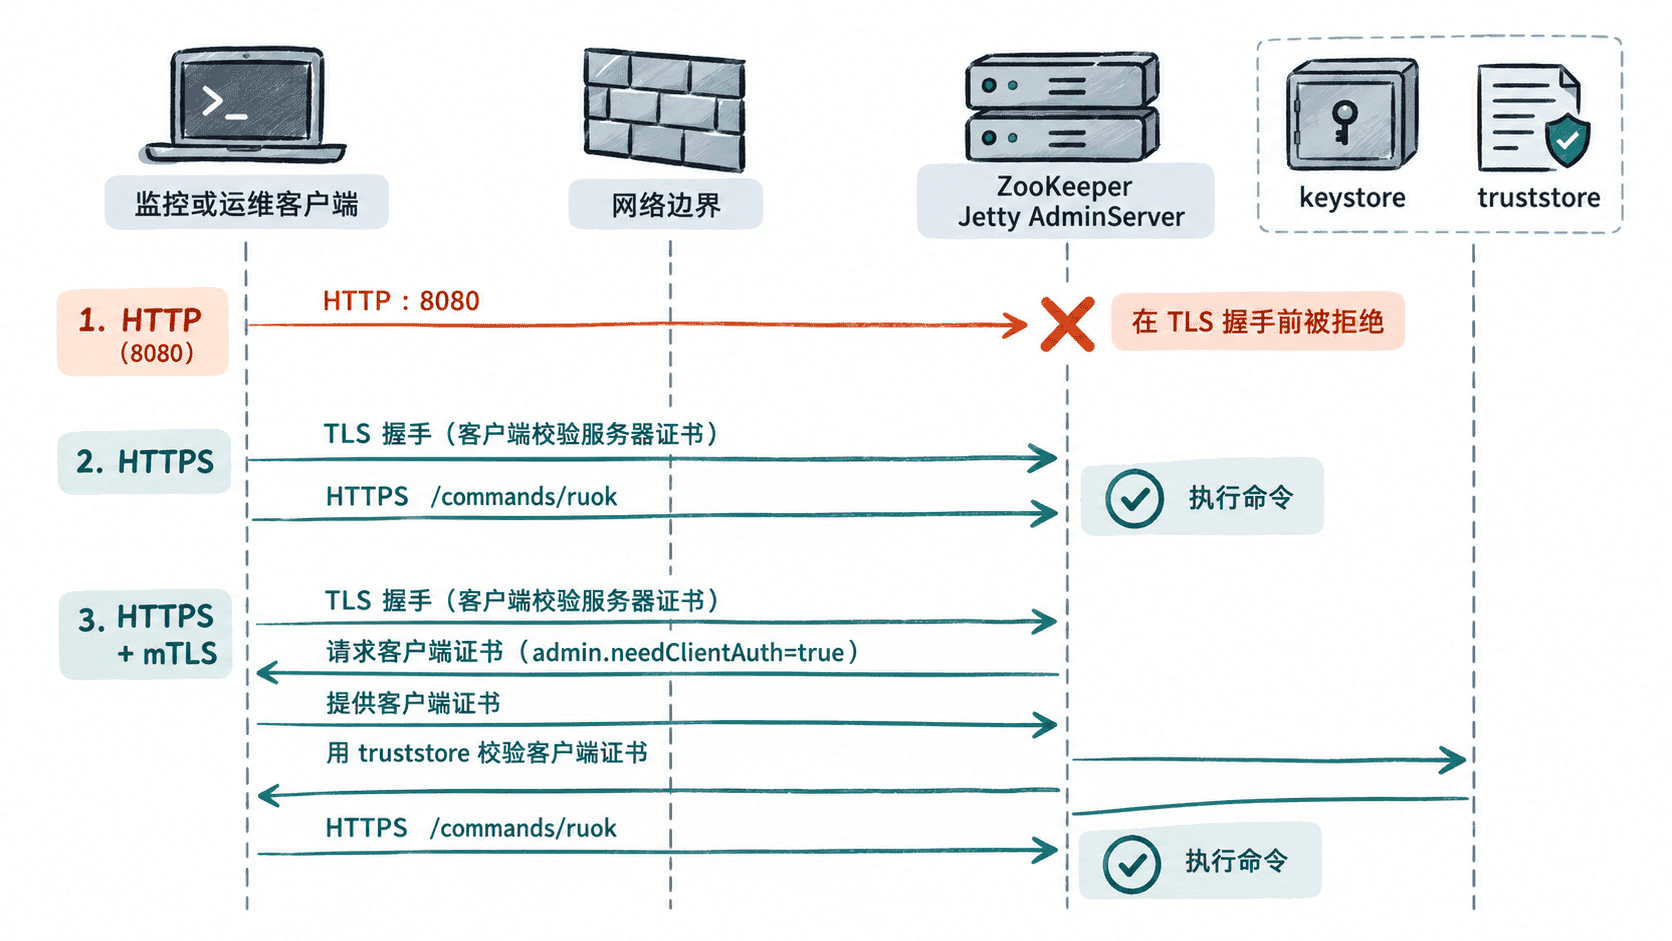
修改配置后重启节点,并确保主机防火墙或安全组仍然只允许管理网段访问 8080。HTTPS 不能替代网络隔离:它保护传输内容,但不会自动把所有可达客户端变成可信调用方。
验证明文被拒绝且 HTTPS 可用
先用一个条件判断把不同 curl 版本的错误信息归一化,再验证 HTTPS 状态码。不要使用 -k,否则会跳过服务器证书校验。
if curl -sS --max-time 3 http://<HOST>:8080/commands >/dev/null 2>&1; then
  echo "unexpected-http-success"
else
  echo "http-blocked"
fi

curl -sS -o /dev/null -w 'HTTPS=%{http_code}\n' --cacert <PATH>/ca.crt https://<HOST>:8080/commands/ruok
预期输出:
http-blocked
HTTPS=200
如果第一行变成 unexpected-http-success,优先检查实际加载的配置是否含 admin.forceHttps=true,以及请求是否误打到了反向代理或旧实例。若 HTTPS 握手失败,则重点检查证书 SAN、有效期、keystore 口令和 CA 链。
需要时开启客户端证书
在 ZooKeeper 3.9.x 中,把下面配置改为 true,AdminServer 会要求客户端认证。这个设置适合管理命令直接暴露给监控平台、堡垒机或自动化运维系统的场景。
admin.needClientAuth=true客户端证书必须由 AdminServer truststore 信任的 CA 签发。开启后,可以用一次“无客户端证书失败、带证书成功”的对照测试验证策略:
if curl -sS --max-time 3 --cacert <PATH>/ca.crt https://<HOST>:8080/commands/ruok >/dev/null 2>&1; then
  echo "unexpected-no-client-cert"
else
  echo "client-cert-required"
fi

curl -sS -o /dev/null -w 'mTLS=%{http_code}\n' --cacert <PATH>/ca.crt --cert <PATH>/ops-client.crt --key <PATH>/ops-client.key https://<HOST>:8080/commands/ruok
预期输出:
client-cert-required
mTLS=200
如果无需 mTLS,也至少应保持 admin.forceHttps=true、管理网卡绑定和网络来源限制。现有监控可继续使用 /commands/ruok、/commands/monitor 等 HTTPS 端点,只需让探测端信任正确 CA,并避免为了“方便”长期关闭证书校验。