
服务注册与分布式协调 / 系统课时
用 Digest 完成客户端认证
用 Digest 完成客户端认证
本篇完成一次可验证的 Digest 客户端认证:先用 addauth 把身份加入当前会话,再用 ACL 证明这个身份会参与权限判断,并补上应用侧凭据注入方式与 TLS 保护要求。
学习目标
- 用
addauth digest为当前客户端会话加入 Digest 身份。 - 通过受保护 znode 验证认证身份会参与 ACL 判断。
- 在 Java 客户端中正确注入 Digest 凭据,并明确它必须运行在加密链路上。
Digest 身份如何进入 ACL 判断
Digest 客户端把 username:password 作为认证数据交给服务器。服务器据此生成 Digest 身份并加入当前连接的认证信息;后续访问 znode 时,ZooKeeper 再把会话中的身份与该节点 ACL 逐项匹配。认证解决“以谁的身份请求”,ACL 才决定“这个身份能做什么”。
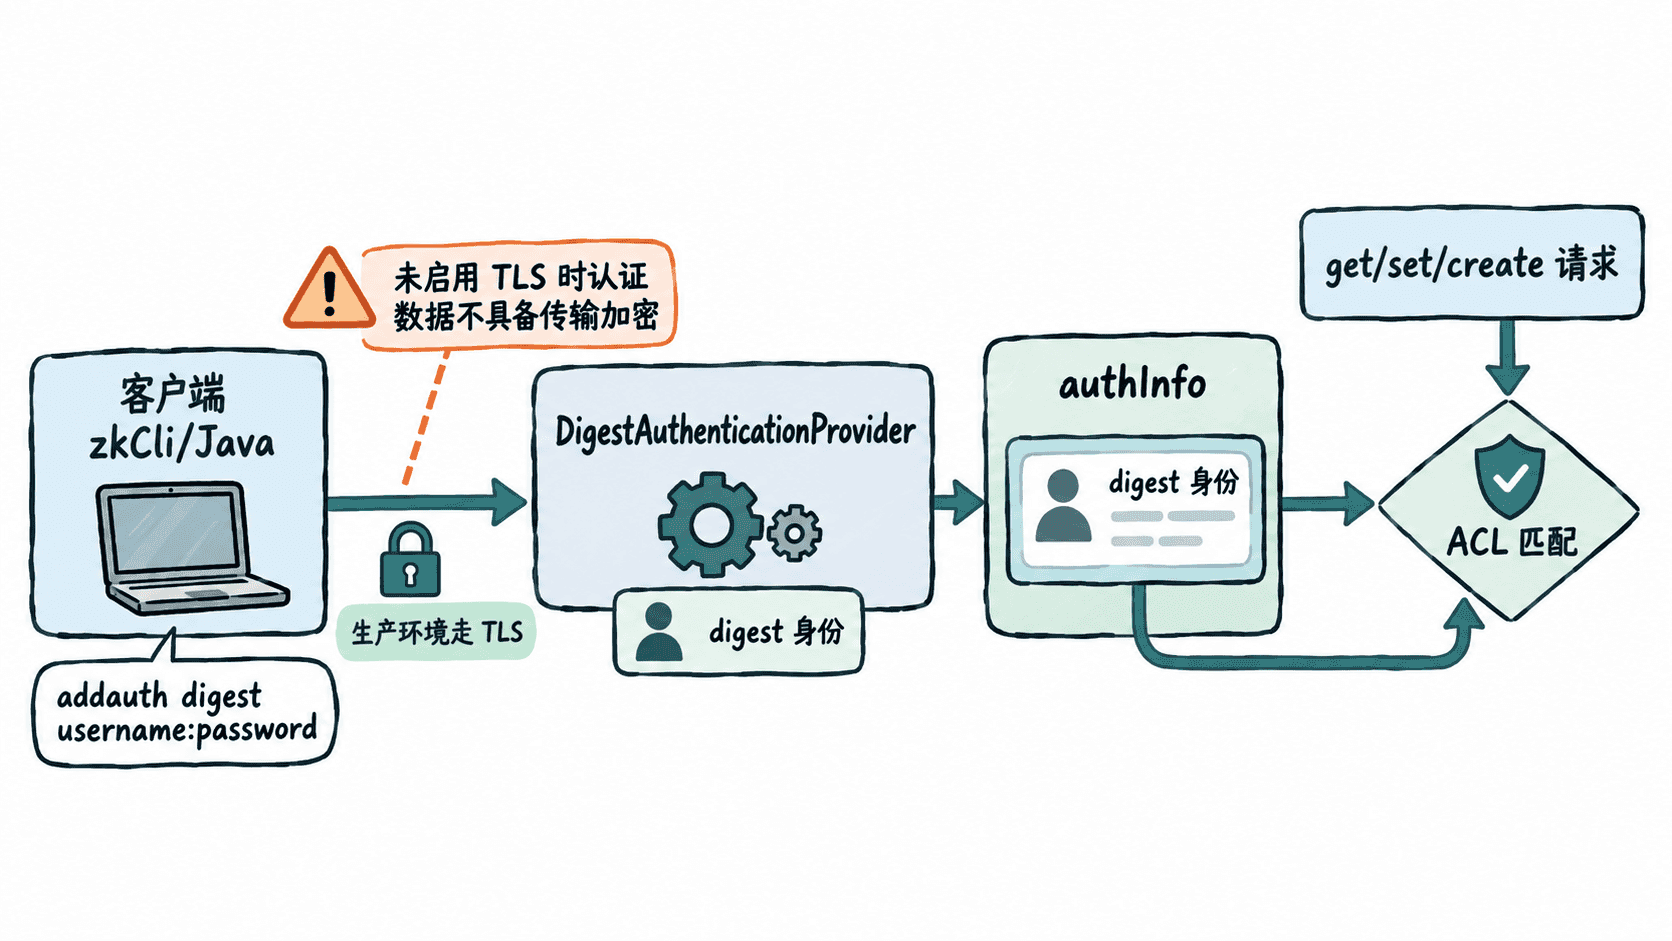
auth ACL 是一个方便写法:创建或修改 ACL 时,它会用当前已经认证的身份展开并持久化。因此实验里先认证,再把节点 ACL 设为 auth:...:cdrwa,之后 getAcl 会看到实际保存的是 digest 身份。
用 zkCli 验证认证与授权
以下实验假设 /digest-demo 尚不存在,并且服务端还没有启用全局 enforce.auth.enabled。将 <PORT> 替换为实际客户端端口;这里的 demo-secret 仅用于本地实验,生产环境不要把真实口令写进脚本。
ZK_SERVER="127.0.0.1:<PORT>"

bin/zkCli.sh -server "$ZK_SERVER" <<'EOF'
addauth digest appuser:demo-secret
create /digest-demo protected auth:appuser:demo-secret:cdrwa
getAcl /digest-demo
get /digest-demo
quit
EOF

bin/zkCli.sh -server "$ZK_SERVER" <<'EOF'
get /digest-demo
quit
EOF
预期结果
/digest-demo 创建成功
getAcl 显示 scheme=digest,身份为 appuser:<ID>
已认证会话读取到 protected
新会话读取 /digest-demo 被拒绝(NOAUTH/Insufficient permission)
第一段会话先通过 addauth 获得 appuser 的 Digest 身份,因此可以创建并读取节点;第二段是全新、未认证的会话,读取同一节点时会被 ACL 拒绝。<ID> 是服务端写入 ACL 的摘要身份,实际值可能因摘要算法配置而不同。
在 Java 客户端注入 Digest 凭据
片段示例:以下代码放在已经创建好的 ZooKeeper 实例上,并且要在第一次访问受保护节点之前执行。用户名和口令应来自环境变量、Secret 管理系统或其他受控凭据源,而不是提交到源码仓库。
String user = System.getenv("ZK_DIGEST_USER");
String password = System.getenv("ZK_DIGEST_PASSWORD");

if (user == null || password == null) {
    throw new IllegalStateException("Missing ZooKeeper Digest credentials");
}

// addAuthInfo 只登记认证身份,节点是否可访问仍由 ACL 决定。
String authData = user + ":" + password;
zk.addAuthInfo("digest", authData.getBytes(java.nio.charset.StandardCharsets.UTF_8));

byte[] data = zk.getData("/digest-demo", false, null);
System.out.println(new String(data, java.nio.charset.StandardCharsets.UTF_8));
当环境变量分别为 appuser 和 demo-secret,且 zk 已连接到前面同一测试集群时,读取结果应为 protected;如果密码不同,客户端会形成另一个 Digest 身份,对 /digest-demo 的 ACL 匹配将失败。
Digest 凭据必须由 TLS 保护
生产接入时应同时做到两点:客户端只连接 secureClientPort 对应的 TLS 入口,凭据从受控 Secret 来源注入。这样 Digest 才负责“会话身份”,TLS 负责“链路机密性”,ACL 负责“节点授权”,三者职责不会混在一起。