
服务注册与分布式协调 / 系统课时
执行证书吊销与热加载
执行证书吊销与热加载
本节把“证书过期前轮换”推进到真正可运营的状态:先让 ZooKeeper 在 TLS 握手时检查 CRL 或 OCSP,再验证已吊销证书无法建立新连接,最后开启客户端与 Quorum 证书文件热加载,用新握手确认轮换已生效而不重启进程。
学习目标
- 配置客户端 TLS 与 Quorum TLS 的 CRL、OCSP 吊销检查。
- 用正向与反向握手验证有效证书被接受、已吊销证书被拒绝。
- 开启证书文件热加载,并确认新连接使用更新后的证书。
把吊销检查接入 TLS 握手
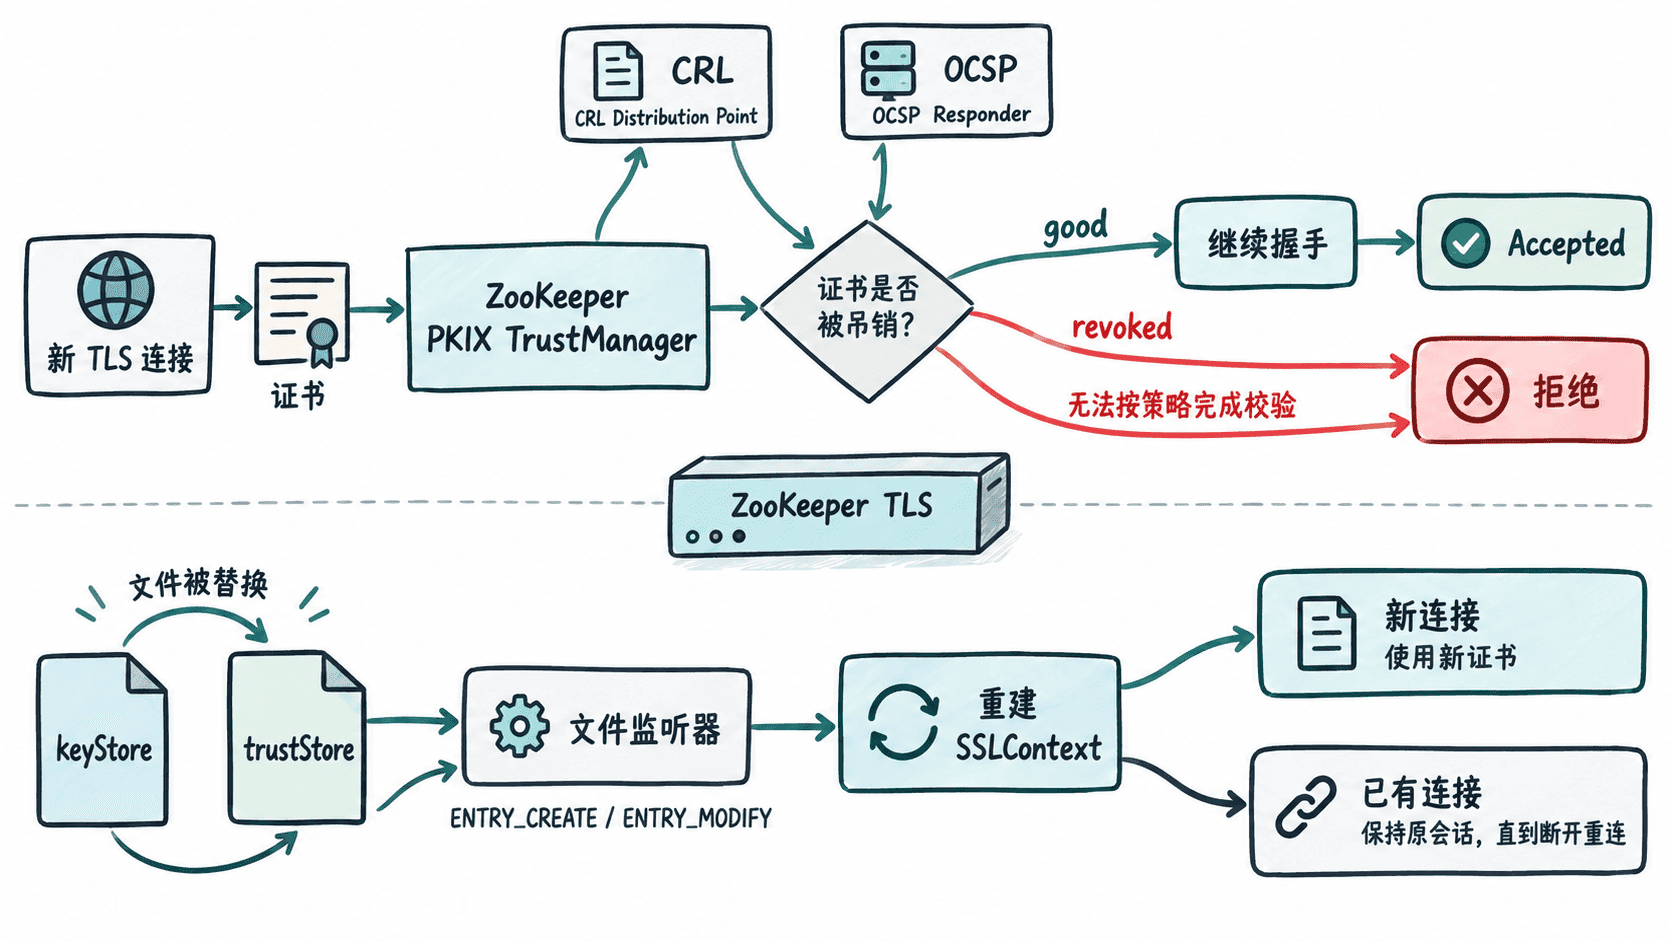
ZooKeeper 分别为客户端连接和 Quorum 连接提供吊销开关。客户端侧使用 ssl.crl、ssl.ocsp,Quorum 侧使用 ssl.quorum.crl、ssl.quorum.ocsp。两类检查都发生在证书路径验证阶段,只影响后续 TLS 握手;已经建立的长连接不会因为证书后来被吊销而自动断开。
下面是 zoo.cfg 的片段示例,假设客户端和集群内部通信都使用双向 TLS。为兼容不同版本的 OCSP 行为,启用 OCSP 时同时显式开启对应的 CRL 开关。
ssl.crl=true
ssl.ocsp=true
ssl.quorum.crl=true
ssl.quorum.ocsp=true

client.certReload=true
sslQuorumReloadCertFiles=true
这段配置生效后,ZooKeeper 使用 PKIX 信任管理器执行吊销检查;证书链仍必须能构建到受信任 CA。CRL Distribution Points、OCSP AIA、网络访问和 JDK 安全策略也必须可用,否则可能因为无法完成吊销状态判断而拒绝握手。若部署版本不支持 client.certReload,客户端 TLS 证书更新应改用滚动重启,不要把“文件已替换”误判成“运行态已加载”。
验证吊销证书确实被拒绝
不要只检查配置项是否为 true。应准备一张仍有效的客户端证书和一张已经由 CA 标记吊销的客户端证书,并从同一受控主机发起握手。下面脚本假设 secureClientPort 要求客户端证书;CA、证书和私钥路径请替换为实际文件。
set -euo pipefail

ZK_HOST="<HOST>"
ZK_TLS_PORT="<PORT>"
CA_FILE="<PATH>/ca.pem"
VALID_CERT="<PATH>/valid-client.pem"
VALID_KEY="<PATH>/valid-client-key.pem"
REVOKED_CERT="<PATH>/revoked-client.pem"
REVOKED_KEY="<PATH>/revoked-client-key.pem"

probe() {
  local cert="$1"
  local key="$2"
  openssl s_client -connect "${ZK_HOST}:${ZK_TLS_PORT}" -servername "${ZK_HOST}" -CAfile "${CA_FILE}" -cert "${cert}" -key "${key}" -verify_return_error </dev/null >/dev/null 2>&1
}

if probe "${VALID_CERT}" "${VALID_KEY}"; then
  echo "VALID_CERT_ACCEPTED"
else
  echo "VALID_CERT_REJECTED"
  exit 1
fi

if probe "${REVOKED_CERT}" "${REVOKED_KEY}"; then
  echo "REVOKED_CERT_UNEXPECTEDLY_ACCEPTED"
  exit 1
else
  echo "REVOKED_CERT_REJECTED"
fi
预期输出
VALID_CERT_ACCEPTED
REVOKED_CERT_REJECTED
如果有效证书也失败,先检查证书链、SAN、时间、信任库和 CRL/OCSP 可达性;如果吊销证书仍被接受,重点确认吊销信息已经发布、ZooKeeper 读取的是预期 trustStore、测试确实建立了新连接,而不是复用了旧会话。
用新握手验证热加载
热加载的关键不是“文件时间戳变了”,而是 ZooKeeper 重新构建 SSLContext 后,新连接实际看到了新证书。轮换时保持 keyStore 和 trustStore 的配置路径不变,把经过离线校验的新文件替换到原路径;先在单个节点操作,再观察集群健康度,确认无异常后继续下一台。
下面示例先记录服务端证书序列号,再替换同一路径的 PKCS#12 keyStore,最后重新握手读取序列号。<PATH>、<HOST>、<PORT> 和序列号均会因环境不同而变化。
set -euo pipefail

ZK_HOST="<HOST>"
ZK_TLS_PORT="<PORT>"
VALID_CERT="<PATH>/valid-client.pem"
VALID_KEY="<PATH>/valid-client-key.pem"
OLD_STORE="<PATH>/server.p12"
NEW_STORE="<PATH>/server-new.p12"

serial() {
  openssl s_client -connect "${ZK_HOST}:${ZK_TLS_PORT}" -servername "${ZK_HOST}" -cert "${VALID_CERT}" -key "${VALID_KEY}" -showcerts </dev/null 2>/dev/null | openssl x509 -noout -serial | cut -d= -f2
}

before="$(serial)"
install -m 600 "${NEW_STORE}" "${OLD_STORE}"
sleep 2
after="$(serial)"

printf 'before=%s\nafter=%s\n' "${before}" "${after}"
test "${before}" != "${after}"
echo "CERT_RELOAD_CONFIRMED"
预期输出
before=<ID>
after=<ID>
CERT_RELOAD_CONFIRMED
两行 <ID> 应不同;如果相同,先确认替换的是 ZooKeeper 实际配置的 keyStore 路径,并检查文件监听与 SSLContext 重载相关日志。对于 Quorum 证书,还要等待或主动触发新的节点间连接验证新证书,不能仅凭磁盘文件判断轮换成功。
把吊销和轮换变成可回滚操作
生产轮换应始终保留上一版 keyStore、trustStore 和 CA 链,先验证新文件可读、密码正确、证书未过期且 SAN 匹配,再替换运行路径。若热加载后出现握手失败,应立即恢复上一版文件并再次用新连接验证,而不是先重启整个 ensemble。
最终验收要同时满足两条:被吊销证书的新握手稳定失败,新证书替换后新握手稳定呈现新序列号。只有这两条都通过,才能说明吊销控制和无停机证书轮换都真正进入了运行态。