
服务注册与分布式协调 / 系统课时
分清 ACL 身份与 5 类权限
分清 ACL 身份与 5 类权限
ZooKeeper 的 ACL 不是“用户对应一组角色”,而是挂在每个 znode 上的访问规则。本节把 scheme:id:perms 拆开,并用一次 CLI 实验看清会话身份怎样与 ACL 匹配,最终能准确判断某个请求为什么被允许或拒绝。
学习目标
- 读懂 ACL 的
scheme、id与perms三部分含义。 - 区分
create、delete、read、write、admin五类权限的检查位置。 - 按“请求所需权限 → 会话身份 → ACL 匹配”顺序判断访问结果。
ACL 条目到底表达什么
一条 ACL 可以读成 scheme:id:perms。scheme 决定“用什么规则识别身份”,id 是这个 scheme 下的身份值,perms 则是允许该身份执行的操作集合。
常见 scheme 包括 world、auth、digest、ip 与 x509。例如 world:anyone:r 表示任何客户端都能读取当前 znode;digest 会把用户名与摘要后的凭据身份用于匹配;ip 按客户端地址匹配。
ZooKeeper 会话可以同时携带多个已认证身份。检查请求时,服务端只关心当前请求需要哪一种权限,以及当前 znode 的 ACL 中是否存在一条身份匹配且包含该权限的规则。
五类权限对应到哪里
| 权限 | 字母 | 允许的典型操作 | 实际检查位置 |
|---|---|---|---|
| create | c |
创建直接子 znode | 父 znode |
| delete | d |
删除直接子 znode | 父 znode |
| read | r |
读取数据、读取子节点列表 | 当前 znode |
| write | w |
修改数据 | 当前 znode |
| admin | a |
管理和修改 ACL | 当前 znode |
最容易误判的是 c 与 d。删除 /app/task 时,服务端检查的是 /app 上的 d,不是 /app/task 自身的 d;创建 /app/new-task 同理检查 /app 的 c。因此,“某节点拥有 delete 权限”更准确地说,是“可以删除它的直接子节点”。
一次请求怎样完成匹配
以 setData 修改 /orders/config 为例,请求需要 w。服务端取得会话中的认证身份,再读取 /orders/config 自身 ACL;只要有一条 ACL 的 scheme 与 id 能匹配该会话,并且 perms 含 w,请求就通过,否则返回无权限错误。
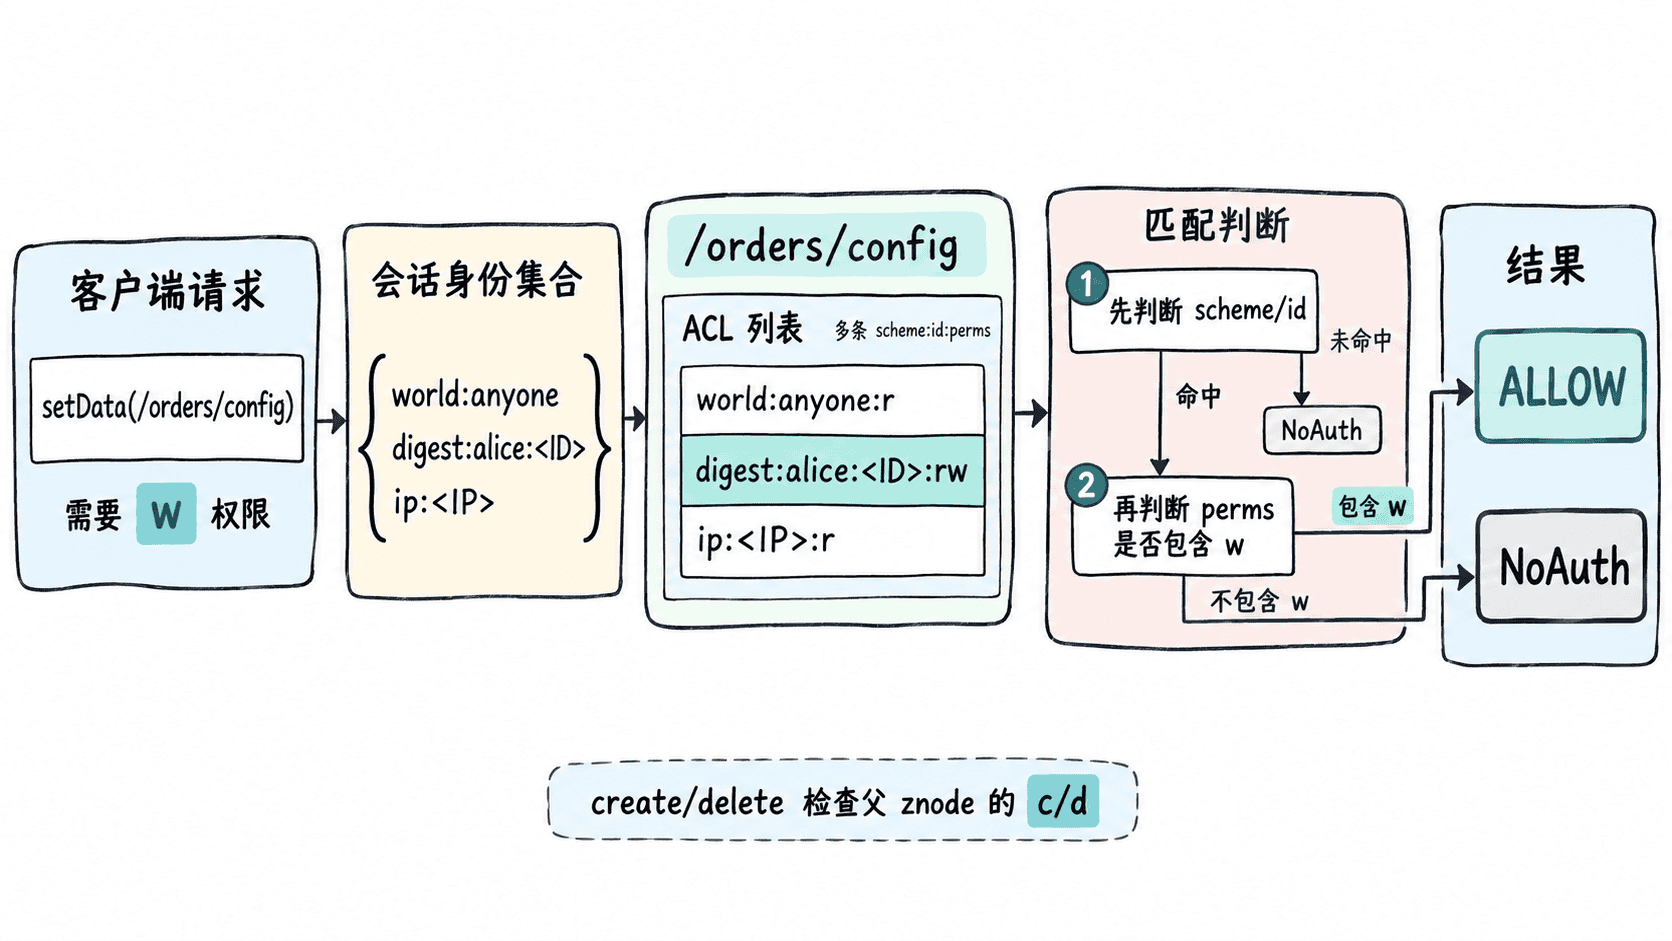
用 CLI 看见身份落到 ACL
下面在 ZooKeeper 安装目录执行。把 <PATH> 替换为安装目录,把 <HOST> 与 <PORT> 替换为实际连接地址;<ID> 表示服务端生成的摘要身份,实际值会不同。测试前确保 /acl-match-demo 不存在。
cd <PATH>
cat <<'EOF' | bin/zkCli.sh -server <HOST>:<PORT>
create /acl-match-demo v1
addauth digest alice:secret
setAcl /acl-match-demo auth::rwa
getAcl /acl-match-demo
get /acl-match-demo
set /acl-match-demo v2
get /acl-match-demo
quit
EOF
预期结果(忽略连接日志与版本相关的 Stat 输出):
/acl-match-demo 创建成功
getAcl 显示 digest:alice:<ID>,权限包含 rwa
第一次 get 返回 v1
第二次 get 返回 v2
这里使用 auth::rwa,意思是把 ACL 授予当前会话已经认证的身份,而不是把明文密码写进 ACL。读取 getAcl 时,通常会看到与 digest 认证身份对应的用户名和摘要值。
判断权限时抓住两个边界
ACL 只负责“当前请求能否执行”,不是角色继承体系。判断时先找实际被检查的 znode,再确定操作需要的单个权限字母,最后拿会话身份去匹配这个节点上的 ACL。
如果遇到“明明给了 d 却删不掉当前节点”,优先检查父节点;如果遇到“父节点不可读但子节点还能直接读取”,不要套用文件系统的目录穿越模型。把这两个边界分清,后续设计最小权限 ACL 才不会出现方向性错误。