
服务注册与分布式协调 / 系统课时
限制四字命令与管理端口
限制四字命令与管理端口
这一节把 ZooKeeper 的运维暴露面缩到“只开放确有用途的诊断命令、只监听需要的地址、只允许可信网段访问”。完成后,你可以保留健康检查能力,同时避免 conf、连接信息和管理端口被任意可达主机探测。
学习目标
- 用
4lw.commands.whitelist只保留必要的四字命令 - 收紧客户端口与 AdminServer 的监听地址和网络访问范围
- 用实际探测验证被允许和被禁止的入口符合预期
先分清两个运维入口
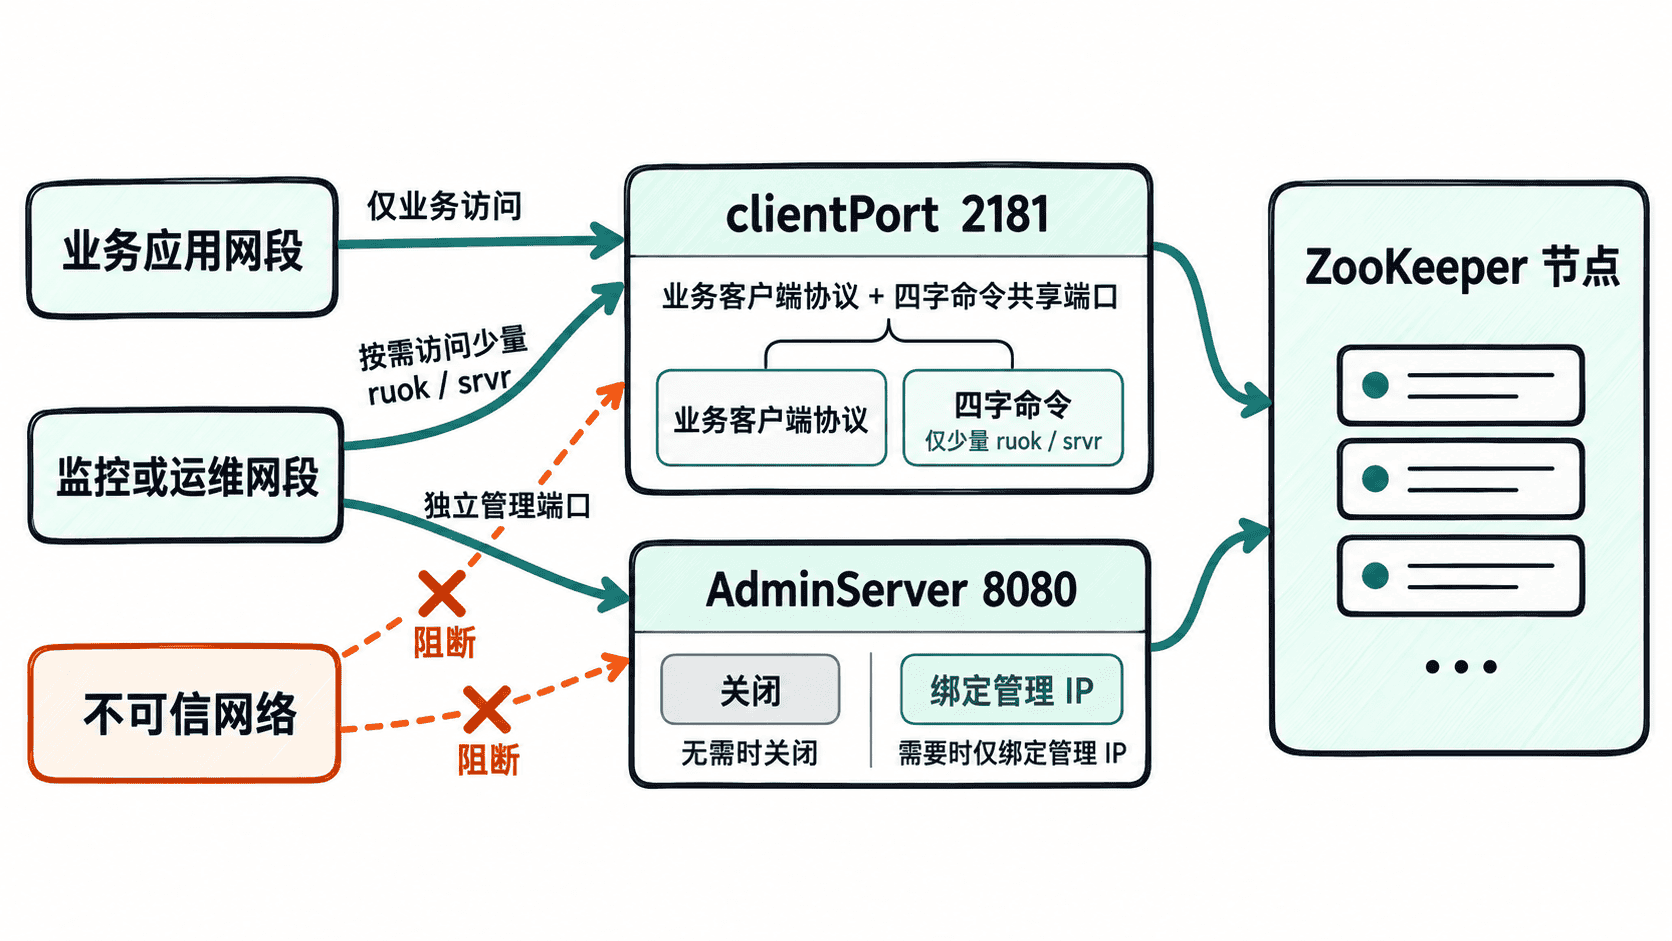
四字命令不是独立端口,它与 ZooKeeper 客户端协议共用 clientPort。因此,任何能连到客户端口的主机,都可能尝试发送 ruok、srvr、conf 等四字命令;znode ACL 也不会替这些诊断接口做访问控制。
AdminServer 则是独立的 Jetty 管理入口,通常通过单独端口提供 /commands/...。如果不使用它,最干净的做法是直接关闭;如果必须保留,就应绑定管理网卡,并在主机防火墙、安全组或网络 ACL 上只放行监控与运维来源。
收紧四字命令和监听地址
下面是 zoo.cfg 的片段示例,应合并到现有配置中。<IP> 替换为实际业务网卡地址;如果所有客户端都通过本机代理访问,也可以使用回环地址。不要为了省事把白名单配置成 *。
clientPort=2181
clientPortAddress=<IP>
4lw.commands.whitelist=ruok,srvr
admin.enableServer=false
这组配置只保留 ruok 和 srvr,并直接关闭未使用的 AdminServer。clientPortAddress 会影响所有 ZooKeeper 客户端连接,不只是四字命令,所以修改前必须确认业务客户端确实能访问该地址。
如果 AdminServer 必须保留,不要继续使用默认的全接口监听。可改为管理网卡地址,并在网络层只允许监控或堡垒机来源访问:
admin.enableServer=true
admin.serverAddress=<IP>
admin.serverPort=8080
这里仍然只是监听范围控制;管理端口的 HTTPS 和客户端证书要求应继续单独配置。
用网络策略补上来源限制
因为四字命令与业务协议共用客户端口,ZooKeeper 自身无法按“这是业务请求还是四字命令”给同一个来源做端口级隔离。网络策略应至少做到:客户端口只允许业务和必要监控网段,AdminServer 只允许管理网段,不向公网或办公终端大范围开放。
当监控只需要存活检查时,优先保留 ruok;确实需要服务状态时再增加 srvr。conf、cons、dump、wchs、wchc、wchp 等命令会暴露更多配置、连接或 watch 信息,不应因为排障方便而长期全部开放。
验证白名单是否生效
重启 ZooKeeper 后,在有权限访问客户端口的主机执行以下命令。示例假设在本机验证;远程验证时把地址替换为实际主机。
printf 'ruok' | nc -w 2 127.0.0.1 2181
printf 'conf' | nc -w 2 127.0.0.1 2181
预期输出:
imok
conf is not executed because it is not in the whitelist.
如果 conf 仍返回完整配置,说明实际加载的 zoo.cfg、启动参数或节点版本与预期不一致;先确认进程使用的是哪份配置,再逐台检查集群节点,避免只有部分节点收紧。
还要从一个不在允许网段的测试主机验证端口不可达,并检查 AdminServer 是否按设计关闭或仅绑定管理地址。这样才能证明“命令白名单、监听地址、网络边界”三层同时生效,而不是只改了配置文件。