
服务注册与分布式协调 / 系统课时
让客户端通过 Kerberos 认证
让客户端通过 Kerberos 认证
这一节完成一次可验证的 ZooKeeper Kerberos 客户端接入:客户端先从票据缓存登录 JAAS,再为 ZooKeeper 服务主体取得服务票据,通过 GSSAPI 封装进 SASL 握手。最终你会分别得到成功连接、错误服务主体失败,以及无有效 TGT 时无法认证的可观察结果。
学习目标
- 配置客户端
ClientJAAS 上下文并固定登录 principal。 - 正确指定 ZooKeeper 服务主体,理解 GSSAPI/SASL 的交互顺序。
- 用同一探针验证有效票据成功、错误主体和无有效票据失败。
认证前提与主体匹配
下面示例假设客户端主体是 alice@EXAMPLE.COM,ZooKeeper 服务主体是 zookeeper/zk1.example.com@EXAMPLE.COM。服务端必须已加载对应 keytab,并启用 SASL;为了让失败不会退化成匿名会话,服务端还应要求客户端完成 SASL 认证。ZooKeeper 提供 sessionRequireClientSASLAuth 用于拒绝未完成 SASL 认证的会话。([Apache ZooKeeper][2])
authProvider.1=org.apache.zookeeper.server.auth.SASLAuthenticationProvider
sessionRequireClientSASLAuth=true
客户端、KDC 与 ZooKeeper 必须对服务主体的三部分达成一致:服务名 zookeeper、主机实例 zk1.example.com、Realm EXAMPLE.COM。连接地址能解析并不代表 Kerberos 主体就匹配。
配置客户端 JAAS 和服务 principal
先获取客户端 TGT,并确认票据缓存里的默认主体正确:
kinit alice@EXAMPLE.COM
klist
预期输出
Ticket cache: <PATH>
Default principal: alice@EXAMPLE.COM

Valid starting       Expires              Service principal
<TIME>               <TIME>               krbtgt/EXAMPLE.COM@EXAMPLE.COM
票据缓存路径和时间取决于操作系统与 KDC。若 klist 已显示 TGT 过期,应先重新执行 kinit,不要把问题误判为 ZooKeeper 服务端故障。
创建 <PATH>/zookeeper-client-jaas.conf:
Client {
  com.sun.security.auth.module.Krb5LoginModule required
  useTicketCache=true
  doNotPrompt=true
  principal="alice@EXAMPLE.COM";
};
这里显式写 principal,可以避免进程误用同一账户下其他 Kerberos 身份。启动 Java 客户端时同时指定 JAAS 文件、上下文名和完整服务主体:
-Djava.security.auth.login.config=<PATH>/zookeeper-client-jaas.conf
-Dzookeeper.sasl.client=true
-Dzookeeper.sasl.clientconfig=Client
-Dzookeeper.server.principal=zookeeper/zk1.example.com@EXAMPLE.COM
对 ZooKeeper 3.5.7 及之后版本,直接使用 zookeeper.server.principal 最清晰;它会覆盖通过用户名、主机规范化和 Realm 推导服务主体的方式,减少 DNS 别名带来的歧义。客户端 JAAS 上下文名称默认是 Client,也可以用 zookeeper.sasl.clientconfig 显式指定。([Apache ZooKeeper][4])
观察 GSSAPI 与 SASL 握手
连接开始后,JAAS 先从票据缓存恢复 alice@EXAMPLE.COM 的凭据。GSSAPI 随后向 KDC 请求目标服务 zookeeper/zk1.example.com@EXAMPLE.COM 的服务票据,再把认证令牌通过 ZooKeeper 的 SASL 协议发送给服务端。服务端用自己的 keytab 验证令牌,成功后连接获得 sasl 身份。
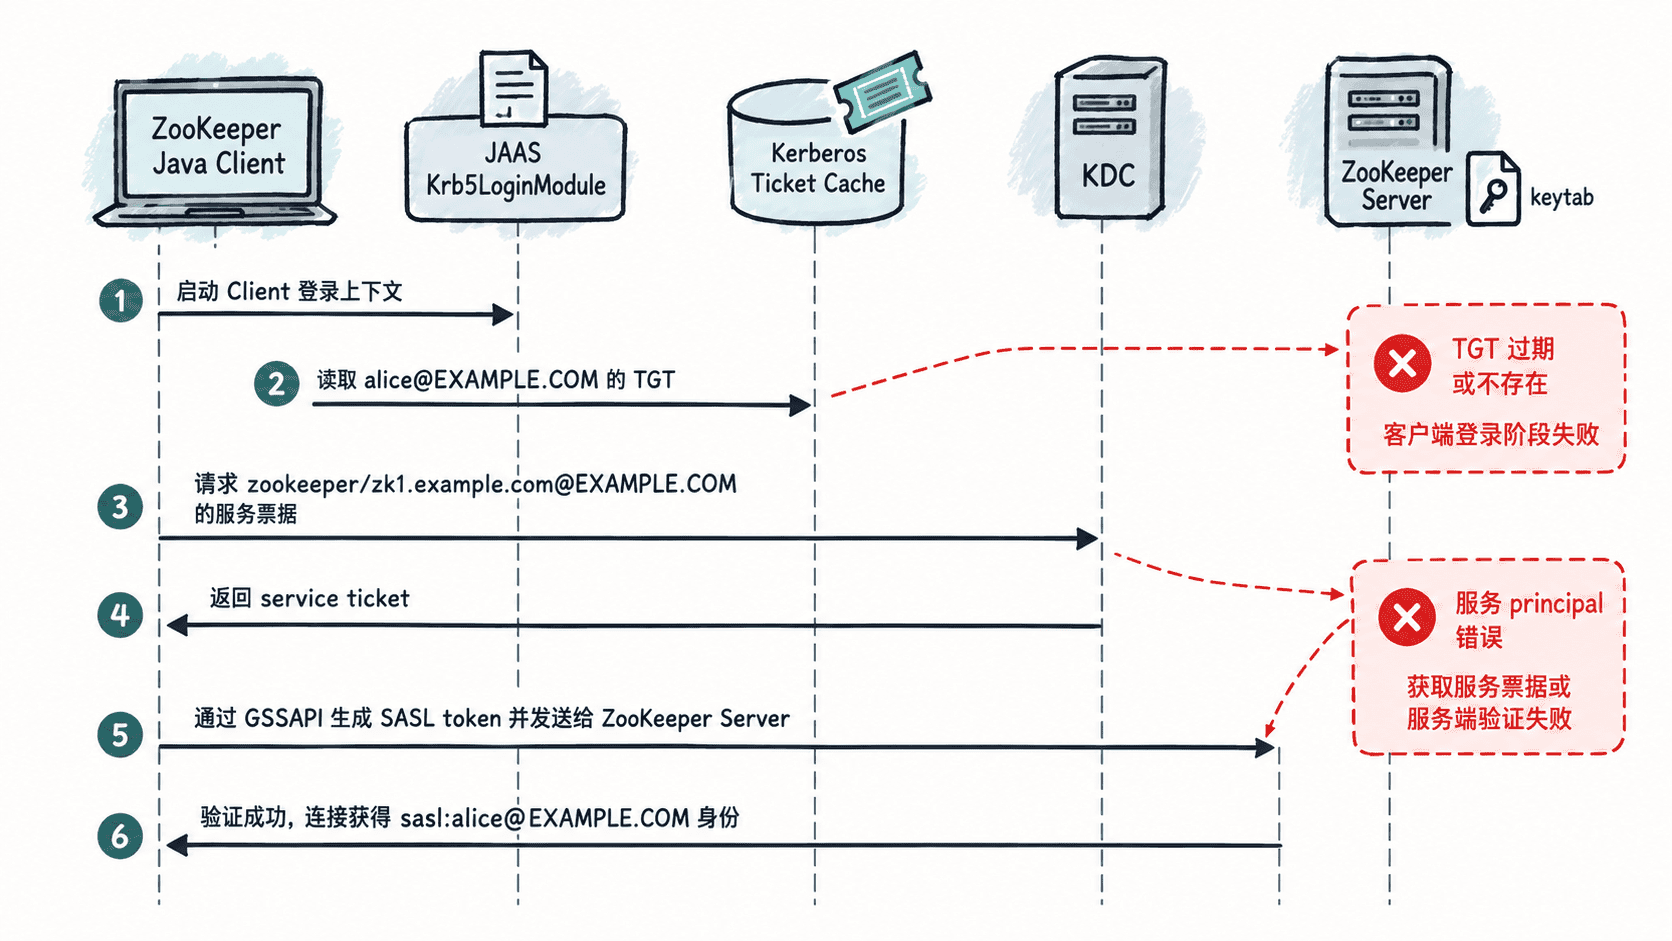
验证正确票据可以登录
下面探针等待 SyncConnected 或 AuthFailed,并在成功后执行一次 exists("/")。把 <PATH> 替换为 ZooKeeper 安装目录;示例会自动寻找发行包根目录中的 ZooKeeper JAR。
cat > /tmp/SaslProbe.java <<'EOF'
import java.util.concurrent.CountDownLatch;
import java.util.concurrent.TimeUnit;
import java.util.concurrent.atomic.AtomicReference;
import org.apache.zookeeper.KeeperException;
import org.apache.zookeeper.Watcher;
import org.apache.zookeeper.ZooKeeper;

public class SaslProbe {
    public static void main(String[] args) throws Exception {
        System.setProperty("zookeeper.sasl.client", "true");
        System.setProperty("zookeeper.sasl.clientconfig", "Client");
        System.setProperty("zookeeper.server.principal", args[1]);

        CountDownLatch done = new CountDownLatch(1);
        AtomicReference<Watcher.Event.KeeperState> state = new AtomicReference<>();
        ZooKeeper zk = null;
        try {
            zk = new ZooKeeper(args[0], 6000, event -> {
                Watcher.Event.KeeperState current = event.getState();
                if (current == Watcher.Event.KeeperState.SyncConnected
                        || current == Watcher.Event.KeeperState.AuthFailed) {
                    state.set(current);
                    done.countDown();
                }
            });

            if (!done.await(10, TimeUnit.SECONDS)) {
                System.out.println("NO_SESSION");
                return;
            }
            if (state.get() == Watcher.Event.KeeperState.AuthFailed) {
                System.out.println("AUTH_FAILED");
                return;
            }

            zk.exists("/", false);
            System.out.println("SASL_OK");
        } catch (KeeperException.AuthFailedException e) {
            System.out.println("AUTH_FAILED");
        } finally {
            if (zk != null) {
                zk.close();
            }
        }
    }
}
EOF
ZK_HOME="<PATH>"
ZK_JAR=$(find "$ZK_HOME" -maxdepth 1 -name 'zookeeper-[0-9]*.jar' | head -n 1)
javac -cp "$ZK_JAR:$ZK_HOME/lib/*" /tmp/SaslProbe.java
java "-Djava.security.auth.login.config=<PATH>/zookeeper-client-jaas.conf"   -cp "/tmp:$ZK_JAR:$ZK_HOME/lib/*"   SaslProbe 'zk1.example.com:<PORT>' zookeeper/zk1.example.com@EXAMPLE.COM   2>/dev/null | tail -n 1
预期输出
SASL_OK这个结果同时证明:客户端 JAAS 能读取票据、目标服务主体可被 KDC 识别、GSSAPI/SASL 握手成功,而且服务端允许该已认证会话执行 ZooKeeper 请求。
验证错误主体与失效票据
先故意把服务主体改成不存在的主机实例,其他配置保持不变:
java "-Djava.security.auth.login.config=<PATH>/zookeeper-client-jaas.conf" -cp "/tmp:$ZK_JAR:$ZK_HOME/lib/*" SaslProbe 'zk1.example.com:<PORT>' zookeeper/wrong.example.com@EXAMPLE.COM 2>/dev/null | tail -n 1预期输出
AUTH_FAILED此时 TCP 目标仍然是 zk1.example.com:<PORT>,但 GSSAPI 请求的服务主体已经变成另一个身份,因此认证不能成立。这也是“网络通、ZooKeeper 端口通,但 SASL 失败”的典型原因。
再销毁客户端票据缓存,模拟进程没有可用 TGT(过期 TGT 在认证上也属于不可用凭据);因为 JAAS 设置了 useTicketCache=true 与 doNotPrompt=true,它不会退回交互式密码输入:
kdestroy
if klist -s; then
  echo TGT_PRESENT
else
  echo NO_VALID_TGT
fi
预期输出
NO_VALID_TGT继续运行同一个探针:
java "-Djava.security.auth.login.config=<PATH>/zookeeper-client-jaas.conf" -cp "/tmp:$ZK_JAR:$ZK_HOME/lib/*" SaslProbe 'zk1.example.com:<PORT>' zookeeper/zk1.example.com@EXAMPLE.COM 2>/dev/null | tail -n 1预期输出
AUTH_FAILED这次失败发生在客户端无法从票据缓存完成 JAAS 登录的阶段,还没形成可用的 GSSAPI 身份。恢复方式是重新执行 kinit alice@EXAMPLE.COM,确认 klist 显示新的有效期后再连接。
稳定的验收标准不是“端口能连上”,而是有效 TGT 加正确服务主体得到 SASL_OK,错误服务主体得到 AUTH_FAILED,票据缓存无有效 TGT 时客户端无法建立已认证会话。