
服务注册与分布式协调 / 系统课时
排查 NoAuth 与 AuthFailed
排查 NoAuth 与 AuthFailed
NoAuth 和 AuthFailed 看起来都像“权限问题”,但排查入口完全不同:前者通常发生在 ACL 授权检查,后者发生在认证链本身。本节用错误码、ACL、主体映射和最小复现场景把两类故障拆开,避免盲目改权限。
学习目标
- 根据错误类型判断问题在认证阶段还是 ACL 授权阶段。
- 按操作对象、ACL scheme/id 与会话身份定位
NoAuth。 - 从 scheme、JAAS、凭据和主体映射链路定位
AuthFailed并验证修复。
先用错误类型决定方向
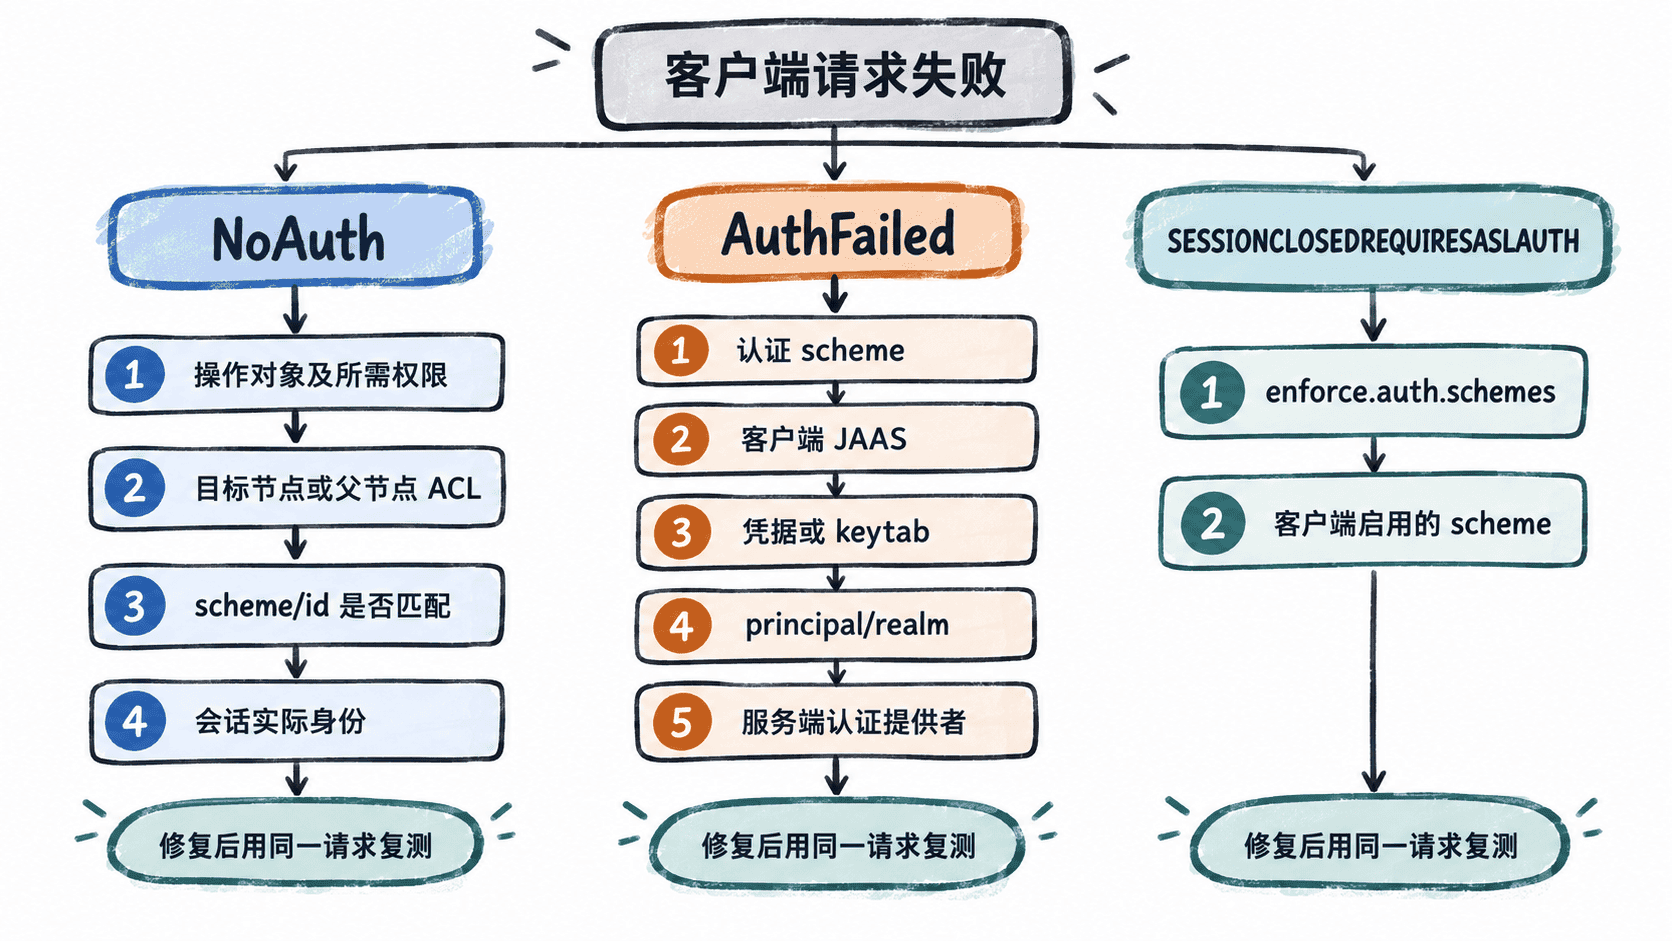
NoAuth 表示请求已经到达权限检查,但当前会话拥有的身份没有匹配到满足所需权限的 ACL。它不等于“客户端一定没有登录”:客户端可能已成功认证,只是认证成了错误主体,或者 ACL 使用了另一种 scheme。
AuthFailed 则表示认证提供者没有接受客户端认证信息。SASL 场景常见于 JAAS 上下文名不一致、keytab 不可读、Kerberos principal 或 realm 错误、服务端 principal 推导错误等。若服务端开启了强制认证,新版 ZooKeeper 还可能返回 SESSIONCLOSEDREQUIRESASLAUTH,表示会话因缺少所要求的认证 scheme 或认证失败而被服务端关闭。
从 ACL 与操作对象开始定位
先记录三个事实:失败的操作、失败路径、准确错误码。ZooKeeper 的 ACL 不继承到子节点,因此只看父路径往往会误判;同时 CREATE 与 DELETE 权限检查的是父节点,而 READ、WRITE、ADMIN 针对目标节点。
随后用具备读取 ACL 权限的管理身份执行 getAcl <PATH>,逐项比较 ACL 的 scheme、id 和权限位。尤其要注意 sasl:user@REALM、digest:user:<HASH>、x509:<X500 Principal> 不能互换。即使用户名看起来相同,只要 scheme 或最终映射出的 id 不同,就不会命中同一条 ACL。
用最小 digest 场景复现 NoAuth
下面的脚本在测试集群创建一个临时诊断节点,先用 digest 身份收紧 ACL,再用一个全新的未认证会话读取它。digest 不依赖服务端密码库,因此“输错密码”通常会得到另一个 digest 身份,最终更常表现为 NoAuth,而不是 AuthFailed。
set -e
ZK_SERVER="${ZK_SERVER:-127.0.0.1:2181}"
NODE="/diag-$RANDOM"

{
  echo "create $NODE demo"
  echo "addauth digest diag:secret"
  echo "setAcl $NODE auth:diag:secret:cdrwa"
  echo "getAcl $NODE"
  echo "quit"
} | "$ZK_HOME/bin/zkCli.sh" -server "$ZK_SERVER"

{
  echo "get $NODE"
  echo "quit"
} | "$ZK_HOME/bin/zkCli.sh" -server "$ZK_SERVER"
预期结果中,第一段会看到该节点 ACL 已转成 digest 身份;第二个新会话读取时会被拒绝。日志前缀和哈希值会因版本与环境不同:
'digest,'diag:<HASH>
: cdrwa
Insufficient permission : /diag-<ID>
<HASH> 是 ZooKeeper 保存到 ACL 的摘要,<ID> 对应脚本生成的随机节点后缀。若第二个会话反而能读取,说明 ACL 没有按预期收紧,应先检查前一段 setAcl 是否成功。
AuthFailed 查认证链而不是 ACL
遇到 AuthFailed 时,先暂停修改 ACL。ACL 只有在认证产生有效身份后才有意义,此时继续放宽权限会掩盖根因。
SASL/Kerberos 客户端重点核对 JAAS 上下文名是否与 zookeeper.sasl.clientconfig 一致,以及 keytab、principal、realm 和服务端 principal。下面是用于核对字段关系的片段示例:
Client {
  com.sun.security.auth.module.Krb5LoginModule required
  useKeyTab=true
  keyTab="<PATH>/app.keytab"
  principal="app/<HOST>@EXAMPLE.COM"
  storeKey=true
  useTicketCache=false;
};
该配置本身不产生控制台输出。验证时应确认 <PATH> 文件对运行用户可读、<HOST> 与实际 principal 匹配,并检查客户端是否使用名为 Client 的 JAAS context。若服务端要求 sasl,还要确认客户端没有设置 zookeeper.sasl.client=false。
用同一请求验证修复
修复后不要只看“连接成功”。认证成功只证明建立了身份,最终还要用原来失败的同一路径和同一操作复测;否则可能从 AuthFailed 变成 NoAuth,问题只是从认证层移动到了授权层。
排查顺序保持固定:先确认错误码,再确认操作对应的 ACL 节点,再比对 scheme/id,最后才修改凭据、JAAS 或 ACL。这样能把“认证失败”和“认证成功但无权访问”两类问题彻底分开,也能避免为了消除一个错误而把 ACL 临时放宽成新的安全缺口。