
服务注册与分布式协调 / 系统课时
用 IP ACL 限制访问来源
用 IP ACL 限制访问来源
本课用 ZooKeeper 的 ip scheme 把一个 znode 限定给受信网段读取,并分别从允许与不允许的来源验证结果。完成后你会知道 IP ACL 匹配的是连接来源地址,也能识别 NAT、代理和 ACL 不继承带来的常见误判。
学习目标
- 能为 znode 配置
ip:<address>/<bits>:<perms>ACL,并理解 CIDR 的匹配含义。 - 能从不同来源地址验证允许与拒绝结果。
- 能说明 IP 来源控制与用户级身份认证的边界。
IP ACL 实际匹配什么
ip scheme 不检查用户名或密码,而是把 ZooKeeper 服务端看到的客户端源 IP 与 ACL 中的地址或网段比较。例如 ip:10.20.30.0/24:r 允许该网段中的连接读取目标 znode,其他来源即使知道路径也不会因此获得权限。
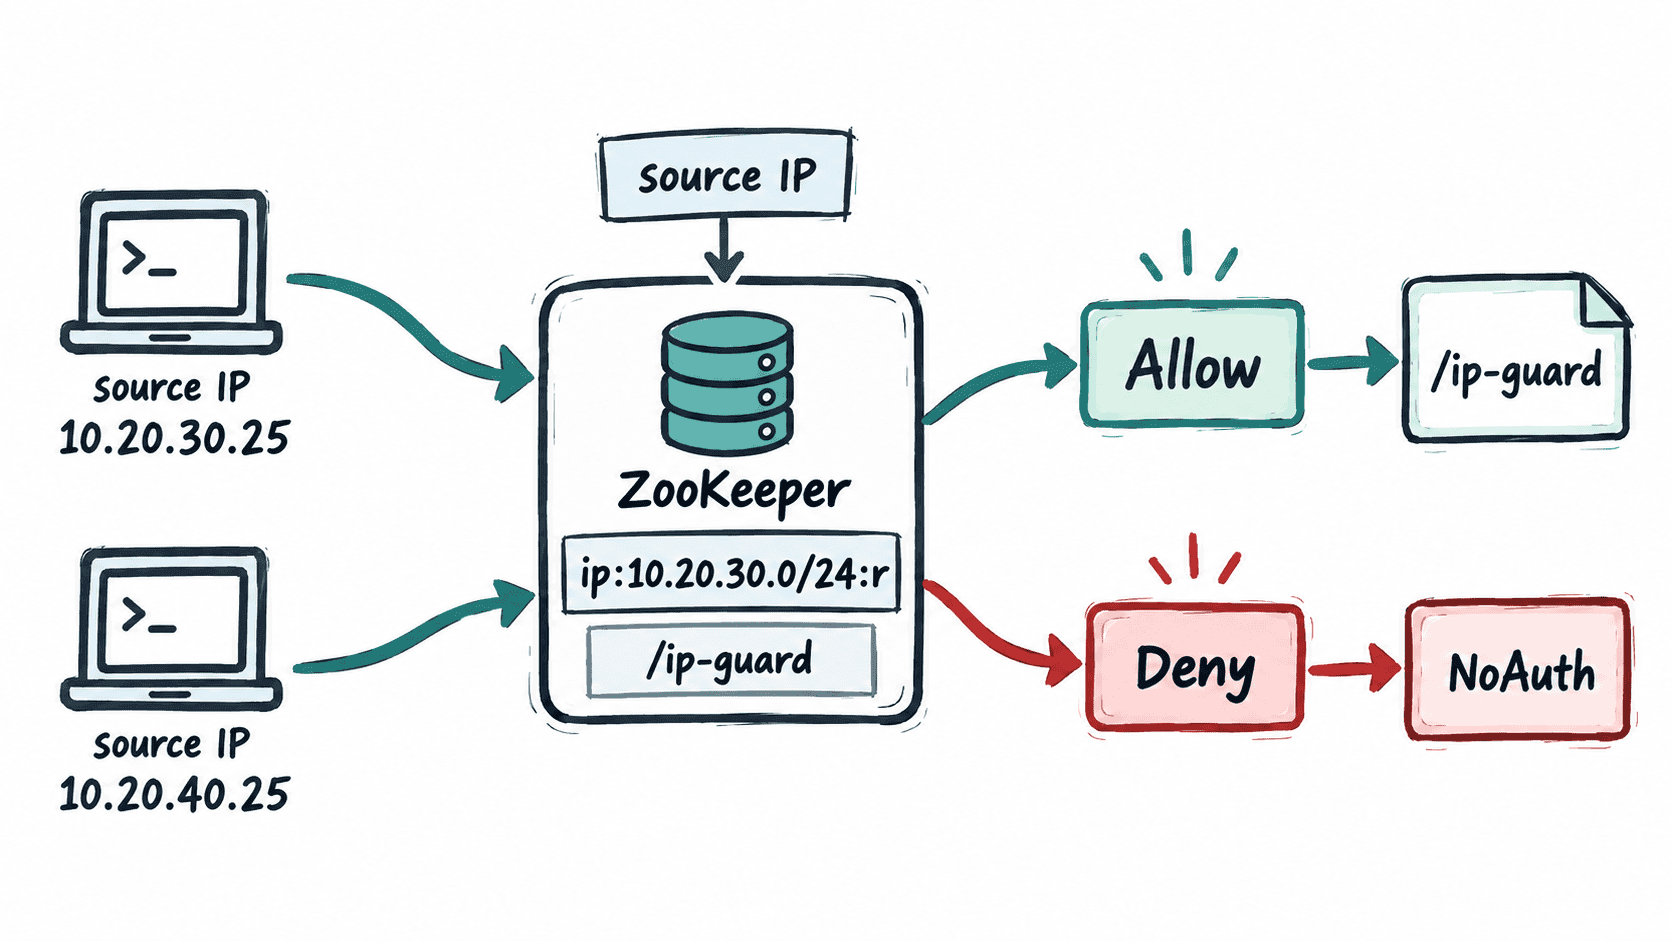
ACL 权限仍按 r、w、c、d、a 分开控制。本课只给业务来源 r,避免为了方便直接授予 cdrwa。如果还要更新数据、创建子节点或管理 ACL,应分别增加对应权限,而不是把“来自内网”当成全权限理由。
为受信网段设置读取权限
下面假设 ZooKeeper 可从 <HOST>:<PORT> 访问,受信网段是 10.20.30.0/24。先创建实验节点,再把它的 ACL 收紧为该网段只读。<HOST>、<PORT> 要替换为实际连接地址和端口。
ZK_SERVER="<HOST>:<PORT>"
TRUSTED_CIDR="10.20.30.0/24"

{
  printf 'create /ip-guard "orders-v1"\n'
  printf 'setAcl /ip-guard ip:%s:r\n' "$TRUSTED_CIDR"
  printf 'quit\n'
} | bin/zkCli.sh -server "$ZK_SERVER"预期输出(只列固定的关键结果;setAcl 可能另外打印随环境变化的 Stat):
Created /ip-guard这里先创建再 setAcl 是为了让示例能在默认开放的实验根路径上直接执行。若目标节点已经受 ACL 保护,执行 setAcl 的会话必须先拥有该节点的 a 权限,否则同样会得到 NoAuth。
从允许与拒绝来源验证
先在 10.20.30.0/24 内的一台客户端执行读取:
printf 'get /ip-guard\nquit\n' | bin/zkCli.sh -server "<HOST>:<PORT>"预期输出:
orders-v1再从不属于该网段的客户端,例如 10.20.40.25,执行完全相同的读取命令:
printf 'get /ip-guard\nquit\n' | bin/zkCli.sh -server "<HOST>:<PORT>"预期输出:
KeeperErrorCode = NoAuth for /ip-guard如果第二次仍能读取,先确认测试会话是否真的来自不同源地址,再检查目标路径当前 ACL;如果受信客户端反而被拒绝,重点检查 NAT、反向代理、容器网络或服务网格是否改写了 ZooKeeper 实际看到的来源地址。
不要把来源地址当成用户身份
IP ACL 适合限制管理网、固定应用网段或堡垒机来源,但它回答的是“连接从哪里来”,不是“谁在访问”。多个应用经过同一 NAT 出口时可能共享同一个源 IP,一台受信主机上的不同进程也会获得相同网络身份。
因此生产环境通常把 IP ACL 作为纵深防御的一层,再配合 Digest、SASL 或基于证书的身份认证,并用 TLS 保护传输。这样网络位置变化不会直接等价于用户权限变化,也能避免仅凭内网地址授予过大的访问能力。