
服务注册与分布式协调 / 系统课时
强制未认证客户端拒绝会话
强制未认证客户端拒绝会话
只配置 ACL 仍允许匿名客户端连接 ZooKeeper,再由节点 ACL 决定访问权限。本篇把认证提升为接入门槛:启用 enforce.auth.enabled 并指定 scheme,让没有合格认证身份的客户端无法获得可用会话。
学习目标
- 配置
enforce.auth.enabled与enforce.auth.schemes。 - 验证未认证客户端会收到认证门槛错误并被关闭会话。
- 理解使用 Digest 作为强制 scheme 时,接入认证与节点 ACL 仍是两层控制。
认证门槛如何工作
ZooKeeper 3.7.0 起可以启用通用认证强制。开启后,普通 ZooKeeper 操作在进入请求处理前,会检查当前连接是否至少拥有一个属于 enforce.auth.schemes 的认证身份;没有匹配身份时,服务器返回 SESSIONCLOSEDREQUIRESASLAUTH,错误码为 -124,随后关闭该会话。
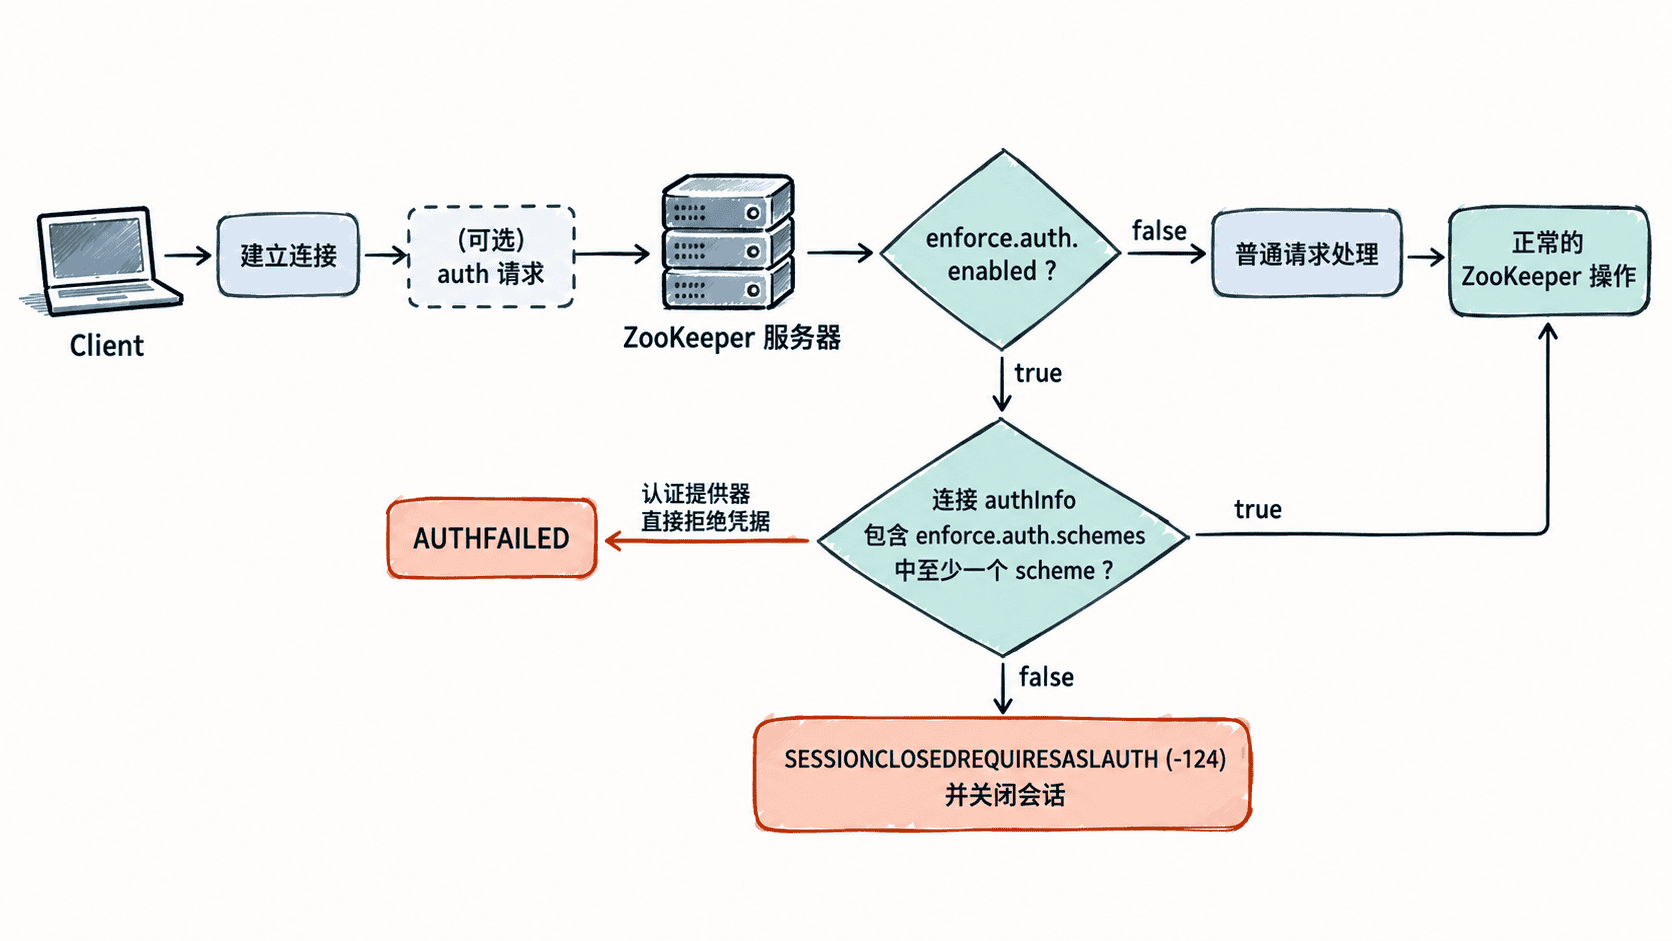
这里的“可用会话”很重要:TCP 连接或客户端初始化并不等于已经通过准入。真正的验收标准是客户端能否在认证身份满足要求后执行 ZooKeeper 操作,而未认证客户端不能继续读写数据树。
启用指定认证 scheme
以下示例使用 Digest 做实验门槛。把配置加入每一台 ZooKeeper 服务器的 zoo.cfg,并保证集群成员保持一致。DigestAuthenticationProvider.enabled 在支持该配置的版本中默认开启,这里显式写出,避免环境中曾被关闭而导致所有 Digest 客户端都无法通过。
enforce.auth.enabled=true
enforce.auth.schemes=digest
DigestAuthenticationProvider.enabled=true
这些配置需要重启服务器进程生效。单机实验环境可以直接重启并检查进程状态:
bin/zkServer.sh restart
bin/zkServer.sh status
预期输出(单机实验关键行)
Using config: <PATH>/conf/zoo.cfg
Mode: standalone
<PATH> 会随安装目录变化。生产集群不要同时重启所有成员,应先完成客户端认证改造,再按既有高可用变更流程滚动生效,避免把仍未发送认证信息的合法客户端一起切断。
验证未认证客户端被拒绝
先直接启动一个不执行 addauth 的客户端并访问根节点。将 <PORT> 替换为实际客户端端口:
bin/zkCli.sh -server 127.0.0.1:<PORT> <<'EOF'
ls /
quit
EOF
预期输出(关键错误)
KeeperErrorCode = Session closed because client failed to authenticate在 Java/C 等支持该错误码的客户端中,同一失败可识别为 SESSIONCLOSEDREQUIRESASLAUTH(-124)。这与普通 ACL 的 NOAUTH 不同:NOAUTH 表示会话已经存在,但当前身份无权访问某个 znode;-124 表示会话连执行普通 ZooKeeper 操作的准入条件都没有满足。
再验证一次真正的认证失败。这里故意使用不存在的认证 scheme,让服务器找不到对应 provider:
bin/zkCli.sh -server 127.0.0.1:<PORT> <<'EOF'
addauth invalid-scheme anything
ls /
quit
EOF
预期结果
认证请求失败,客户端进入 AuthFailed;后续 ls / 不会成功。最后用允许的 Digest scheme 先认证后访问:
bin/zkCli.sh -server 127.0.0.1:<PORT> <<'EOF'
addauth digest appuser:demo-secret
ls /
quit
EOF
预期结果
返回根节点子节点列表,且不再出现会话认证关闭错误。这样就分别覆盖了“完全未认证”“认证请求失败”和“使用允许 scheme 认证成功”三条路径。
Digest 强制接入的边界
所以仍要用 ACL 约束具体身份。例如受保护节点只授权给 appuser 的 Digest 身份时,appuser:wrong-secret 会形成不同身份:它可能通过“必须使用 digest”的会话门槛,却仍会在该节点上得到 NOAUTH。如果你的目标是让服务器真正校验集中式账号凭据,应使用具备服务端身份校验能力的方案,例如 SASL/Kerberos;若使用证书身份,则可结合 TLS/x509。
上线顺序应是先让所有合法客户端发送目标认证 scheme,并用 ACL 验证身份正确,再开启 enforce.auth.enabled。认证门槛解决匿名接入,ACL 解决节点授权,TLS 解决凭据与会话链路的机密性;三层同时成立,才是可控的客户端接入策略。