
服务注册与分布式协调 / 系统课时
收紧协议套件与主机名校验
收紧协议套件与主机名校验
TLS 已经连通并不等于端点身份已经可靠。本节把协议版本、密码套件和主机名校验一起收紧,并用 SAN 与独立握手测试确认客户端连到的确实是预期 ZooKeeper 节点,而不是“能握手就算成功”。
学习目标
- 限制 ZooKeeper 客户端链路可协商的 TLS 协议和密码套件
- 保持主机名校验开启,并让证书 SAN 覆盖真实连接名
- 用独立握手验证协议、套件和端点身份是否同时生效
先缩小可协商范围
协议和套件越宽,越容易为了兼容保留不再需要的旧能力。ZooKeeper 提供 ssl.protocol、ssl.enabledProtocols 和 ssl.ciphersuites 控制客户端链路的 TLS 协商;实际默认值会随 Java 运行时变化。下面假设所有客户端都已支持 TLS 1.3,只保留两种 TLS 1.3 AEAD 套件。([Apache ZooKeeper][1])
以下是 zoo.cfg 片段示例,依赖已经准备好的服务端证书、私钥和信任库:
secureClientPort=<PORT>
serverCnxnFactory=org.apache.zookeeper.server.NettyServerCnxnFactory
ssl.protocol=TLSv1.3
ssl.enabledProtocols=TLSv1.3
ssl.ciphersuites=TLS_AES_128_GCM_SHA256,TLS_AES_256_GCM_SHA384
ssl.keyStore.location=<PATH>/server.p12
ssl.keyStore.passwordPath=<PATH>/keystore.pass
ssl.keyStore.type=PKCS12
ssl.trustStore.location=<PATH>/truststore.p12
ssl.trustStore.passwordPath=<PATH>/truststore.pass
ssl.trustStore.type=PKCS12
secureClientPort 用于 TLS 客户端连接,ZooKeeper 的 TLS 客户端需要 Netty 连接实现;如果仍保留 clientPort,就仍然存在明文入口,应确认这是否是迁移期的有意选择。([Apache ZooKeeper][1])
让主机名校验真正校验身份
ZooKeeper 的 ssl.hostnameVerification 默认开启,官方仅建议在测试场景关闭。生产证书应把客户端实际使用的 DNS 名或 IP 放入 Subject Alternative Name;连接 zk1.example.com 时,SAN 至少应包含 DNS:zk1.example.com。([Apache ZooKeeper][1])
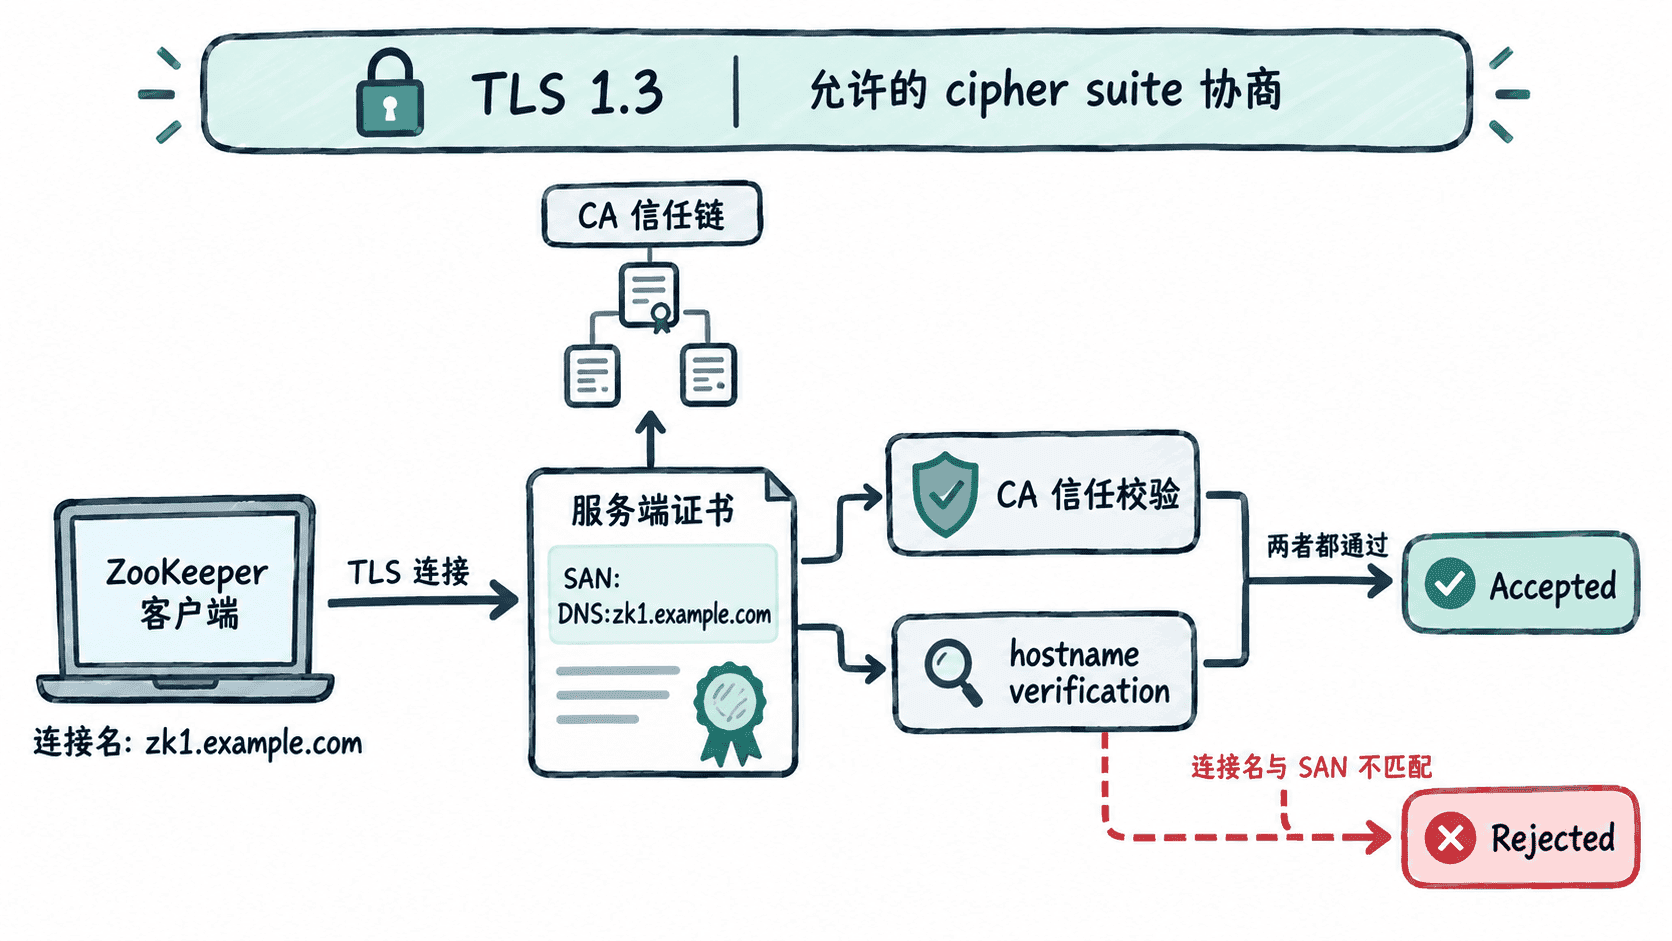
客户端侧也要保留同一约束。下面以 JVM 系统属性对应键表示配置,实际可通过启动参数或应用的客户端配置注入:
zookeeper.client.secure=true
zookeeper.clientCnxnSocket=org.apache.zookeeper.ClientCnxnSocketNetty
zookeeper.ssl.hostnameVerification=true
zookeeper.ssl.enabledProtocols=TLSv1.3
zookeeper.ssl.ciphersuites=TLS_AES_128_GCM_SHA256,TLS_AES_256_GCM_SHA384
zookeeper.ssl.trustStore.location=<PATH>/client-truststore.p12
zookeeper.ssl.trustStore.passwordPath=<PATH>/truststore.pass
zookeeper.ssl.trustStore.type=PKCS12
如果客户端使用 IP 直连,就应为该 IP 签发对应的 IP:<IP> SAN,而不是把主机名校验关掉。证书命名问题应在证书层修复,不能靠永久关闭验证绕过。
用握手结果验证配置
先用 OpenSSL 独立验证服务端只接受 TLS 1.3、协商出的套件来自允许列表,并且证书能通过 CA 和主机名校验。将 <PORT>、<PATH> 替换成实际值:
openssl s_client \
  -connect zk1.example.com:<PORT> \
  -servername zk1.example.com \
  -CAfile <PATH>/ca.crt \
  -verify_hostname zk1.example.com \
  -tls1_3 \
  -ciphersuites TLS_AES_128_GCM_SHA256:TLS_AES_256_GCM_SHA384 \
  -brief </dev/null 2>&1
预期输出
CONNECTION ESTABLISHED
Protocol version: TLSv1.3
Ciphersuite: <CIPHER>
Peer certificate: <CERTIFICATE_SUBJECT>
Verification: OK
<CIPHER> 会从允许列表中协商得到,证书主题文本也可能因签发方式不同而变化。若协议版本不对、套件不在允许列表,或出现 hostname mismatch、certificate verify failed,就不应继续把它当作“TLS 已完成”。
排障时保留校验边界
最危险的处理方式是把 ssl.hostnameVerification 改成 false 后长期遗留。正确顺序是先检查客户端实际连接名,再检查证书 SAN、信任链和 DNS,最后确认协议与套件支持;只有隔离的临时测试才允许关闭校验,并应在问题定位后立即恢复。
收紧 TLS 的验收标准不是“端口能通”,而是协议版本受限、密码套件受限、证书链可信、连接名与 SAN 匹配四项同时成立。