
服务注册与分布式协调 / 系统课时
验证 ACL 不会自动继承
验证 ACL 不会自动继承
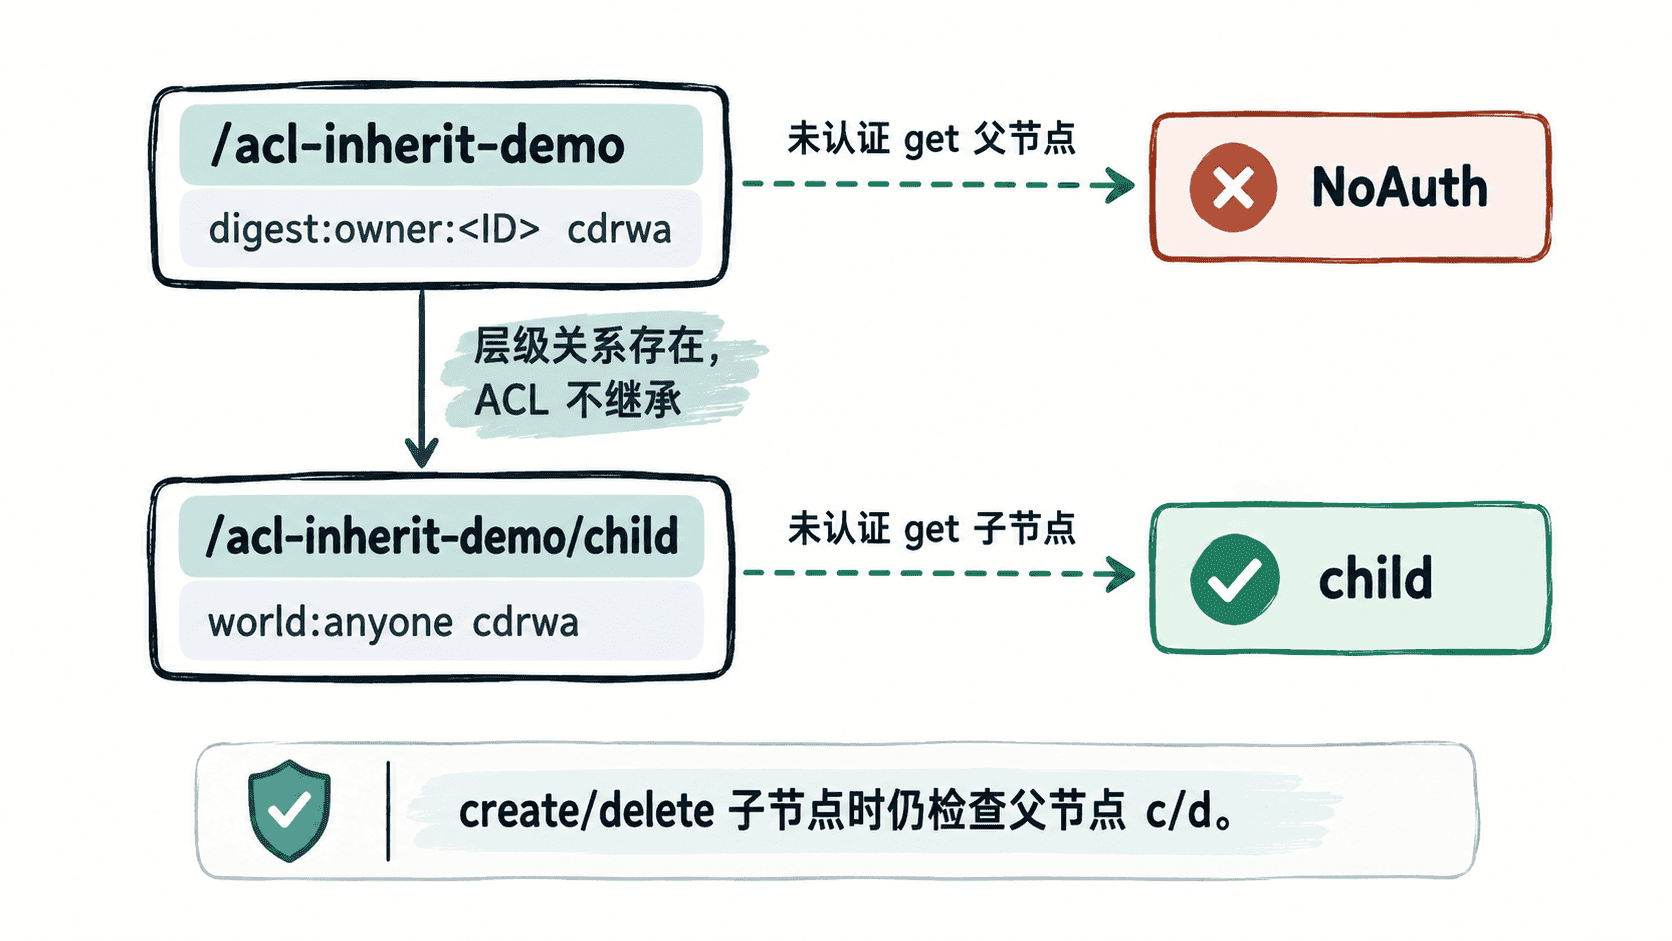
ZooKeeper 的 znode 虽然是层级结构,但 ACL 不会像某些文件系统权限那样从父节点自动传播到子节点。本节用两个独立会话做实验:先收紧父节点,再从未认证会话读取父子节点,直接验证“父 ACL 变化不改写子 ACL”。
学习目标
- 通过父子 znode 实验验证 ACL 只绑定当前节点。
- 区分“ACL 不继承”与“创建、删除子节点仍检查父节点权限”这两个规则。
- 能为一棵业务路径显式规划每层需要的 ACL,而不是依赖默认继承。
建立父子节点并收紧父 ACL
在 ZooKeeper 安装目录执行下面的完整实验。把 <PATH>、<HOST>、<PORT> 替换为实际值,测试前确保 /acl-inherit-demo 不存在。
cd <PATH>
cat <<'EOF' | bin/zkCli.sh -server <HOST>:<PORT>
create /acl-inherit-demo parent
create /acl-inherit-demo/child child
addauth digest owner:secret
setAcl /acl-inherit-demo auth::cdrwa
getAcl /acl-inherit-demo
getAcl /acl-inherit-demo/child
quit
EOF

cat <<'EOF' | bin/zkCli.sh -server <HOST>:<PORT>
get /acl-inherit-demo
get /acl-inherit-demo/child
quit
EOF
预期结果(忽略连接日志与版本相关的 Stat 输出,<ID> 为实际摘要身份):
父节点 ACL:digest:owner:<ID> -> cdrwa
子节点 ACL:world:anyone -> cdrwa
未认证读取父节点:NoAuth
未认证读取子节点:返回 child
关键证据是第二行:父节点改成仅认证身份可访问后,已经存在的 /acl-inherit-demo/child 仍保持创建时自己的 world:anyone:cdrwa。第二个未认证会话无法读父节点,却仍能直接读子节点。
为什么这能证明不继承
如果 ACL 会自动继承,那么父节点执行 setAcl 后,子节点的 ACL 也应随之变成受限规则;实验却显示子节点 ACL 完全没变。ZooKeeper 把 ACL 作为每个 znode 的独立元数据保存,修改父节点不会递归更新已有后代。
新建子节点也不会“复制父 ACL”。如果创建命令没有显式给 ACL,客户端会按自己的默认 ACL 创建节点,常见结果是 world:anyone:cdrwa。因此生产环境不能因为父路径已经收紧,就默认新节点天然安全。
create 与 delete 为什么看起来像例外
“ACL 不继承”不等于父节点与子操作毫无关系。创建 /parent/child 会修改 /parent 的子节点集合,所以检查 /parent 的 c;删除 /parent/child 同样会修改父节点的子节点集合,因此检查 /parent 的 d。
这只是操作发生在哪个节点上的问题,不是权限向下继承。子节点自己的 r、w、a 仍由子节点 ACL 决定,父节点 ACL 不会自动补充或覆盖这些权限。
设计层级 ACL 时显式处理每一层
对固定目录树,可以在创建每个 znode 时就显式指定 ACL;对动态节点,则应把“创建节点 + 设置正确 ACL”封装进客户端初始化流程,并在部署验收时用 getAcl 抽查关键路径。
需要批量修复历史节点时,也不要把 setAcl 父节点当作递归操作。应先枚举实际后代,再逐个或通过受控脚本更新 ACL,并验证业务客户端仍拥有所需的 c、d、r、w、a。这样才能把 ZooKeeper 的层级结构与权限边界真正对齐。