
服务注册与分布式协调 / 系统课时
识别默认部署的安全暴露面
识别默认部署的安全暴露面
本节把 ZooKeeper 3.9.5 的五个主要入口逐一拆开:客户端连接、znode ACL、四字命令、AdminServer 与节点间通信。你会得到一张“入口—风险—控制”基线图,并分清认证、授权和 TLS 分别负责什么。
学习目标
- 识别 ZooKeeper 默认或常见部署中的五类安全暴露面
- 区分认证、ACL 授权与 TLS 加密各自解决的问题
- 用配置盘点命令判断当前实例缺少哪些显式安全控制
先把五个入口分开看
ZooKeeper 的风险并不只来自客户端端口。一个集群同时存在面向业务客户端的会话入口、承载数据权限的 znode、运维命令入口、HTTP 管理入口,以及服务器之间的 quorum 通信。只封住其中一个端口,不能等价为“ZooKeeper 已安全”。
| 入口 | 默认或常见风险 | 主要控制 |
|---|---|---|
| 客户端连接 | 只配置 clientPort 时是明文连接;未启用身份认证时,服务端不能可靠区分调用者身份 |
SASL、digest 或 X.509 身份认证;客户端 TLS |
| znode ACL | ACL 是逐节点生效;若节点使用 world:anyone:cdrwa,任何可达且通过会话建立的客户端都可能读写 |
为业务身份设置最小权限 ACL |
| 四字命令 | 被白名单允许的命令可从客户端端口直接获取运行状态或触发管理动作 | 收紧 4lw.commands.whitelist,并限制网络可达性 |
| AdminServer | 3.9.5 中 AdminServer 默认启用,默认端口为 8080;管理接口暴露会扩大侦察面 |
关闭或限制监听范围、网络入口与访问路径 |
| 节点间通信 | 未启用 quorum TLS 时,选举与同步链路没有 TLS 加密与证书校验 | sslQuorum 与节点证书信任链 |
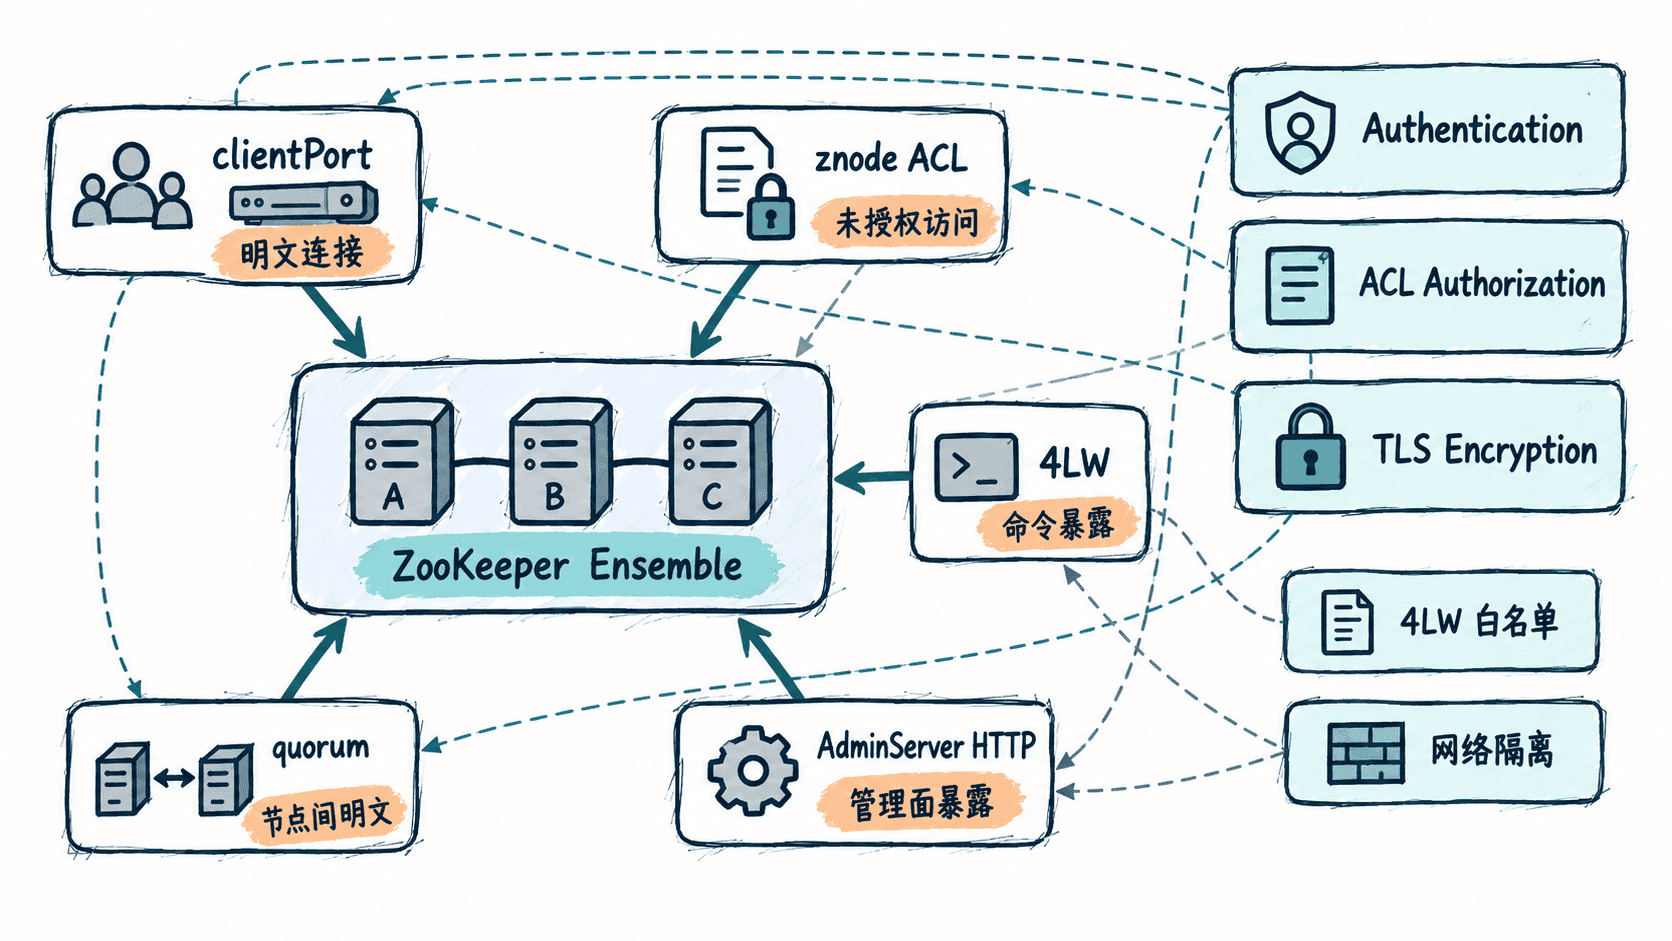
这五个入口之间存在依赖关系。例如 TLS 只能保护传输内容不被窃听或篡改,并不会自动把某个客户端授权为可写;反过来,ACL 即使配置正确,如果客户端仍走明文链路,凭据和业务数据仍可能暴露。
认证、授权与加密不要混为一谈
认证回答“你是谁”。ZooKeeper 可以通过 SASL、digest 或基于证书的 X.509 机制给连接建立身份。没有身份,ACL 就只能依赖 world、IP 等较弱的方案,难以表达稳定的应用主体。
授权回答“你能做什么”。ACL 附着在具体 znode 上,权限包括 create、delete、read、write、admin。它不会继承为传统文件系统那样的目录权限,因此父节点收紧并不意味着所有子节点自动获得同样规则。
加密回答“链路是否能被旁观或篡改”。客户端 TLS 保护客户端到服务器,quorum TLS 保护服务器到服务器。两者是两条独立链路,需要分别验证,不能因为客户端已经使用 TLS 就假定选举与数据同步也被加密。
做一次显式配置盘点
下面的命令只检查 zoo.cfg 中是否显式出现关键安全项,不修改任何配置。把 <PATH> 替换为 ZooKeeper 配置目录的实际路径。
grep -E '^(clientPort|secureClientPort|authProvider\.|4lw\.commands\.whitelist|admin\.enableServer|admin\.serverPort|sslQuorum|server\.[0-9]+)=' "<PATH>/zoo.cfg" || true预期结果:命令返回当前文件里显式配置的匹配项;如果某些安全键没有配置,对应行不会出现。空输出或缺少某个键只说明“文件中没有显式设置”,不能单凭这一点判断该功能最终的运行值。
对 3.9.5 来说,盘点时至少要回答三个问题:业务客户端是否仍只走 clientPort;AdminServer 是否确实需要对外存在;quorum 通信是否已经启用 TLS。随后再把认证主体和 znode ACL 对齐,才能形成完整基线。
避免三个常见误判
第一,“端口在内网,所以不需要认证”。内网只降低暴露概率,不提供身份边界;任何进入同一网络面的进程仍可能连接 ZooKeeper。
第二,“开了 TLS,所以权限问题解决了”。TLS 只保护通道。一个通过 TLS 连接但拥有开放 ACL 的客户端,仍然可能合法地执行不该执行的写操作。
第三,“四字命令被限制,所以管理面已经封闭”。四字命令和 AdminServer 是不同入口,还要检查 HTTP 管理端口、监听地址、防火墙以及 quorum 链路。真正的安全基线是让每个入口都有明确的身份、权限或网络与加密边界,而不是依赖某一项单独兜底。