
服务注册与分布式协调 / 系统课时
管理超级用户与紧急访问
管理超级用户与紧急访问
超级用户能绕过 ZooKeeper 的 znode ACL,既能解除 ACL 锁死,也可能成为长期高危入口。本篇比较 Digest、SASL 与 x509 三种机制,设计只用于故障恢复的 break-glass 通道,并给出验证与撤销方法。
学习目标
- 区分 Digest、SASL 与 x509 超级用户的身份来源和适用边界。
- 设计审批、取用、修复、复验、撤销组成的紧急访问通道。
- 验证超级身份能恢复 ACL,同时避免它进入应用和日常运维配置。
先分清三种超级用户机制
ZooKeeper 的“超级用户”不是一种独立登录协议,而是在已认证身份上赋予 绕过 ACL 检查 的能力。选择机制时应复用现有认证体系,不要为了应急再开放一条长期不用的认证面。
| 机制 | 服务端超级用户配置 | 超级身份来自哪里 | 主要边界 |
|---|---|---|---|
| Digest | zookeeper.DigestAuthenticationProvider.superDigest |
digest 的 super:<密码> |
凭据会发送给服务端,只应在 localhost 或加密链路上使用 |
| SASL | zookeeper.superUser 或 zookeeper.superUser.<suffix> |
SASL 认证后的用户名或 Kerberos principal | 适合已经统一使用 SASL/Kerberos 的集群 |
| x509 | zookeeper.X509AuthenticationProvider.superUser |
mTLS 客户端证书的 X500 principal | 适合用独立、短期证书做强隔离的应急入口 |
三者的共同风险是权限过大:一旦身份认证成功,目标 znode 原有 ACL 不再构成保护。因此超级身份应是“恢复手段”,而不是一个更方便的管理员账号。
把超级身份做成受控通道
推荐把正常运维和应急恢复设计成两条明确分开的路径。正常账号仍受 ACL 限制;只有确认发生 ACL 锁死、误改根节点权限等故障后,才进入审批和临时凭据流程。
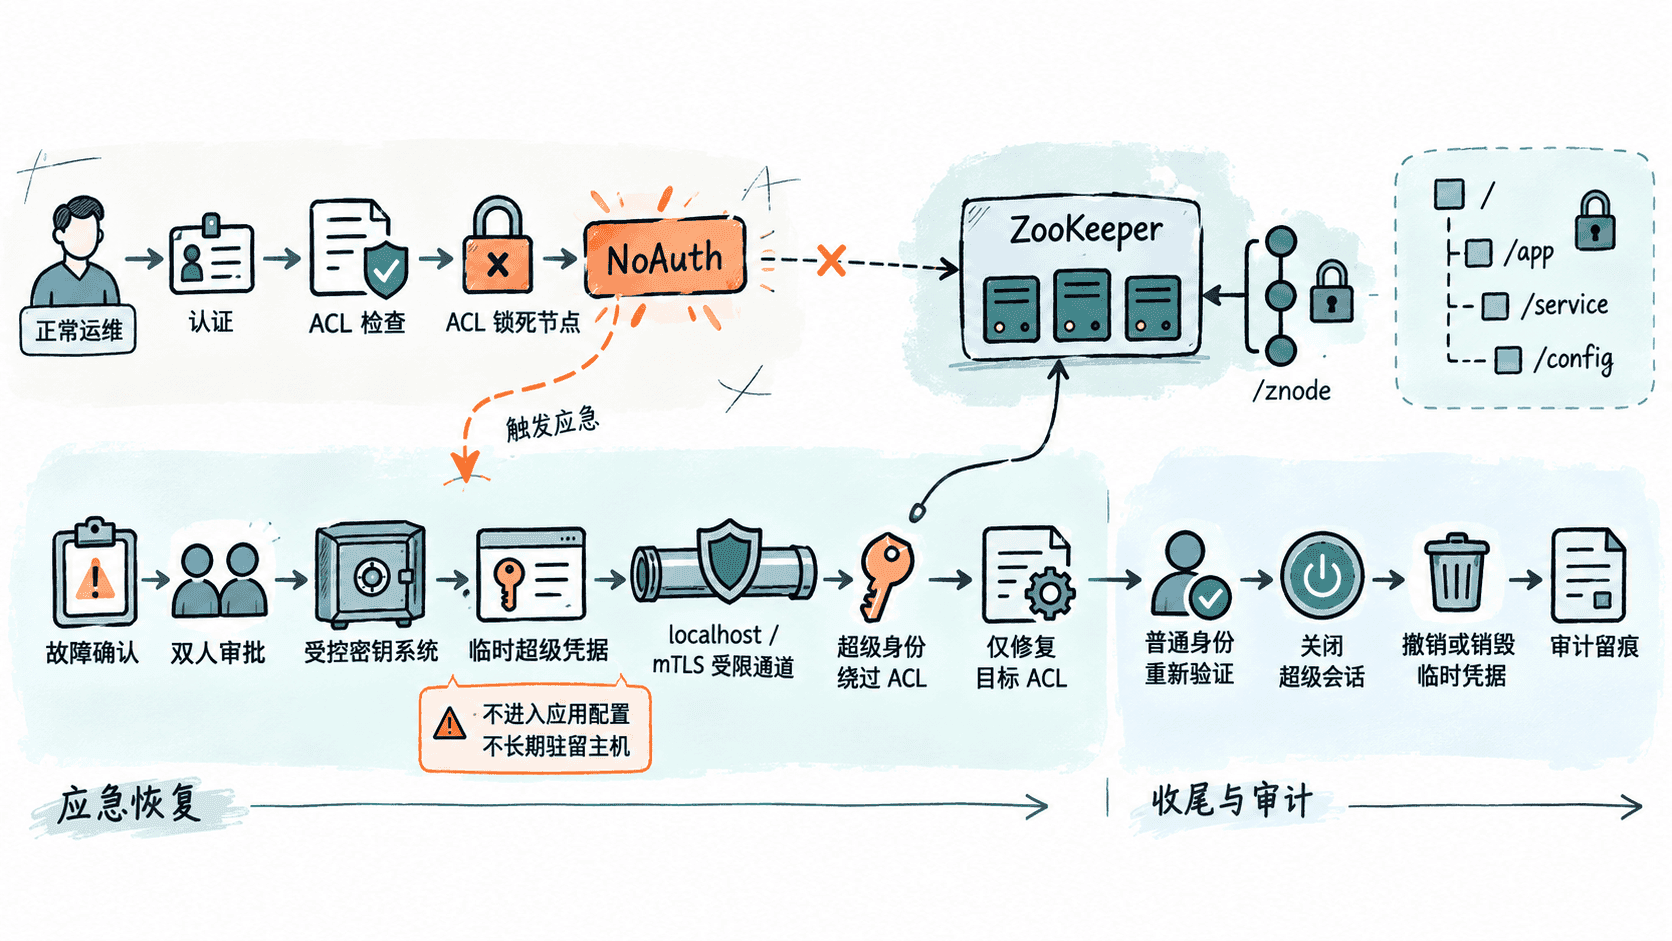
控制重点不在“把密码藏起来”,而在缩短凭据的可用时间和暴露面。SASL 可使用专门的 break-glass principal 与受控 keytab,x509 可签发短期客户端证书;Digest 更适合作为兼容性兜底,并且应限制为本机或 TLS 通道。
生成 Digest 应急凭据
下面用 Digest 演示最小可复现的超级凭据生成方式。它适合实验或已有 Digest 体系的环境;生产环境若已部署 SASL 或 mTLS,应优先复用现有认证链路。
read -rsp "Break-glass password: " BREAK_GLASS_PASSWORD
printf '\n'
java -cp "${ZOOKEEPER_HOME}/*:${ZOOKEEPER_HOME}/lib/*" \
  org.apache.zookeeper.server.auth.DigestAuthenticationProvider \
  "super:${BREAK_GLASS_PASSWORD}"
unset BREAK_GLASS_PASSWORD
预期输出
super:<DIGEST><DIGEST> 会随实际密码和摘要算法变化。把这一输出作为每台 ZooKeeper Server 启动时的 Java 系统属性 -Dzookeeper.DigestAuthenticationProvider.superDigest=super:<DIGEST>;客户端应在受控会话中执行 addauth digest super:<BREAK_GLASS_PASSWORD>,真实密码不要写入 shell 历史、脚本仓库或工单正文。
演练 ACL 锁死恢复
验证时不要直接拿业务根节点做破坏性测试。先准备一个一次性测试 znode,由普通运维身份创建并确认可写,再把它的 ACL 改成一个普通运维身份无法写入的状态。随后用普通身份执行写操作,预期得到 NoAuth,以证明锁死条件真实存在。
进入 break-glass 会话后,只对这个测试 znode 执行 getAcl 与 setAcl,恢复到预先记录的目标 ACL。关闭超级会话,再切回普通身份完成读写验证。最后删除测试 znode,并核对审计日志中的认证身份、时间、目标路径和 ACL 变更。
防止超级凭据变成日常账号
应急身份是否“不会被日常使用”主要靠外围控制,而不是 ZooKeeper 自动判断。不要把超级凭据放进应用 JAAS、容器环境变量、常驻客户端配置或共享运维脚本;密钥系统应要求额外审批,并对读取动作单独审计。
恢复完成后立即关闭超级会话;x509 应让短期证书到期并销毁私钥,SASL 应回收 keytab 访问权,Digest 则应轮换密码并更新服务端摘要。随后必须用普通身份重新验证目标 ACL;只有普通运维链路恢复、超级凭据退出可用状态,才算完成一次安全的紧急访问。