
服务注册与分布式协调 / 系统课时
启用 Quorum TLS 双向认证
启用 Quorum TLS 双向认证
这一节把 ZooKeeper 节点之间的选举链路和复制链路统一切到 TLS,并要求通信双方都出示受信任证书。完成后,你应能从配置、日志和集群状态三个层面确认 Quorum 通信已经加密,节点重启后仍能重新形成多数派。
学习目标
- 配置
sslQuorum、Quorum KeyStore/TrustStore 与双向客户端认证 - 验证选举连接和 Leader-Follower 复制连接均使用 TLS
- 在滚动重启后确认三节点集群重新形成多数派
准备节点证书与信任关系
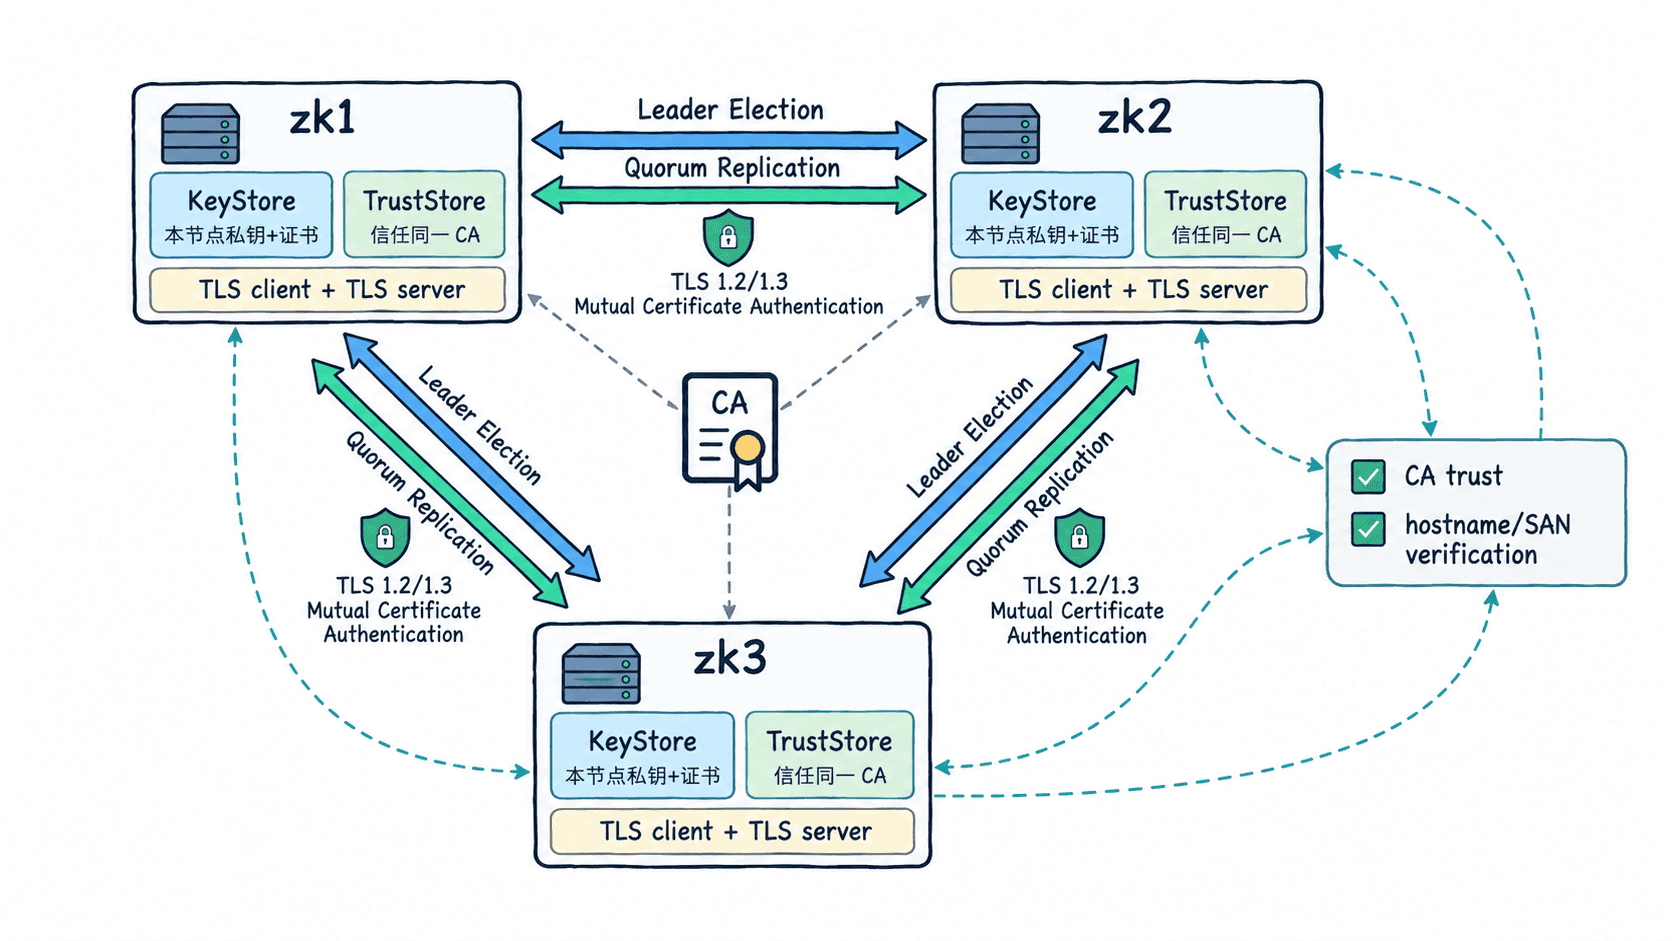
Quorum TLS 中,每个 ZooKeeper 节点既可能主动连接其他节点,也可能接受其他节点连接,因此每台机器同时承担 TLS 客户端和服务端角色。生产环境通常为每个节点准备独立私钥和证书,并让所有节点的 TrustStore 信任签发这些证书的 CA。
证书的 SAN 必须覆盖节点实际使用的主机名或 IP。不要通过关闭主机名校验来绕过证书错误;那会削弱节点身份验证。
先检查当前节点的 KeyStore 与 TrustStore。下面以 JKS 为例,路径和密码按你的环境替换。
keytool -list -keystore /etc/zookeeper/tls/quorum-keystore.jks -storepass '<PASSWORD>'
keytool -list -keystore /etc/zookeeper/tls/quorum-truststore.jks -storepass '<PASSWORD>'
预期输出
Keystore type: JKS
Your keystore contains <N> entries
...
KeyStore 至少应包含本节点的 PrivateKeyEntry,TrustStore 应包含签发对端证书的受信任 CA 或对端证书。<N> 会随证书链和信任项数量变化。
打开 Quorum TLS 与双向认证
在三台节点的 zoo.cfg 中使用同一套 TLS 策略,但 ssl.quorum.keyStore.location 指向各自节点的 KeyStore。Quorum TLS 会同时覆盖 Leader 选举通信和法定人数内部复制通信。配置项名称与行为可对照 Apache ZooKeeper 管理员指南。([Apache ZooKeeper][1])
sslQuorum=true
serverCnxnFactory=org.apache.zookeeper.server.NettyServerCnxnFactory

ssl.quorum.keyStore.location=/etc/zookeeper/tls/quorum-keystore.jks
ssl.quorum.keyStore.password=<KEYSTORE_PASSWORD>
ssl.quorum.trustStore.location=/etc/zookeeper/tls/quorum-truststore.jks
ssl.quorum.trustStore.password=<TRUSTSTORE_PASSWORD>

ssl.quorum.clientAuth=need
ssl.quorum.hostnameVerification=true
ssl.quorum.clientAuth=need 表示接受连接的一方必须验证对端证书;由于各节点在不同连接中会互换客户端和服务端角色,最终形成的是双向证书认证。当前版本默认值也是 need,但显式配置更利于审计。旧版本需要特别注意:该选项在 3.5.5 引入,但直到 3.5.7 才修复为可可靠使用。([Apache ZooKeeper][1])
如果运行版本支持 ssl.quorum.keyStore.passwordPath 与 ssl.quorum.trustStore.passwordPath,优先把口令放入权限受控文件,而不是直接写进 zoo.cfg。这两个 passwordPath 配置从 3.8.0 起可用。([Apache ZooKeeper][1])
逐台重启并观察 TLS 建链
不要同时重启多数节点。三节点集群应一次只处理一个节点:先重启一台 Follower,确认重新加入;再处理另一台 Follower;最后处理当前 Leader。每一步都要先确认剩余节点仍构成多数派。
重启当前节点后检查日志:
grep -E 'Using TLS encrypted quorum communication|Port unification|Creating TLS-only quorum server socket' <ZK_LOG_PATH> | tail -n 20预期输出
<TIME> ... Using TLS encrypted quorum communication
<TIME> ... Port unification disabled
<TIME> ... Creating TLS-only quorum server socket
日志前缀、线程名和类名会因 ZooKeeper 版本与日志格式不同而变化,但应能看到“启用 TLS 加密的 quorum 通信”和“TLS-only quorum server socket”这类关键信息。若仍显示 insecure quorum communication,说明当前节点没有真正进入 TLS 模式。官方 Quorum TLS 文档也以这些日志作为验证信号。([Apache ZooKeeper][1])
验证多数派与双向证书约束
每重启一台节点,都在该节点执行状态检查:
bin/zkServer.sh status预期输出
ZooKeeper JMX enabled by default
Using config: <PATH>/zoo.cfg
Mode: <leader|follower>
三节点全部完成后,应出现一个 Leader 和两个 Follower。若某节点长期无法加入,优先检查证书 SAN、TrustStore 是否信任对端 CA、KeyStore 是否包含私钥,以及节点系统时间是否导致证书尚未生效或已经过期。
仅看到“端口能连通”不能证明双向认证成立。更可靠的验收标准是:三台节点都使用 ssl.quorum.clientAuth=need,日志确认 TLS-only quorum socket,集群恢复为一主两从,并且在预发布环境中使用不受信任证书启动节点时,该节点无法完成 TLS 握手并加入多数派。这样才能同时证明“已加密”和“对端身份已验证”。