
服务注册与分布式协调 / 系统课时
SASL 与 Kerberos
SASL 与 Kerberos
ZooKeeper 可以用 SASL 接入 Kerberos,让客户端先证明“我是谁”,再由 ACL 决定“我能做什么”。本篇用服务主体、客户端主体、JAAS 和 KDC 串起最小配置链路,并给出可验证的服务端与客户端配置。
学习目标
- 说清 KDC、ZooKeeper 服务主体、客户端主体和 JAAS 各自负责什么。
- 配置服务端与客户端 JAAS,使 ZooKeeper 通过 Kerberos 完成 SASL 认证。
- 区分认证失败与 ACL 授权失败,并按证据顺序定位常见问题。
先分清四个角色
Kerberos 负责发票据,SASL 负责把 Kerberos 认证接入 ZooKeeper 协议,JAAS 则告诉 Java 进程“用哪个主体、从哪里取得凭据”。
| 角色 | 典型值 | 职责 |
|---|---|---|
| KDC | EXAMPLE.COM |
签发和验证 Kerberos 票据 |
| 服务主体 | zookeeper/zk1.example.com@EXAMPLE.COM |
代表 ZooKeeper 服务端 |
| 客户端主体 | alice@EXAMPLE.COM |
代表访问 ZooKeeper 的用户或应用 |
| JAAS 配置段 | Server、Client |
指定主体、keytab 或票据缓存及登录方式 |
认证成功后,ZooKeeper 才能得到一个 SASL 身份;真正能否读取、写入或修改节点,仍由 znode ACL 决定。
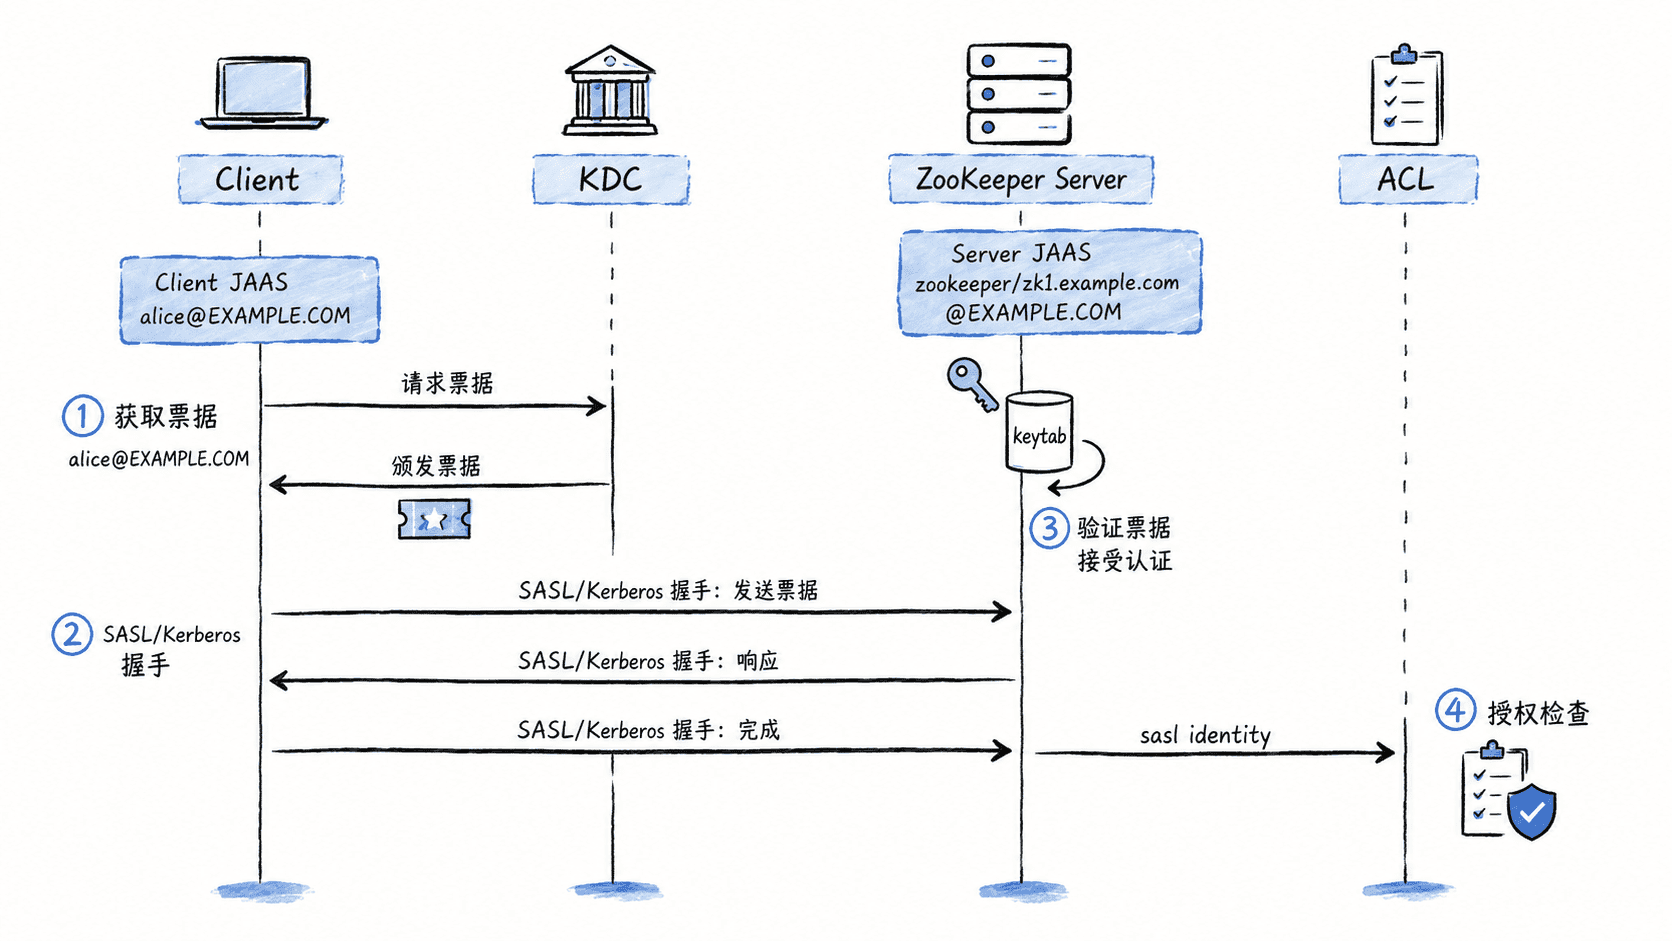
准备服务主体和客户端凭据
假设 Kerberos Realm 为 EXAMPLE.COM,ZooKeeper 主机使用完整主机名 zk1.example.com。服务端 keytab 中应存在与主机名匹配的服务主体,客户端则先取得自己的 TGT。
先检查服务端 keytab:
sudo klist -kte /etc/security/keytabs/zookeeper.service.keytab预期输出中的时间和 KVNO 会随环境变化:
Keytab name: FILE:/etc/security/keytabs/zookeeper.service.keytab
KVNO Timestamp           Principal
---- ------------------- -----------------------------------------------
<ID> <TIME>              zookeeper/zk1.example.com@EXAMPLE.COM
客户端获取票据并确认当前主体:
kinit alice@EXAMPLE.COM
klist
预期输出至少应包含:
Default principal: alice@EXAMPLE.COMKerberos 对主机名和时间很敏感。连接 ZooKeeper 时应使用与服务主体一致的主机名,并确保客户端、ZooKeeper 主机和 KDC 的时钟同步。
配置服务端 JAAS
服务端 JAAS 使用 keytab 登录,不依赖人工输入密码。下面的 Server 名称会与 ZooKeeper JVM 参数中的服务端 JAAS 配置名对应。
Server {
  com.sun.security.auth.module.Krb5LoginModule required
  useKeyTab=true
  storeKey=true
  useTicketCache=false
  keyTab="/etc/security/keytabs/zookeeper.service.keytab"
  principal="zookeeper/zk1.example.com@EXAMPLE.COM";
};
在 zoo.cfg 中启用 SASL 认证提供者:
authProvider.1=org.apache.zookeeper.server.auth.SASLAuthenticationProvider还要让 ZooKeeper JVM 读取这份 JAAS 文件。下面是片段示例,实际应放到发行版或服务管理器真正加载的 JVM 环境配置中:
SERVER_JVMFLAGS="-Djava.security.auth.login.config=/etc/zookeeper/server-jaas.conf -Dzookeeper.sasl.serverconfig=Server"这类配置本身没有固定控制台输出。验证时重启 ZooKeeper,并检查启动日志中没有 JAAS、keytab、Kerberos principal 或 SASL 初始化失败信息;若服务主体拼写、keytab 路径或文件权限错误,通常会在此阶段暴露。
配置客户端 JAAS 并发起认证
客户端如果已经通过 kinit 取得票据,可以让 JAAS 直接使用系统票据缓存。
Client {
  com.sun.security.auth.module.Krb5LoginModule required
  useTicketCache=true
  renewTGT=true
  principal="alice@EXAMPLE.COM";
};
启动 zkCli.sh 前指定客户端 JAAS 配置,并显式启用 SASL:
export CLIENT_JVMFLAGS="-Djava.security.auth.login.config=/etc/zookeeper/client-jaas.conf -Dzookeeper.sasl.client=true -Dzookeeper.sasl.clientconfig=Client"
bin/zkCli.sh -server zk1.example.com:2181
预期结果是客户端建立会话且不出现 SaslException、GSS initiate failed 或 Kerberos 登录失败。若这些错误出现,应优先核对客户端票据、服务端 keytab、Realm、DNS 主机名和时钟,而不是先修改 ACL。
把认证身份交给 ACL
SASL/Kerberos 只完成身份认证。认证成功后,可以把该身份写入 ACL,让授权与密码式 digest 身份分离。下面假设当前已是通过 SASL 认证的 alice@EXAMPLE.COM,并且有权限创建 /secure。
create /secure data
setAcl /secure sasl:alice@EXAMPLE.COM:cdrwa
get /secure
预期结果(不同版本可能附带不同提示信息):
Created /secure
data
如果 SASL 日志显示认证成功,但访问节点仍报 NoAuth,问题已经从“认证”转为“授权”。此时应检查 ACL 中的 sasl 身份是否与服务端最终识别到的主体一致;如果启用了 Kerberos 主体的去主机名或去 Realm 映射,ACL 中的身份字符串也必须按同一规则匹配。
完整链路可以记成两段:Kerberos + SASL 先建立可信身份,ZooKeeper ACL 再决定该身份拥有哪些操作权限。把这两段分开验证,能显著减少“认证配置和 ACL 一起乱改”的排障成本。