
服务注册与分布式协调 / 系统课时
安全威胁与防护层次
安全威胁与防护层次
ZooKeeper 的安全问题通常不是单点配置失误,而是网络暴露、身份缺失、ACL 过宽和敏感数据治理同时失守。本课按防护层次梳理风险,并用一个最小 ACL 实验验证“已认证可读、匿名被拒绝”的效果。
学习目标
- 识别网络暴露、匿名访问、权限过大和敏感数据泄露的主要风险
- 将网络、传输与身份、ACL、数据治理分别放到正确的防护层
- 用 ZooKeeper ACL 验证匿名客户端是否被拒绝
先识别四类高频风险
网络暴露发生在客户端端口、集群内部通信端口或管理接口对不可信网络可达时。攻击者即使暂时没有凭据,也能扫描服务、制造连接压力,或尝试访问未受保护的 znode。第一道控制应是私网部署、防火墙或安全组、可信网段绑定,以及把集群成员通信与客户端访问分开限制。
匿名访问本身不一定等于可读写,真正决定权限的是目标 znode 的 ACL。但如果节点沿用了 world:anyone:cdrwa 这类开放 ACL,未认证客户端就可能拥有完整操作权限。认证用于确认“你是谁”,ACL 才决定“你能做什么”,两者不能互相替代。
权限过大常见于所有应用共用一个高权限身份,或为了省事给业务节点授予 cdrwa 全权限。这样一旦某个应用凭据泄露,攻击面会扩展到不相关的配置、锁和选举节点。应按路径和应用职责拆分身份,只授予实际需要的 r、w、c、d、a 权限。
敏感数据泄露不仅来自客户端读取。znode 数据还会进入服务端事务日志、快照、备份和运维工具输出,因此密码、私钥、长期令牌不应直接存入 ZooKeeper。即使启用了传输加密,也不能把“链路加密”误认为“静态数据已安全”。
防护要按层叠加
安全设计可以按从外到内的顺序实施:先缩小网络可达面,再保护传输并建立客户端身份,然后用 ACL 做最小授权,最后控制 znode 内容、日志、快照和备份的敏感性。任一内层措施都不应成为放宽外层暴露面的理由。
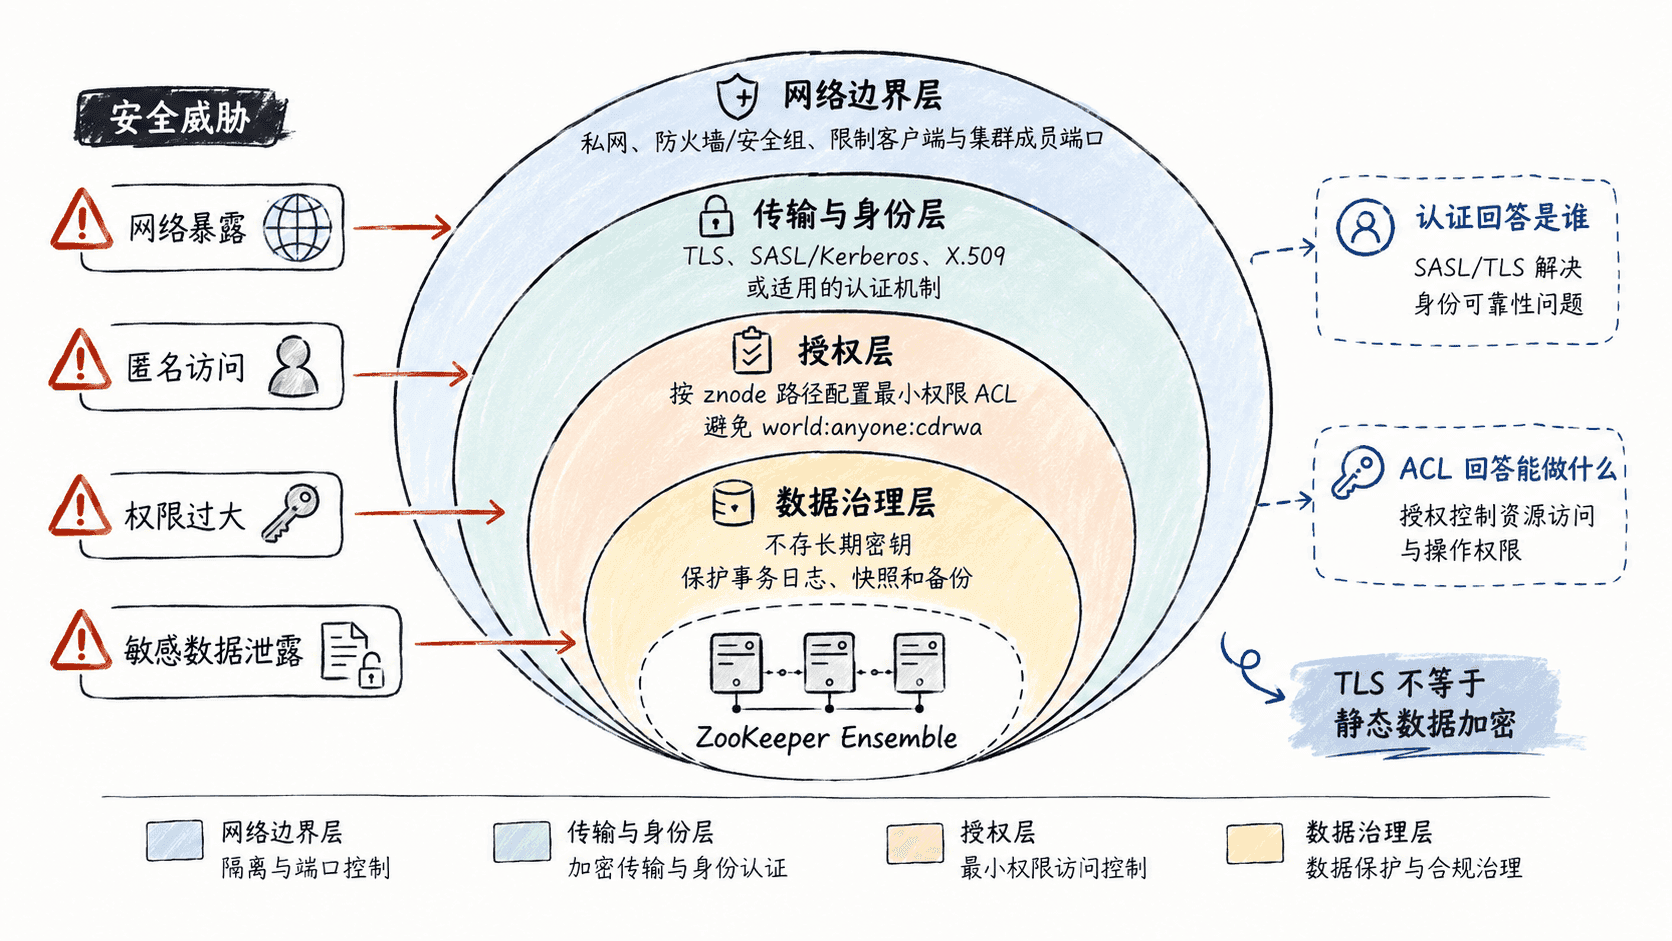
网络层之外,生产环境通常还应启用合适的传输加密和身份认证机制,并限制四字命令或管理接口的暴露范围。具体 TLS、SASL 或 X.509 配置会随 ZooKeeper 版本、JDK 和部署方式变化,应使用当前发行版配置项验证,而不是复制不匹配版本的参数。
用 ACL 验证匿名访问被拒绝
下面在测试环境创建一个新节点。<VALUE> 代表测试密码,实际使用前必须替换;生产凭据不要硬编码在脚本、镜像或仓库中。示例先用 Digest 认证建立身份,再用 auth ACL 把权限绑定到当前已认证身份。
bin/zkCli.sh -server 127.0.0.1:2181 <<'EOF'
addauth digest app:<VALUE>
create /secure-demo "v1" auth:app:cdrwa
getAcl /secure-demo
get /secure-demo
EOF

bin/zkCli.sh -server 127.0.0.1:2181 <<'EOF'
get /secure-demo
EOF
忽略各版本 zkCli.sh 的连接日志后,关键预期结果是:第一个已认证会话能够创建并读取节点,第二个匿名会话读取同一路径时返回 NoAuth。Digest 计算出的身份摘要属于动态值,实际字符串会不同。
Created /secure-demo
<ACL_FOR_AUTHENTICATED_APP>
v1
KeeperErrorCode = NoAuth for /secure-demoACL 最容易踩的边界
ZooKeeper ACL 是绑定在具体 znode 上的,不要把它当成文件系统目录权限。父节点受保护,不代表新建子节点会自动继承同样 ACL;客户端创建子节点时仍必须显式使用正确 ACL,否则可能重新落回开放权限。
还要区分权限字母的含义:r 读取数据和子节点列表,w 修改数据,c 创建子节点,d 删除子节点,a 修改 ACL。多数业务客户端并不需要 a,读取配置的客户端通常也不需要 c 或 d。权限越靠近最小集合,单个凭据泄露后的影响范围越小。
上线前的安全检查顺序
先确认 ZooKeeper 只对需要的网络可达,并隔离客户端访问与集群内部通信;再确认客户端身份认证和传输保护已经生效;随后抽查关键业务路径的 ACL,验证匿名或错误身份得到 NoAuth;最后检查 znode、事务日志、快照和备份中是否存在不应保存的长期密钥或令牌。
分层防护的核心不是堆叠更多开关,而是让每一层负责一种失败模式:网络层减少可接触面,认证层确认身份,ACL 限制操作范围,数据治理降低泄露后的价值。这样即使单层失守,也不会直接把整个 ZooKeeper 集群暴露给攻击者。