
服务注册与分布式协调 / 系统课时
ACL 权限模型
ACL 权限模型
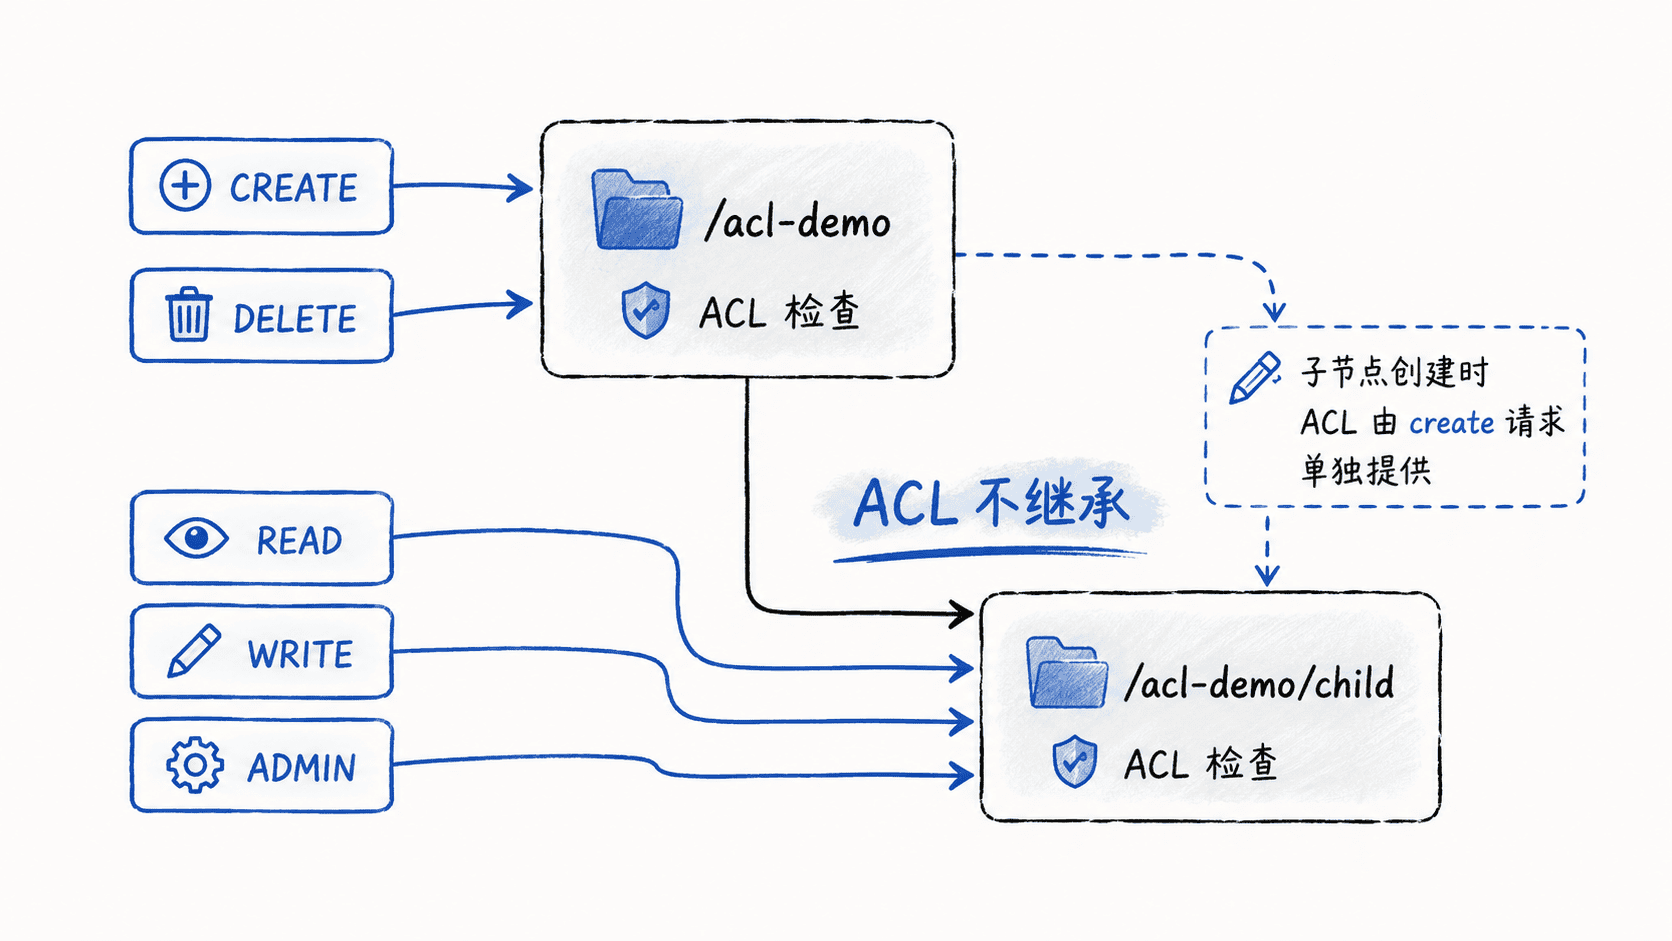
ZooKeeper 的 ACL 不是“目录权限”的简单复制品:每个 znode 都有独立 ACL,而且创建、删除子节点时检查的是父节点权限。本篇用一组最小操作把五种权限的含义、检查位置和“不继承”特性一次讲清。
学习目标
- 区分 CREATE、READ、WRITE、DELETE、ADMIN 五种权限的作用。
- 判断一次操作究竟检查当前 znode 还是父 znode 的 ACL。
- 理解子节点 ACL 不会自动继承父节点,并能据此设计最小权限。
ACL 到底控制什么
每条 ACL 可以理解为“身份 + 权限集合”。身份由 scheme:id 表示,例如 world:anyone 或 sasl:alice@EXAMPLE.COM;digest 方案则使用用户名对应的摘要身份。权限用 c、r、w、d、a 五个字符组合。
| 权限 | 字符 | 主要操作 | 实际检查位置 |
|---|---|---|---|
| CREATE | c |
创建直接子节点 | 父 znode |
| READ | r |
读取数据、读取子节点列表 | 目标 znode |
| WRITE | w |
修改数据 | 目标 znode |
| DELETE | d |
删除直接子节点 | 父 znode |
| ADMIN | a |
修改 ACL | 目标 znode |
ADMIN 只代表修改 ACL 的权利,并不会自动包含读、写、创建或删除权限。ACL 是位权限集合,是否能完成某个操作取决于该操作要求的那一位是否存在。
用一次操作看清权限边界
下面假设本地 ZooKeeper 已启动,并已经进入 zkCli.sh。先创建父节点,再把它的 ACL 改成只允许所有人读取和创建子节点,即 rc。
create /acl-demo root
setAcl /acl-demo world:anyone:rc
create /acl-demo/child v1
delete /acl-demo/child
预期结果(关注关键行为,客户端提示文本可能因版本略有差异):
Created /acl-demo
Created /acl-demo/child
KeeperErrorCode = NoAuth for /acl-demo/child
子节点能够创建,是因为父节点 /acl-demo 拥有 CREATE;删除失败,则是因为删除子节点同样检查父节点,而父节点没有 DELETE。即使 /acl-demo/child 自己的 ACL 很宽松,也不能绕过父节点上的 DELETE 检查。
ACL 不会沿父子层级继承
ZooKeeper 的 znode 看起来像目录树,但 ACL 没有文件系统式的自动继承。创建子节点时,客户端要为新节点提供一份 ACL;如果命令或客户端 API 使用了默认 ACL,新节点得到的是那份默认值,而不是父节点 ACL 的复制品。
因此,把 /app 设置成严格 ACL,并不意味着后来创建的 /app/order、/app/payment 会自动获得同样限制。生产代码应在创建节点时显式传入预期 ACL,并在变更后抽查关键路径,避免出现“父节点很严,子节点却开放”的配置落差。
设计 ACL 时抓住两个检查点
设计权限时先问两个问题:操作对象是谁,真正被检查的 znode 又是谁。读取、写入和改 ACL 主要看目标节点;创建和删除子节点则看父节点。随后再确认新建节点是否显式指定 ACL,因为 ZooKeeper 不会替你完成继承。
当这两个检查点都明确后,ACL 设计就可以按最小权限拆分:应用只拿业务所需的 r、w、c、d,运维身份单独保留必要的 a,而不是习惯性给所有节点 cdrwa。