
Java 后端 / 系统课时
接入认证、缓存与消息
接入认证、缓存与消息
本课为企业级订单系统补充安全、性能和异步能力,完成 JWT 权限校验、热点数据缓存以及库存与订单事件协作,让服务具备更接近生产环境的基础能力。
学习目标
- 理解 JWT 认证、缓存和消息机制在业务链路中的职责划分。
- 掌握 Spring Boot 中接入认证组件、缓存组件和消息生产的基本方式。
- 能够设计库存协调与订单事件的异步处理流程。
设计综合业务链路
企业系统通常不会把所有逻辑放在同步请求中。用户身份确认属于入口安全问题,热点数据读取属于性能问题,订单事件通知属于服务解耦问题,三者需要在同一业务流程中协作。
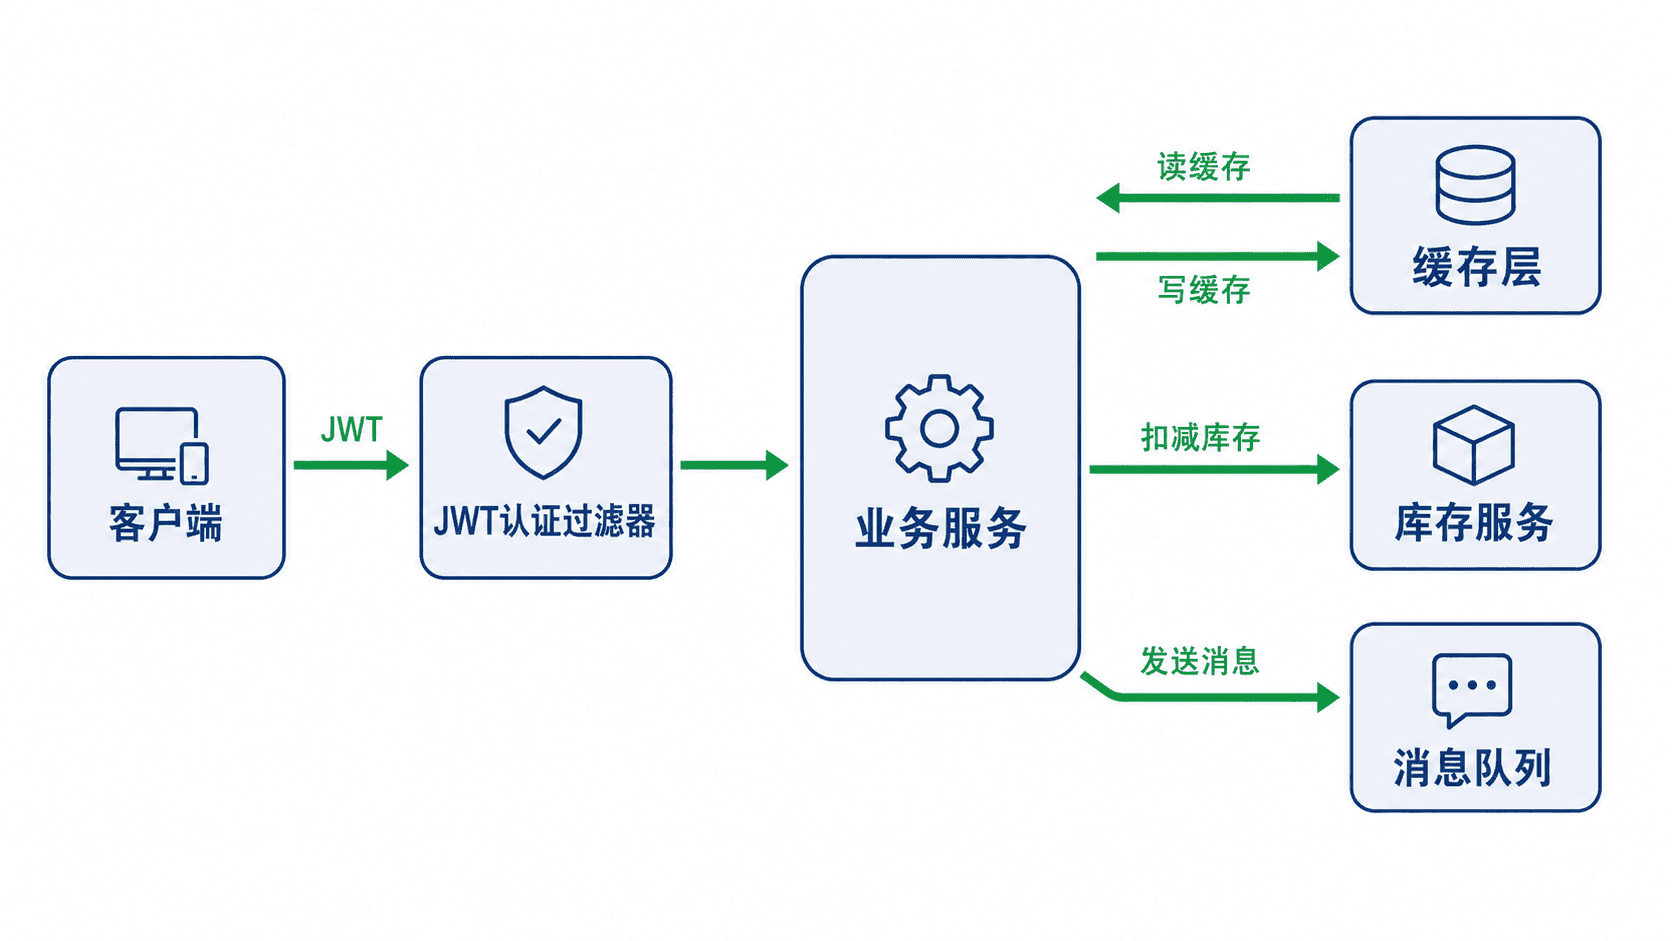
JWT 用于证明请求身份,缓存减少重复查询压力,消息队列把订单完成后的通知、库存同步等操作从主请求中拆分出来。
接入 JWT 权限认证
Spring Security 中通常通过过滤器解析请求头中的 Token,并将认证信息放入安全上下文。业务接口只关注当前用户身份,不直接处理 Token 细节。
java
@Component
public class JwtAuthenticationFilter extends OncePerRequestFilter {
    private final JwtService jwtService;

    public JwtAuthenticationFilter(JwtService jwtService) {
        this.jwtService = jwtService;
    }

    @Override
    protected void doFilterInternal(HttpServletRequest request, HttpServletResponse response, FilterChain chain)
            throws IOException, ServletException {
        String token = request.getHeader("Authorization");
        if (token != null && token.startsWith("Bearer ")) {
            String username = jwtService.parse(token.substring(7));
            SecurityContextHolder.getContext().setAuthentication(
                new UsernamePasswordAuthenticationToken(username, null, List.of())
            );
        }
        chain.doFilter(request, response);
    }
}
预期输出
text
请求携带 Bearer Token 后,过滤器解析用户身份并继续访问受保护接口使用缓存保护热点数据
缓存适合保存短时间内高频访问且变化不频繁的数据,例如商品详情、配置项和库存展示信息。缓存不是最终数据源,更新策略需要结合业务一致性要求。
java
@Service
public class ProductService {
    @Cacheable(cacheNames = "product", key = "#id")
    public Product findById(Long id) {
        return repository.findById(id).orElseThrow();
    }
}
预期结果
text
第一次查询访问数据库,后续相同 id 查询优先读取 product 缓存发布订单消息
订单创建成功后,可以发送领域事件通知其他服务处理库存、积分或通知任务。生产者只负责发布事件,不等待所有消费者完成。
java
@Service
public class OrderEventPublisher {
    private final RabbitTemplate rabbitTemplate;

    public OrderEventPublisher(RabbitTemplate rabbitTemplate) {
        this.rabbitTemplate = rabbitTemplate;
    }

    public void publish(OrderCreatedEvent event) {
        rabbitTemplate.convertAndSend("order.exchange", "order.created", event);
    }
}
预期结果
text
消息发送成功,消费者可异步接收 order.created 事件按自己的节奏,确认真正理解。