
Java 后端 / 系统课时
设计缓存键与过期策略
设计缓存键与过期策略
本课解决缓存“如何命名、何时过期、怎样避免同一时刻集中失效”三个问题。你将得到一套可落地的键规范、TTL 分级和随机过期实现,并能用 Redis 命令验证结果。
学习目标
- 设计稳定、可检索且支持多租户的缓存键
- 按数据变化频率和容错要求设置 TTL
- 使用随机抖动分散批量过期时间
先定义稳定的缓存键
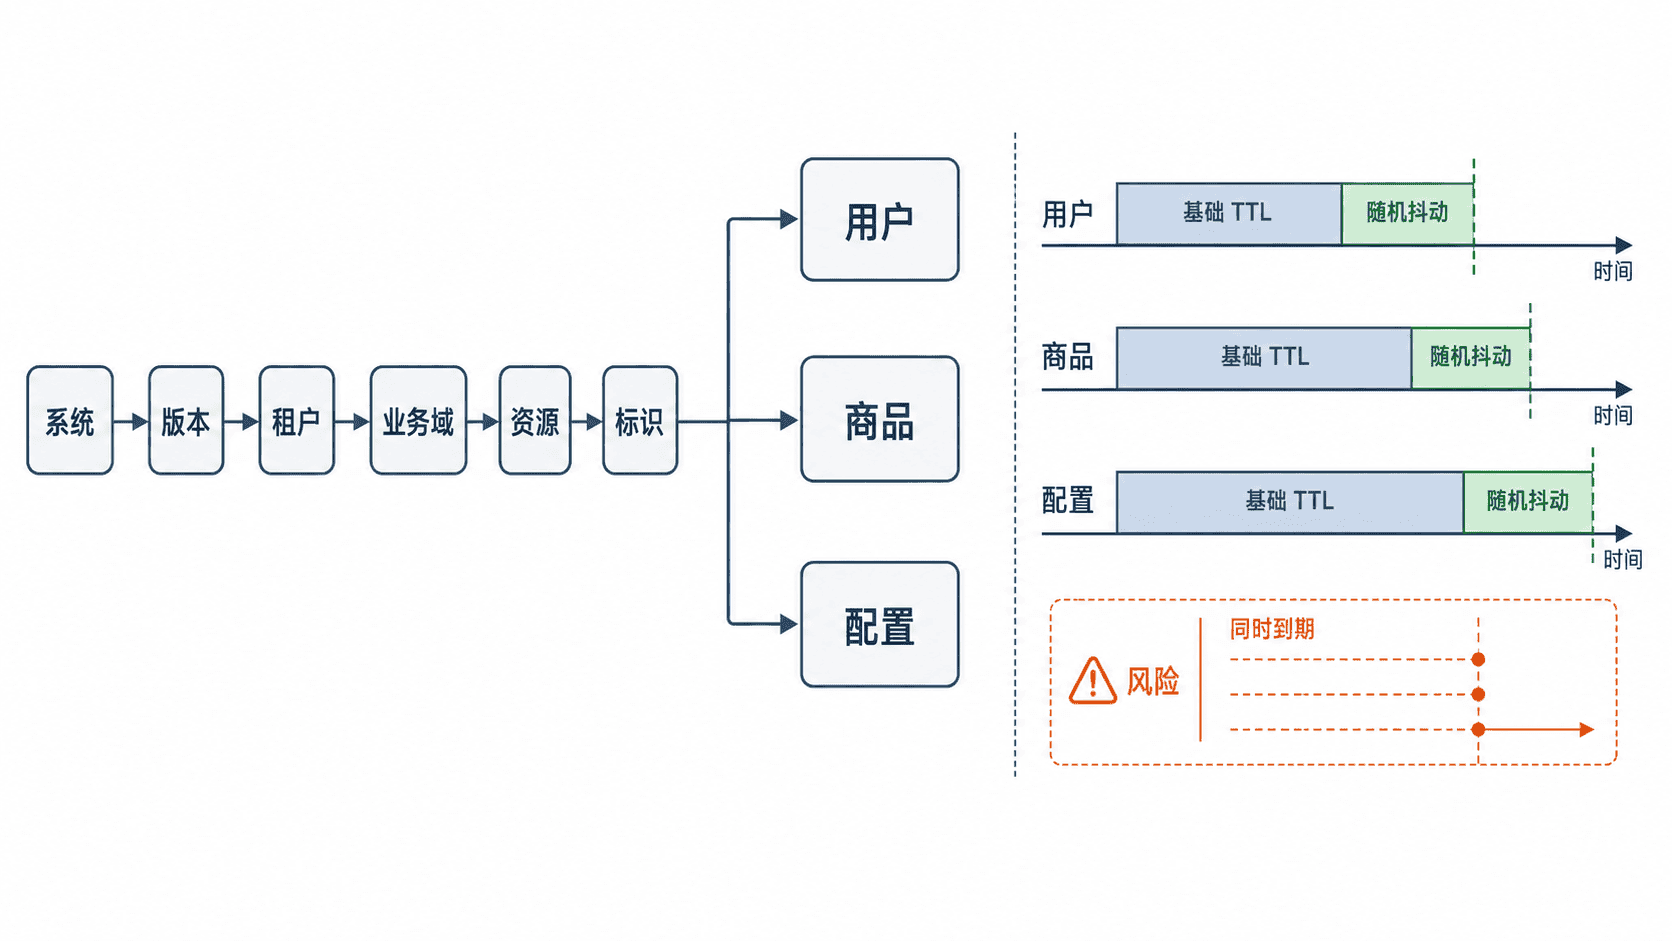
推荐格式为 系统:版本:租户:业务域:资源:标识。例如 payhub:v1:tenant:10001:user:42,既能避免跨系统冲突,也能通过前缀快速定位某一业务分区。
键中应使用不会随展示文案变化的标识,不要直接拼接对象的 toString()、整段 JSON 或未排序的请求参数。版本段用于结构升级:当值结构不兼容时,将 v1 切换为 v2,旧键等待自然过期即可。
多租户系统必须把租户号放进键。仅使用 user:42 会让不同租户的相同用户 ID 共享缓存,形成数据越权风险。
按业务属性分配 TTL
TTL 不是越长越好。设置时需要同时考虑数据变化频率、允许陈旧时间、回源成本和失效机制。
| 数据类型 | 建议基础 TTL | 设计重点 |
|---|---|---|
| 用户详情、商品详情 | 5~15 分钟 | 更新时主动删除或刷新 |
| 字典、地区、业务配置 | 30~120 分钟 | 变更少,可用版本键 |
| 聚合统计、排行榜 | 30 秒~5 分钟 | 允许短暂陈旧,防止频繁计算 |
| 不存在结果的空值 | 10~60 秒 | 防缓存穿透,时间应明显短于正常值 |
永久键应当是少数例外。没有 TTL 的缓存会在业务下线、键结构升级或失效消息丢失后长期占用内存,也会让错误数据难以自行恢复。
Spring Cache 的常规 RedisCacheConfiguration 更适合“每个缓存区固定 TTL”。当每个条目都要随机过期时,可以在写入处直接使用 RedisTemplate,或实现自定义缓存写入策略。
实现键生成与随机过期
随机过期通常采用“基础 TTL 加抖动”的方式:
下面的组件统一生成键,并在写入时为 3600 秒基础 TTL 增加最多 600 秒抖动。随机值只影响过期时间,不改变业务键。
package com.example.cache;

import java.time.Duration;
import java.util.concurrent.ThreadLocalRandom;

import org.springframework.data.redis.core.StringRedisTemplate;
import org.springframework.stereotype.Component;

@Component
public class BusinessCache {

    private static final long BASE_TTL_SECONDS = 3600;
    private static final long JITTER_SECONDS = 600;

    private final StringRedisTemplate redisTemplate;

    public BusinessCache(StringRedisTemplate redisTemplate) {
        this.redisTemplate = redisTemplate;
    }

    public String userKey(long tenantId, long userId) {
        return "payhub:v1:tenant:%d:user:%d".formatted(tenantId, userId);
    }

    public long putUser(long tenantId, long userId, String json) {
        long ttlSeconds = BASE_TTL_SECONDS
                + ThreadLocalRandom.current().nextLong(JITTER_SECONDS + 1);
        String key = userKey(tenantId, userId);

        redisTemplate.opsForValue().set(key, json, Duration.ofSeconds(ttlSeconds));
        return ttlSeconds;
    }

    public void evictUser(long tenantId, long userId) {
        redisTemplate.delete(userKey(tenantId, userId));
    }
}
这是可直接放入 Spring Boot 3 项目的完整组件。调用 putUser(10001, 42, "{\"id\":42,\"name\":\"Alice\"}") 后,会生成稳定键并返回实际 TTL。预期结果
key=payhub:v1:tenant:10001:user:42
ttlSeconds=<TTL_SECONDS>
<TTL_SECONDS> 的实际值位于 3600~4200 之间,每次写入可能不同。
用业务分区控制影响范围
缓存区名称或键前缀应按业务域拆分,例如 user-detail、merchant-config、order-summary。不要把所有对象都放进一个模糊的 common 区域,否则无法单独调整 TTL,也难以按前缀排查或清理。
更新单条数据时应精确删除单键。只有在规则、权限或配置整体变更时,才考虑切换版本前缀或清理一个分区。生产环境避免使用 KEYS prefix:*,因为它会阻塞 Redis;排查和迁移应使用渐进式 SCAN。
对于热点键,随机 TTL 只能分散“同时过期”,不能解决单个热点失效瞬间的大量回源。还需要互斥重建、逻辑过期或请求合并等机制,确保同一时间只有少量请求访问数据库。
验证键与 TTL
写入数据后,使用 SCAN 查找业务前缀,再用 TTL 检查剩余时间。以下命令不会依赖固定键总量。
redis-cli --scan --pattern 'payhub:v1:tenant:10001:user:*'
redis-cli TTL 'payhub:v1:tenant:10001:user:42'
预期输出
payhub:v1:tenant:10001:user:42
<TTL_SECONDS>
<TTL_SECONDS> 应大于 0 且不超过 4200;如果返回 -1,说明键没有过期时间;返回 -2 表示键不存在。
还应抽查不同时间写入的多个键。它们的 TTL 不应完全相同,否则随机抖动可能没有生效,或所有写入仍在复用固定过期配置。
常见设计边界
空值缓存要使用独立的短 TTL,并明确序列化标记,避免把“查询不到”与 Redis 故障混为一谈。高基数查询条件不适合全部缓存,否则键数量会快速增长。
键中不要放手机号、邮箱、令牌等敏感明文。确需参与区分时,应使用内部 ID 或不可逆摘要,并控制运维查询权限。
修改键格式时不要原地混用新旧结构。引入版本段、同时读新写新,必要时短期兼容旧键,等旧 TTL 到期后再移除兼容逻辑。