
Java 后端 / 系统课时
处理 CORS、CSRF 与安全响应头
处理 CORS、CSRF 与安全响应头
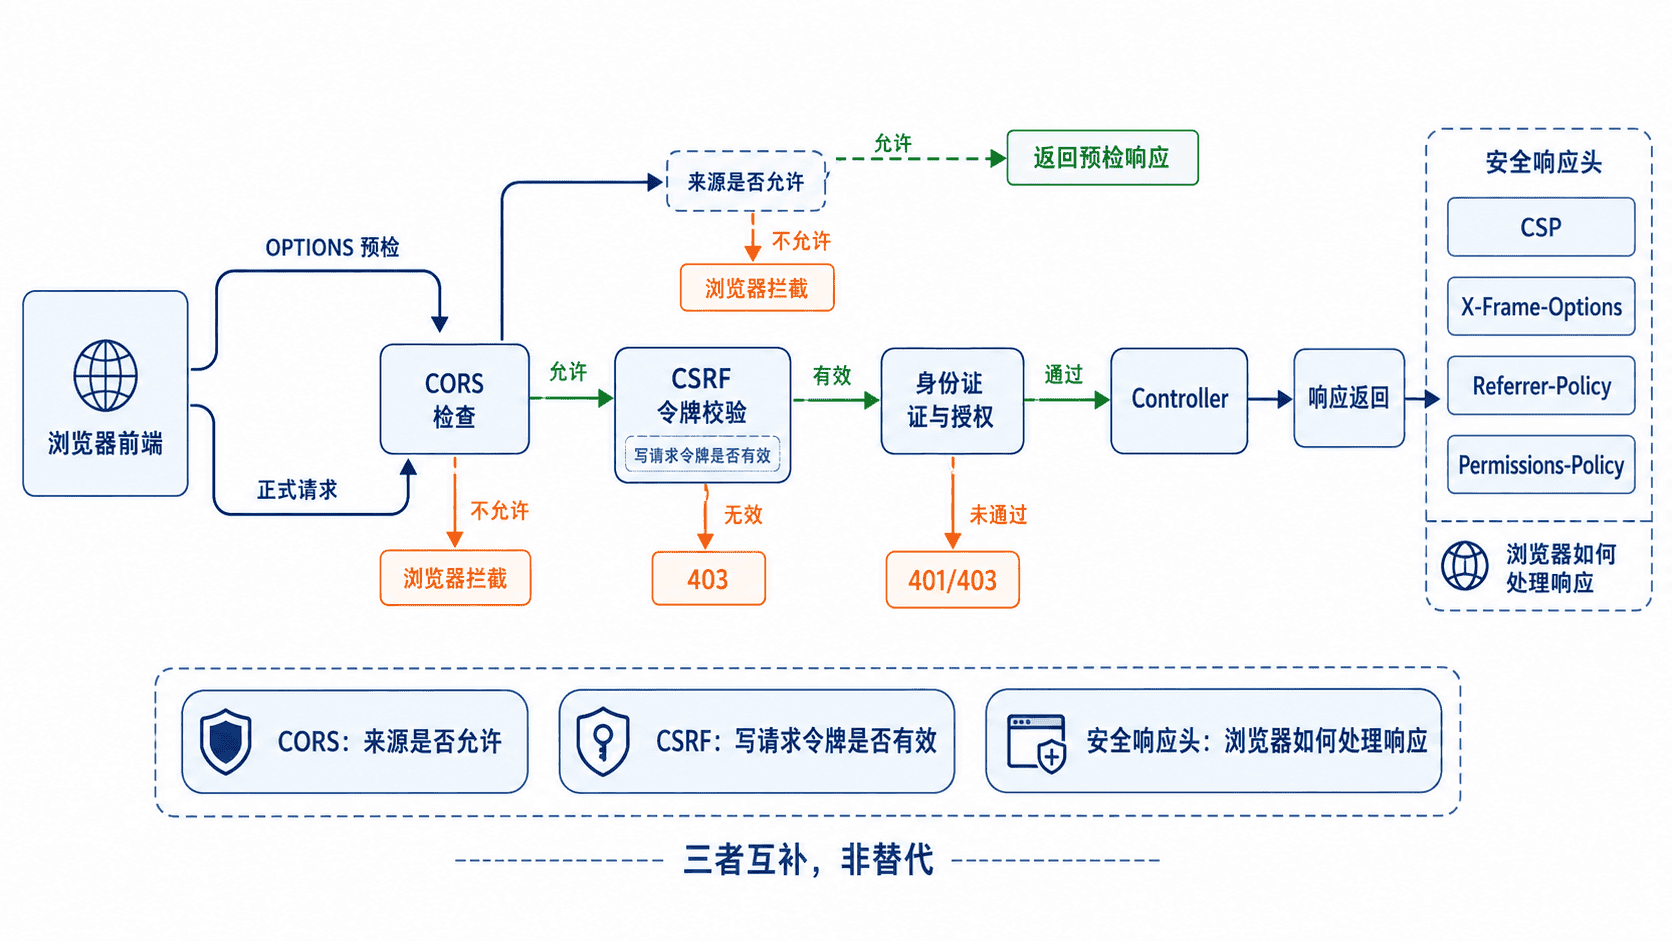
本课把三个容易混淆的浏览器安全问题放进同一条请求链路中处理:先限定哪些前端来源可以跨域访问,再为依赖 Cookie 的写请求校验 CSRF 令牌,最后用响应头约束浏览器的加载、嵌入和权限行为。
学习目标
- 区分 CORS、CSRF 与安全响应头各自解决的风险
- 为前后端分离应用配置跨域白名单和 CSRF 令牌
- 验证预检请求、令牌校验与关键响应头是否生效
先分清三类机制
CORS 是浏览器执行的跨源访问规则。它决定某个前端来源能否读取后端响应,不能替代身份认证,也不能阻止非浏览器客户端直接请求接口。
CSRF 利用浏览器自动携带 Cookie 的特性,诱导已登录用户发起非本人意愿的写操作。只要认证凭据会被浏览器自动附带,就应保留令牌校验;仅使用 Authorization: Bearer ... 且完全无 Cookie 认证的无状态 API,才通常可以关闭 CSRF。
安全响应头作用于浏览器收到响应之后,例如限制页面被其他站点嵌入、限制脚本来源、关闭摄像头等权限。三者互补,不能相互替代。
| 机制 | 判断对象 | 典型失败表现 |
|---|---|---|
| CORS | 请求来源、方法和请求头 | 浏览器拦截响应或预检失败 |
| CSRF | 写请求是否携带服务器认可的令牌 | 返回 403 |
| 安全响应头 | 浏览器如何加载和呈现响应 | 资源被 CSP 拦截或页面禁止嵌入 |
配置跨域、令牌与响应头
下面假设前端部署在 https://app.example.com,后端使用 Session Cookie 登录。CORS 只放行明确来源,并允许携带凭据;CSRF 使用默认的 Session 令牌仓库,通过 /csrf 端点交给前端,再由前端写入 X-CSRF-TOKEN 请求头。
将以下内容保存为 SecurityConfig.java。配置安全响应头时没有关闭 Spring Security 的默认值,而是在其基础上补充 CSP、引用来源策略和浏览器权限策略。
package com.example.security;

import java.util.List;

import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.http.HttpHeaders;
import org.springframework.http.HttpMethod;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.web.SecurityFilterChain;
import org.springframework.security.web.header.writers.ReferrerPolicyHeaderWriter;
import org.springframework.security.web.header.writers.StaticHeadersWriter;
import org.springframework.web.cors.CorsConfiguration;
import org.springframework.web.cors.CorsConfigurationSource;
import org.springframework.web.cors.UrlBasedCorsConfigurationSource;

@Configuration
public class SecurityConfig {

    @Bean
    SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
        http
            // 预检请求必须先通过 CORS,不能被登录校验提前拒绝
            .cors(cors -> cors.configurationSource(corsConfigurationSource()))
            .csrf(csrf -> {})
            .authorizeHttpRequests(auth -> auth
                .requestMatchers(HttpMethod.OPTIONS, "/**").permitAll()
                .requestMatchers("/csrf", "/api/demo").permitAll()
                .anyRequest().authenticated()
            )
            .headers(headers -> headers
                .contentSecurityPolicy(csp -> csp
                    .policyDirectives("default-src 'self'; frame-ancestors 'self'"))
                .frameOptions(frame -> frame.sameOrigin())
                .referrerPolicy(referrer -> referrer
                    .policy(ReferrerPolicyHeaderWriter.ReferrerPolicy
                        .STRICT_ORIGIN_WHEN_CROSS_ORIGIN))
                .addHeaderWriter(new StaticHeadersWriter(
                    "Permissions-Policy",
                    "geolocation=(), camera=(), microphone=()"
                ))
            );

        return http.build();
    }

    @Bean
    CorsConfigurationSource corsConfigurationSource() {
        CorsConfiguration cors = new CorsConfiguration();
        cors.setAllowedOrigins(List.of("https://app.example.com"));
        cors.setAllowedMethods(List.of("GET", "POST", "PUT", "DELETE", "OPTIONS"));
        cors.setAllowedHeaders(List.of(
            HttpHeaders.CONTENT_TYPE,
            HttpHeaders.AUTHORIZATION,
            "X-CSRF-TOKEN"
        ));
        cors.setExposedHeaders(List.of(HttpHeaders.LOCATION));
        cors.setAllowCredentials(true);
        cors.setMaxAge(3600L);

        UrlBasedCorsConfigurationSource source =
            new UrlBasedCorsConfigurationSource();
        source.registerCorsConfiguration("/**", cors);
        return source;
    }
}这段配置的生效行为是:不在白名单内的来源无法通过浏览器跨域读取响应;允许来源的预检请求可以通过;POST、PUT、PATCH、DELETE 等受保护请求仍需有效 CSRF 令牌;响应继续携带默认安全头,并增加自定义策略。
提供令牌端点并验证
将以下控制器保存为 SecurityDemoController.java。GET /csrf 返回当前会话的令牌,演示接口用于验证有无令牌时的差异。
package com.example.security;

import java.util.Map;

import org.springframework.security.web.csrf.CsrfToken;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.PostMapping;
import org.springframework.web.bind.annotation.RestController;

@RestController
public class SecurityDemoController {

    @GetMapping("/csrf")
    public CsrfToken csrf(CsrfToken csrfToken) {
        return csrfToken;
    }

    @PostMapping("/api/demo")
    public Map<String, String> submit() {
        return Map.of("status", "accepted");
    }
}
先验证 CORS 预检。将 <PORT> 替换为应用实际端口。
curl -i -X OPTIONS "http://localhost:<PORT>/api/demo" \
  -H "Origin: https://app.example.com" \
  -H "Access-Control-Request-Method: POST" \
  -H "Access-Control-Request-Headers: content-type,x-csrf-token"
预期输出
HTTP/1.1 200
Access-Control-Allow-Origin: https://app.example.com
Access-Control-Allow-Methods: GET,POST,PUT,DELETE,OPTIONS
Access-Control-Allow-Credentials: true
再取得令牌并提交写请求。命令依赖 jq,令牌值和会话 ID 每次运行都会不同。
TOKEN=$(curl -s -c cookies.txt "http://localhost:<PORT>/csrf" | jq -r '.token')

curl -i -b cookies.txt -X POST "http://localhost:<PORT>/api/demo" \
  -H "Content-Type: application/json" \
  -H "X-CSRF-TOKEN: ${TOKEN}" \
  -d '{}'
预期输出
HTTP/1.1 200
Content-Security-Policy: default-src 'self'; frame-ancestors 'self'
X-Frame-Options: SAMEORIGIN
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: geolocation=(), camera=(), microphone=()

{"status":"accepted"}
删除 X-CSRF-TOKEN 请求头后再次执行,预期得到 HTTP/1.1 403。HSTS 只应在 HTTPS 响应上验证;本地 HTTP 测试看不到该头是正常现象。
选择正确的 CSRF 策略
Session、表单登录或任何自动携带 Cookie 的浏览器应用,应保留 CSRF,并让前端从受控端点、页面隐藏字段或 Cookie 中取得令牌。跨域允许凭据时,来源必须精确列举,不能把 allowCredentials=true 与任意来源混用。
完全无状态的 Bearer Token API 可以关闭 CSRF,但前提是服务端不再接受 Session Cookie、Basic 认证或其他会被浏览器自动附带的凭据。下面只是安全链中的片段示例,依赖现有 HttpSecurity 配置。
http.csrf(csrf -> csrf.disable());关闭 CSRF 不是解决跨域报错的方法。CORS 失败应检查来源、方法、请求头和预检响应;CSRF 失败应检查令牌获取、会话保持和请求头名称。