
Java 后端 / 系统课时
管理密钥与敏感配置
管理密钥与敏感配置
本课解决应用凭据、密钥和敏感参数如何安全注入的问题。你将完成从硬编码配置迁移到外部化管理,并建立轮换、权限控制和运行时验证机制。
学习目标
- 理解 Spring Boot 敏感配置的风险来源和外部化原则。
- 掌握通过环境变量注入数据库、令牌等敏感信息的方法。
- 建立密钥轮换和最小权限使用策略。
为什么不能把密钥写入配置文件
数据库密码、第三方 API Token、加密密钥等信息如果直接写入 application.yml,会随着代码仓库、日志、镜像层或备份文件扩散。一旦泄露,攻击者可能直接访问生产资源。
生产环境通常将配置分为普通配置和敏感配置。普通配置可以进入版本控制,而敏感配置应该由部署环境或专用密钥服务在运行时注入。
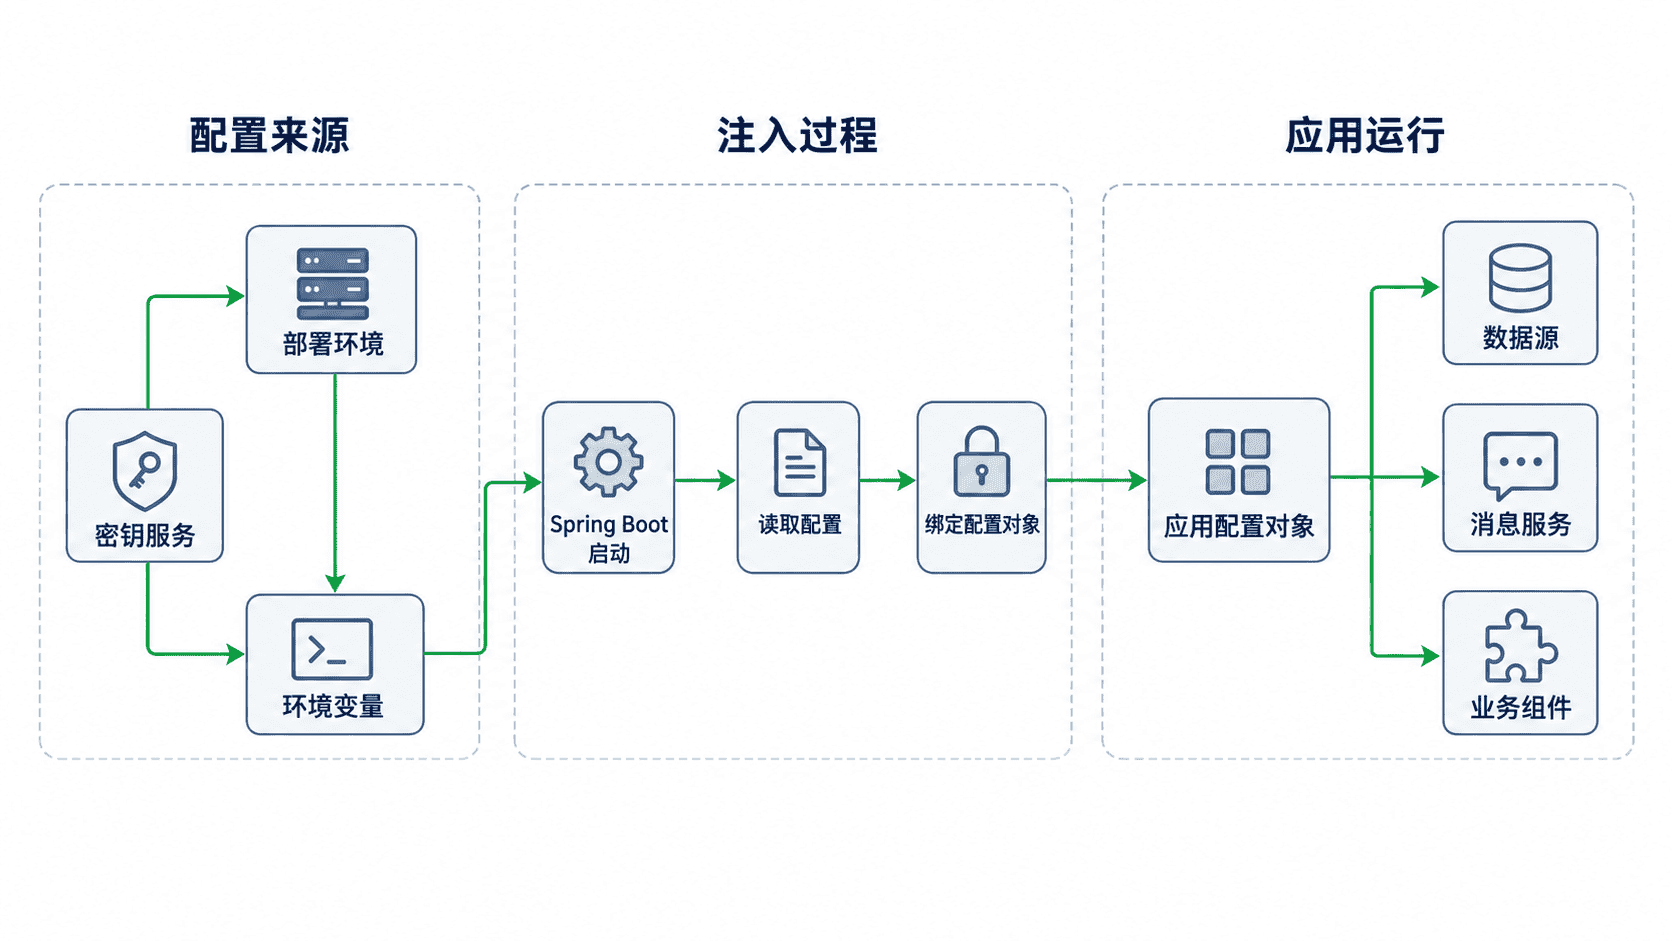
使用环境变量注入敏感参数
Spring Boot 支持从环境变量读取配置值。应用代码只声明配置键,不关心实际密码内容,部署环境负责提供真实值。例如数据库连接配置可以这样编写:
yaml
spring:
  datasource:
    url: jdbc:postgresql://<HOST>:<PORT>/<DB>
    username: ${DB_USERNAME}
    password: ${DB_PASSWORD}
应用启动前设置对应变量:
bash
export DB_USERNAME=app_user
export DB_PASSWORD=<PASSWORD>
java -jar application.jar
预期输出
text
Spring Boot application started successfully
Datasource initialized
实际生产环境中的 <HOST>、<PORT>、<DB> 和密码值应替换为部署环境提供的真实参数。
接入密钥服务与权限控制
大型系统通常不会直接依赖环境变量,而是接入密钥管理服务。应用启动时通过身份认证获取短期凭据,再加载所需密钥。密钥管理需要遵循最小权限原则:
- 每个应用只访问自己需要的密钥路径。
- 不同环境使用不同密钥,避免测试环境泄露影响生产。
- 记录密钥读取行为,便于审计和追踪。
密钥本身应尽量避免出现在日志、异常信息和监控标签中。
建立轮换机制
长期不变的密钥会增加泄露后的风险。生产系统需要设计轮换流程:生成新密钥、发布新配置、验证应用状态、撤销旧密钥。
轮换时要考虑连接池、缓存和多实例部署。如果多个实例同时更新失败,可能导致部分请求继续使用旧凭据,因此通常采用双密钥过渡策略。
按自己的节奏,确认真正理解。