
Java 后端 / 系统课时
理解安全过滤器链
理解安全过滤器链
本课用一个最小 HTTP Basic 示例串起请求进入 Spring Security 后的完整路径,明确 SecurityFilterChain、SecurityContext 与认证、授权过滤器各自负责什么。
学习目标
- 能说明请求如何匹配并进入一条
SecurityFilterChain。 - 能区分认证过滤器、授权过滤器与
SecurityContext的职责。 - 能通过 200、401 和 403 响应验证安全规则是否生效。
一次请求如何穿过过滤器链
Servlet 容器先把请求交给 DelegatingFilterProxy,再由 Spring Security 的 FilterChainProxy 选择第一条匹配的 SecurityFilterChain。因此,多条链并存时必须让更具体的匹配规则排在前面。
链内过滤器按固定顺序协作:SecurityContextHolderFilter 为当前请求准备安全上下文,认证过滤器尝试生成 Authentication,AuthorizationFilter 再根据当前身份和访问规则决定是否放行。请求结束后,上下文会被清理,不能把它当作永久全局变量。
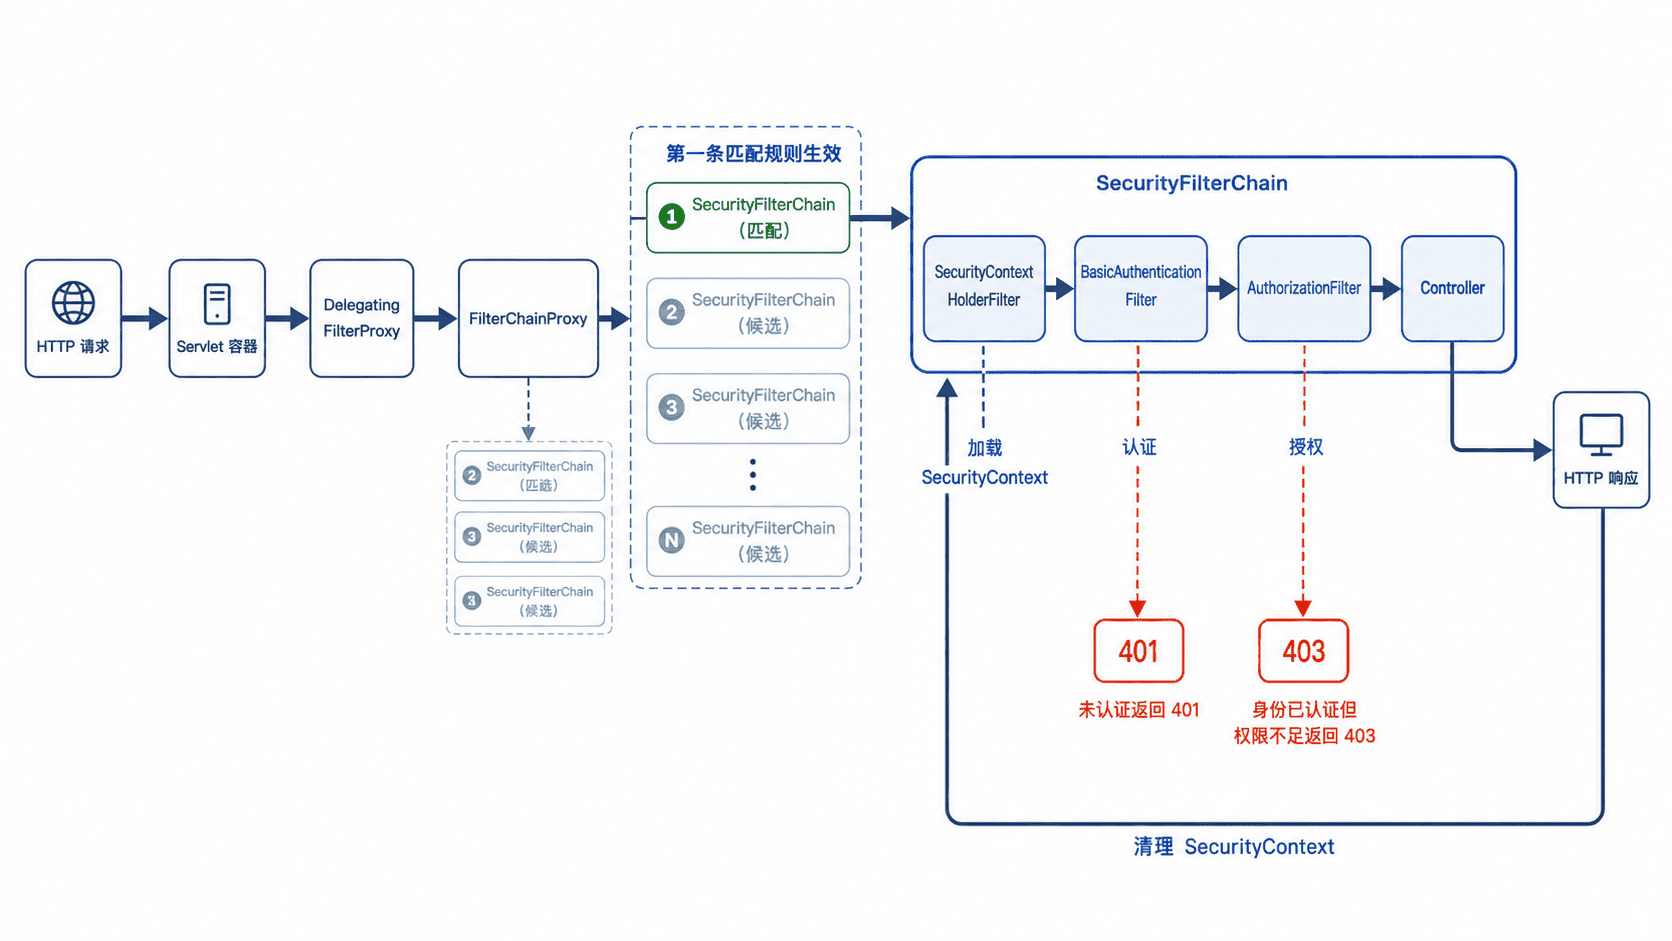
SecurityFilterChain 定义哪些请求需要保护以及采用什么认证方式;SecurityContext 保存当前请求已经确认的 Authentication;具体过滤器负责从请求中提取凭据、执行认证或做授权判断。三者分别对应“规则”“当前身份”“执行步骤”。
可运行示例
项目需包含 spring-boot-starter-web 与 spring-boot-starter-security。以下单文件示例开放 /public,要求 /profile 登录,并限制 /admin 只能由管理员访问。
package com.example.securitydemo;

import org.springframework.boot.SpringApplication;
import org.springframework.boot.autoconfigure.SpringBootApplication;
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.Customizer;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.core.userdetails.User;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.crypto.factory.PasswordEncoderFactories;
import org.springframework.security.crypto.password.PasswordEncoder;
import org.springframework.security.provisioning.InMemoryUserDetailsManager;
import org.springframework.security.web.SecurityFilterChain;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RestController;

@SpringBootApplication
public class SecurityDemoApplication {

    public static void main(String[] args) {
        SpringApplication.run(SecurityDemoApplication.class, args);
    }
}

@Configuration
class SecurityConfig {

    @Bean
    PasswordEncoder passwordEncoder() {
        return PasswordEncoderFactories.createDelegatingPasswordEncoder();
    }

    @Bean
    UserDetailsService users(PasswordEncoder encoder) {
        var alice = User.withUsername("alice")
                .password(encoder.encode("secret"))
                .roles("USER")
                .build();
        var bob = User.withUsername("bob")
                .password(encoder.encode("secret"))
                .roles("ADMIN")
                .build();
        return new InMemoryUserDetailsManager(alice, bob);
    }

    @Bean
    SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
        http
                .authorizeHttpRequests(auth -> auth
                        .requestMatchers("/public").permitAll()
                        .requestMatchers("/admin").hasRole("ADMIN")
                        .anyRequest().authenticated())
                .httpBasic(Customizer.withDefaults());

        return http.build();
    }
}

@RestController
class DemoController {

    @GetMapping("/public")
    String publicEndpoint() {
        return "public";
    }

    @GetMapping("/profile")
    String profile() {
        return "profile";
    }

    @GetMapping("/admin")
    String admin() {
        return "admin";
    }
}
预期结果
应用启动后监听 8080 端口,并注册 /public、/profile、/admin 三个端点。启动应用后执行以下请求。示例固定使用 8080 端口;如果项目修改了端口,请同步替换命令中的值。
curl -s -o /dev/null -w "public=%{http_code}\n" http://localhost:8080/public
curl -s -o /dev/null -w "profile-anon=%{http_code}\n" http://localhost:8080/profile
curl -s -o /dev/null -w "profile-user=%{http_code}\n" -u alice:secret http://localhost:8080/profile
curl -s -o /dev/null -w "admin-user=%{http_code}\n" -u alice:secret http://localhost:8080/admin
curl -s -o /dev/null -w "admin-admin=%{http_code}\n" -u bob:secret http://localhost:8080/admin
预期输出
public=200
profile-anon=401
profile-user=200
admin-user=403
admin-admin=200
结果解释与关键边界
匿名访问 /profile 时没有可用身份,安全链通过认证入口返回 401;alice 已通过认证,但不具备 ADMIN 角色,因此访问 /admin 返回 403。bob 同时通过认证和授权,最终进入 Controller。
过滤器顺序不应通过随意插入自定义过滤器来猜测。新增 JWT、审计或租户过滤器时,应明确它需要位于哪类认证过滤器之前或之后,并避免在认证完成前读取必然为空的身份。生产环境也不应硬编码用户和密码,应改用数据库、LDAP、OIDC 或其他受控身份源。