
Java 后端 / 系统课时
应用熔断、隔离与限流
应用熔断、隔离与限流
本课解决微服务调用中因依赖异常、流量突增导致系统级故障的问题。通过熔断、舱壁隔离和限流机制,为 Spring Boot 应用建立可恢复、可控制的运行边界。
学习目标
- 理解熔断、隔离和限流分别解决的稳定性问题。
- 掌握在 Spring Boot 3 项目中接入 Resilience4j 的基本方式。
- 能够根据异常现象选择合适的保护策略。
认识服务韧性保护模型
微服务系统中,一个接口失败可能通过同步调用链快速扩散。例如订单服务等待支付服务响应,而支付服务因为第三方超时无法返回,最终会占满订单服务线程。
熔断、隔离和限流分别作用于不同阶段:熔断关注失败后的快速切断,隔离限制单个依赖消耗的资源,限流控制进入系统的请求数量。
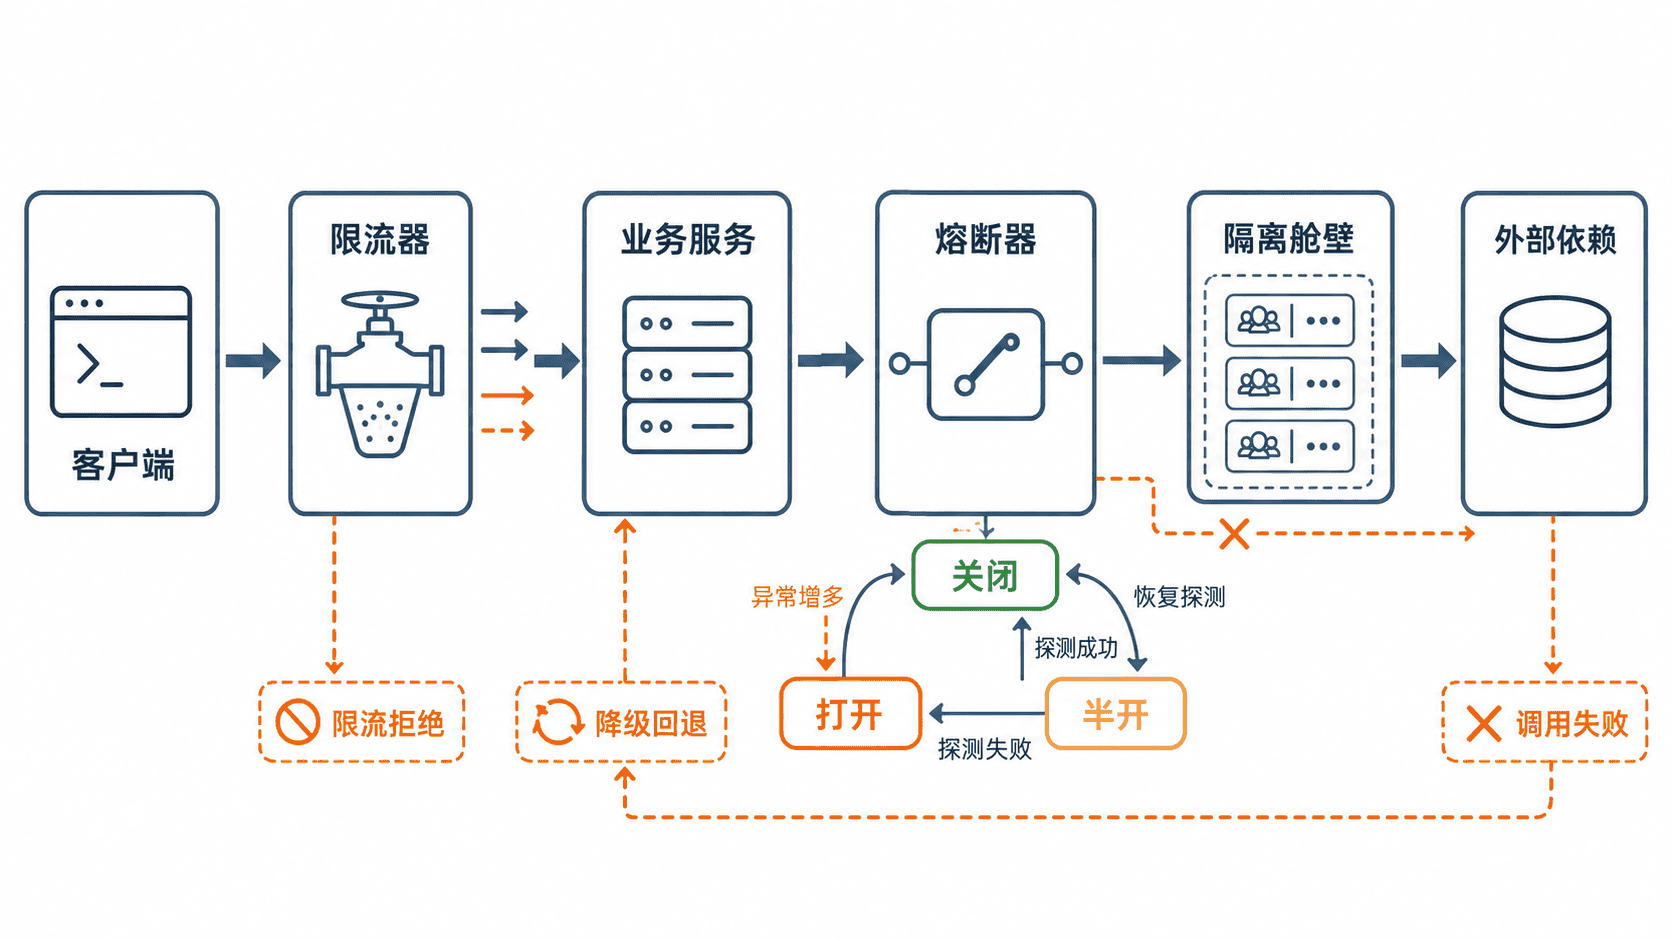
使用 Resilience4j 实现熔断
Spring Boot 3 项目通常通过 Spring Cloud CircuitBreaker 接入 Resilience4j。熔断器会统计调用失败比例,当错误达到阈值后进入打开状态,直接拒绝请求,避免继续消耗线程资源。
下面示例展示一个带熔断降级方法的服务接口。
import org.springframework.stereotype.Service;
import io.github.resilience4j.circuitbreaker.annotation.CircuitBreaker;

@Service
public class PaymentClient {

    @CircuitBreaker(name = "payment", fallbackMethod = "fallback")
    public String queryPayment(String orderId) {
        // 实际项目中这里调用远程支付服务
        throw new RuntimeException("payment unavailable");
    }

    public String fallback(String orderId, Throwable ex) {
        return "PAYMENT_PENDING:" + orderId;
    }
}
预期结果
调用 queryPayment 后发生异常时,熔断组件执行 fallback 方法,返回 PAYMENT_PENDING:<ID>配置熔断参数时,需要重点关注失败率、慢调用阈值、等待恢复时间等指标。阈值过低会导致正常波动被误判,过高则可能失去保护效果。
通过隔离控制资源消耗
隔离的核心思想是将不同依赖使用的资源分开管理,避免一个故障服务拖垮全部请求。常见方式包括线程池隔离和信号量隔离。
线程池隔离适合远程调用场景,每个依赖拥有独立执行空间;信号量隔离开销更低,适合快速调用但需要严格控制并发数量的接口。
例如,一个报表查询接口可能消耗大量数据库资源,可以通过隔离限制同时运行的任务数量,让核心交易接口保持可用。
使用限流保护入口流量
限流用于限制单位时间内进入系统的请求量。常见算法包括固定窗口、滑动窗口和令牌桶。
在企业应用中,限流通常放在网关或接口入口位置。对于单个高成本接口,也可以在业务服务内部增加限制,保护数据库和下游依赖。
resilience4j:
  ratelimiter:
    instances:
      reportApi:
        limitForPeriod: 20
        limitRefreshPeriod: 1s
        timeoutDuration: 200ms
预期结果
单位时间内超过 20 次请求时,新请求等待超时或被限制,服务不会无限增加压力常见保护策略选择
熔断不是错误处理的替代品,而是故障扩散控制机制。实际设计中通常组合使用:入口限流控制流量,隔离保护资源,熔断处理持续失败。
| 问题现象 | 优先策略 |
|---|---|
| 请求突然暴增 | 限流 |
| 某个依赖响应变慢 | 隔离 |
| 远程服务持续失败 | 熔断 |