
PostgreSQL / 系统课时
区分数据库会话身份
区分数据库会话身份
RLS 策略里写 current_user 还是 session_user,差别会在 SET ROLE 后立刻显现。要避免把登录身份、当前权限身份和租户身份混为一谈,应先掌握它们在同一连接中的变化规律,再决定策略表达式依赖哪个值。
学习目标
- 区分
session_user与current_user的职责 - 观察
SET ROLE、RESET ROLE对两种身份的影响 - 判断 RLS 策略何时应依赖角色身份,何时应使用独立租户上下文
两个身份分别回答不同问题
session_user 通常表示建立数据库会话时的登录角色,可以把它理解为“这条连接最初是谁”。current_user 是当前用于权限检查的有效角色;正常情况下两者相同,但执行 SET ROLE 后,current_user 会切换,而 session_user 保持不变。
因此,current_user 更接近“现在以谁的权限执行”,session_user 更接近“最初以谁建立会话”。在 PostgreSQL 中,current_role 与 current_user 等价,不能把它当成第三套独立身份。
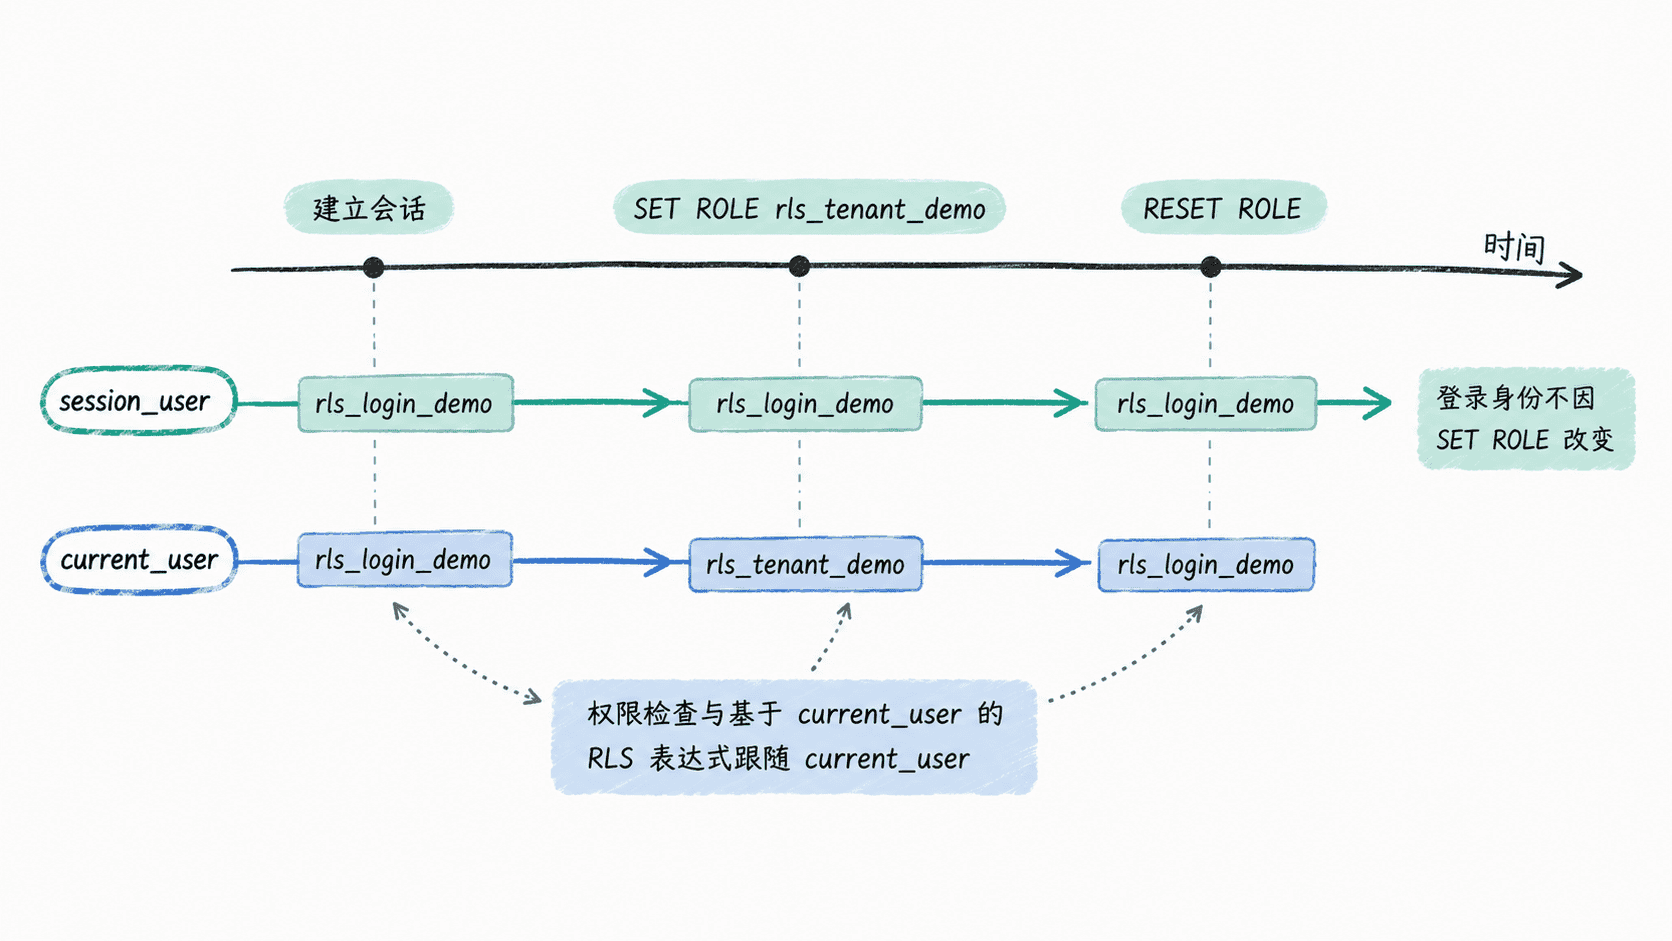
用一个会话实验观察变化
下面脚本适合在一次性测试库中由超级用户执行。它创建一个登录角色和一个可切换角色,并用 SET SESSION AUTHORIZATION 模拟已经以登录角色建立连接;生产应用不应把这条管理命令当成普通身份切换手段。
CREATE ROLE rls_login_demo LOGIN;
CREATE ROLE rls_tenant_demo NOLOGIN;
GRANT rls_tenant_demo TO rls_login_demo;

CREATE TABLE role_note (
    owner_role name NOT NULL,
    body text NOT NULL
);

INSERT INTO role_note VALUES
    ('rls_login_demo', 'visible before SET ROLE'),
    ('rls_tenant_demo', 'visible after SET ROLE');

ALTER TABLE role_note OWNER TO rls_login_demo;
ALTER TABLE role_note ENABLE ROW LEVEL SECURITY;
ALTER TABLE role_note FORCE ROW LEVEL SECURITY;

CREATE POLICY note_by_effective_role ON role_note
    FOR SELECT TO PUBLIC
    USING (owner_role = current_user);

GRANT SELECT ON role_note TO rls_tenant_demo;

SET SESSION AUTHORIZATION rls_login_demo;

SELECT 'before' AS stage, session_user, current_user;
SELECT body FROM role_note;

SET ROLE rls_tenant_demo;

SELECT 'after set role' AS stage, session_user, current_user;
SELECT body FROM role_note;

RESET ROLE;

SELECT 'after reset' AS stage, session_user, current_user;
SELECT body FROM role_note;

RESET SESSION AUTHORIZATION;
预期输出(忽略客户端对 DDL、GRANT、SET 等命令显示的命令标签):
     stage      |   session_user   |   current_user
----------------+------------------+------------------
 before         | rls_login_demo   | rls_login_demo

 body
-------------------------
 visible before SET ROLE

     stage      |   session_user   |   current_user
----------------+------------------+------------------
 after set role | rls_login_demo   | rls_tenant_demo

 body
------------------------
 visible after SET ROLE

    stage     |   session_user   |   current_user
--------------+------------------+------------------
 after reset  | rls_login_demo   | rls_login_demo

 body
-------------------------
 visible before SET ROLE
列宽和提示信息会随客户端变化,但三次身份关系与可见行应保持一致。这个结果同时证明:基于 current_user 的策略会跟随有效角色切换,而不是固定绑定到最初登录角色。
不要把角色身份直接等同于租户身份
共享连接池常用一个数据库登录角色服务多个业务租户。此时无论 session_user 还是 current_user,都可能只是应用基础设施身份,而不是业务里的 tenant_id。如果策略写成 tenant_id = current_user,除非你的架构明确采用“一租户一数据库角色”,否则模型本身就不匹配。
更常见的做法是让角色负责数据库权限边界,让租户标识通过受控的会话或事务上下文传入,再由 RLS 比较行上的 tenant_id。无论使用哪种方案,都要保证连接归还连接池前清理上下文,并避免让普通业务 SQL 随意伪造租户值。
选择身份变量时先问安全问题
如果规则表达的是“当前有效数据库角色拥有什么权限”,current_user 通常更符合语义;如果只是审计“最初谁建立了这条连接”,session_user 更接近目标。业务租户身份则不应因为名字相似就硬塞进这两个变量,而应由你的租户身份模型单独定义。
把登录身份、有效角色和业务租户拆开后,RLS 策略才不会在角色切换、连接池复用或安全定义函数介入时产生意外含义。