
PostgreSQL / 系统课时
用事务级 GUC 注入租户上下文
用事务级 GUC 注入租户上下文
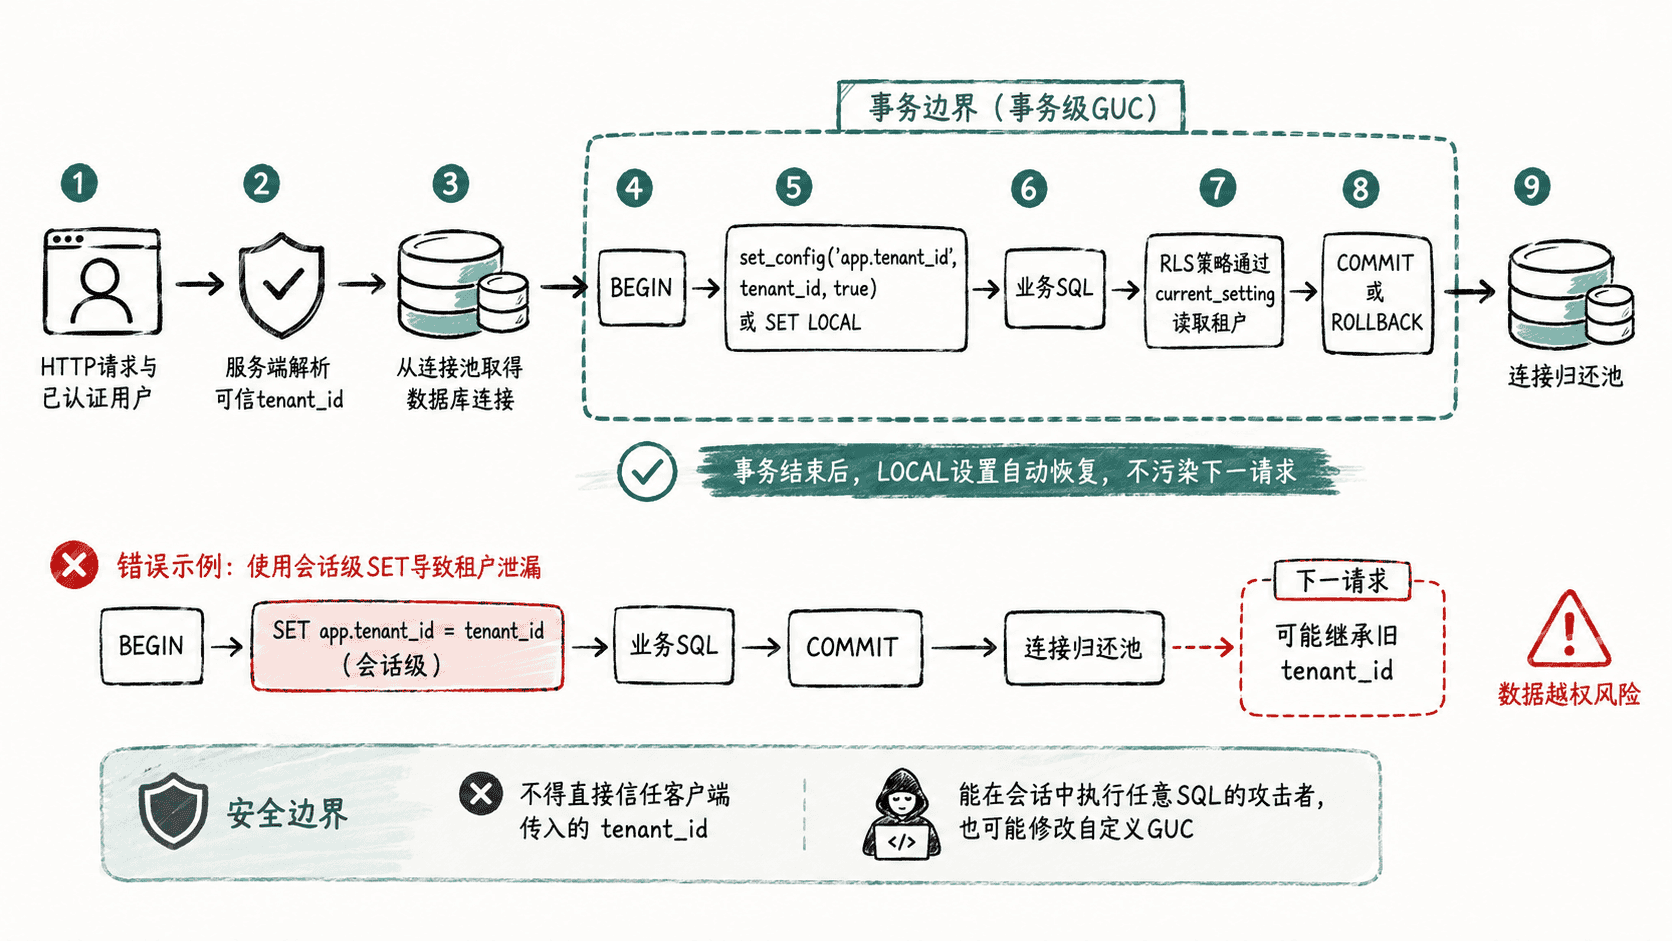
当连接池复用同一数据库会话时,租户身份不能依赖长期会话变量,否则一次请求留下的值可能污染下一次请求。本节用事务级自定义 GUC 把租户上下文限定在 BEGIN 到 COMMIT 或 ROLLBACK 之间,再由 RLS 策略读取它完成行过滤。
学习目标
- 使用
SET LOCAL或set_config(..., true)写入事务级租户上下文 - 用
current_setting在 RLS 策略中安全读取当前租户 - 理解连接池、SQL 注入与不可信租户参数对该模式的安全边界
把上下文生命周期限制在事务内
PostgreSQL 自定义 GUC 很适合传递“当前租户”这类请求上下文,但必须使用事务级设置。SET app.tenant_id = '...' 是会话级状态,连接归还连接池后仍可能继续存在;SET LOCAL 或 set_config(name, value, true) 则会在当前事务结束时恢复原值。
应用的正确顺序应是:先完成用户认证并在服务端确定可信 tenant_id,再开启数据库事务,立即设置事务级 GUC,随后执行所有受 RLS 保护的 SQL,最后提交或回滚并归还连接。
验证 set_config 的事务语义
应用代码通常更适合调用 set_config,因为租户 ID 可以作为普通查询参数传入。第三个参数必须是 true,表示只在当前事务中生效。
BEGIN;

SELECT set_config(
  'app.tenant_id',
  '11111111-1111-1111-1111-111111111111',
  true
) AS tenant_context;

SELECT current_setting('app.tenant_id', true) AS tenant_context;

COMMIT;预期结果:事务内两次读取到同一个租户值,COMMIT 后事务级设置自动恢复。终端的列宽和空格可能不同。
            tenant_context
--------------------------------------
 11111111-1111-1111-1111-111111111111
(1 row)

            tenant_context
--------------------------------------
 11111111-1111-1111-1111-111111111111
(1 row)

COMMIT
如果使用 SET LOCAL app.tenant_id = '...',也必须放在显式事务块内。自动提交模式下每条语句各自结束事务,无法让后续业务 SQL 继续读取刚才的 LOCAL 设置。
让 RLS 在缺少上下文时默认拒绝
RLS 策略应把“没有租户上下文”视为不匹配,而不是退化成全表可见。current_setting('app.tenant_id', true) 的第二个参数设为 true,可以在参数不存在时返回空值语义而不是直接抛出“unrecognized configuration parameter”;再用 NULLIF 兼容空字符串,最终比较结果为 NULL,从而不会匹配任何租户行。
下面是片段示例,假设 tenant_app.invoice 已存在,并且至少包含 UUID 类型的 tenant_id 列。
ALTER TABLE tenant_app.invoice ENABLE ROW LEVEL SECURITY;

CREATE POLICY invoice_tenant_scope
ON tenant_app.invoice
USING (
  tenant_id = NULLIF(
    current_setting('app.tenant_id', true),
    ''
  )::uuid
)
WITH CHECK (
  tenant_id = NULLIF(
    current_setting('app.tenant_id', true),
    ''
  )::uuid
);
预期结果:在表存在且当前执行者有相应 DDL 权限时,两条语句分别创建 RLS 开关和租户策略。
ALTER TABLE
CREATE POLICY
USING 负责限制可见或可作为更新、删除目标的旧行,WITH CHECK 负责约束插入或更新后的新行。验证策略时要使用真正的应用运行角色;如果直接以表 owner、超级用户或 BYPASSRLS 角色测试,可能看到策略被绕过而得到错误结论。
明确这不是数据库认证机制
自定义 GUC 本身不是不可伪造的安全凭据。只要某个主体能够在该数据库会话中执行任意 SQL,它通常也能尝试修改 app.tenant_id;因此该模式依赖一个可信应用入口,把已认证用户映射到服务端确定的租户 ID,并且禁止客户端直接提交任意 SQL。
这也意味着 SQL 注入会直接破坏这条信任链。应用必须使用参数化查询、限制数据库角色权限,并把设置 GUC 和业务 SQL 放在同一个显式事务中。对于允许客户直接连库、运行任意 SQL 的产品形态,应改用每租户数据库角色、独立数据库或其他不可由客户任意改写的身份边界,而不能只靠事务级 GUC 证明租户身份。