
PostgreSQL / 系统课时
设计应用运行角色
设计应用运行角色
多租户 RLS 能否真正形成边界,取决于应用连接拿到什么数据库身份。本节把运行、迁移、只读支持和受控管理拆成不同角色,让业务连接只拥有完成 DML 所需的权限,并与对象所有者和 RLS 绕过能力彻底隔离。
学习目标
- 区分 LOGIN 连接角色、NOLOGIN 权限角色和对象所有者
- 为运行、迁移、支持与受控管理划出最小权限边界
- 识别表所有者、超级用户与
BYPASSRLS带来的 RLS 绕过风险
先拆开登录身份与权限集合
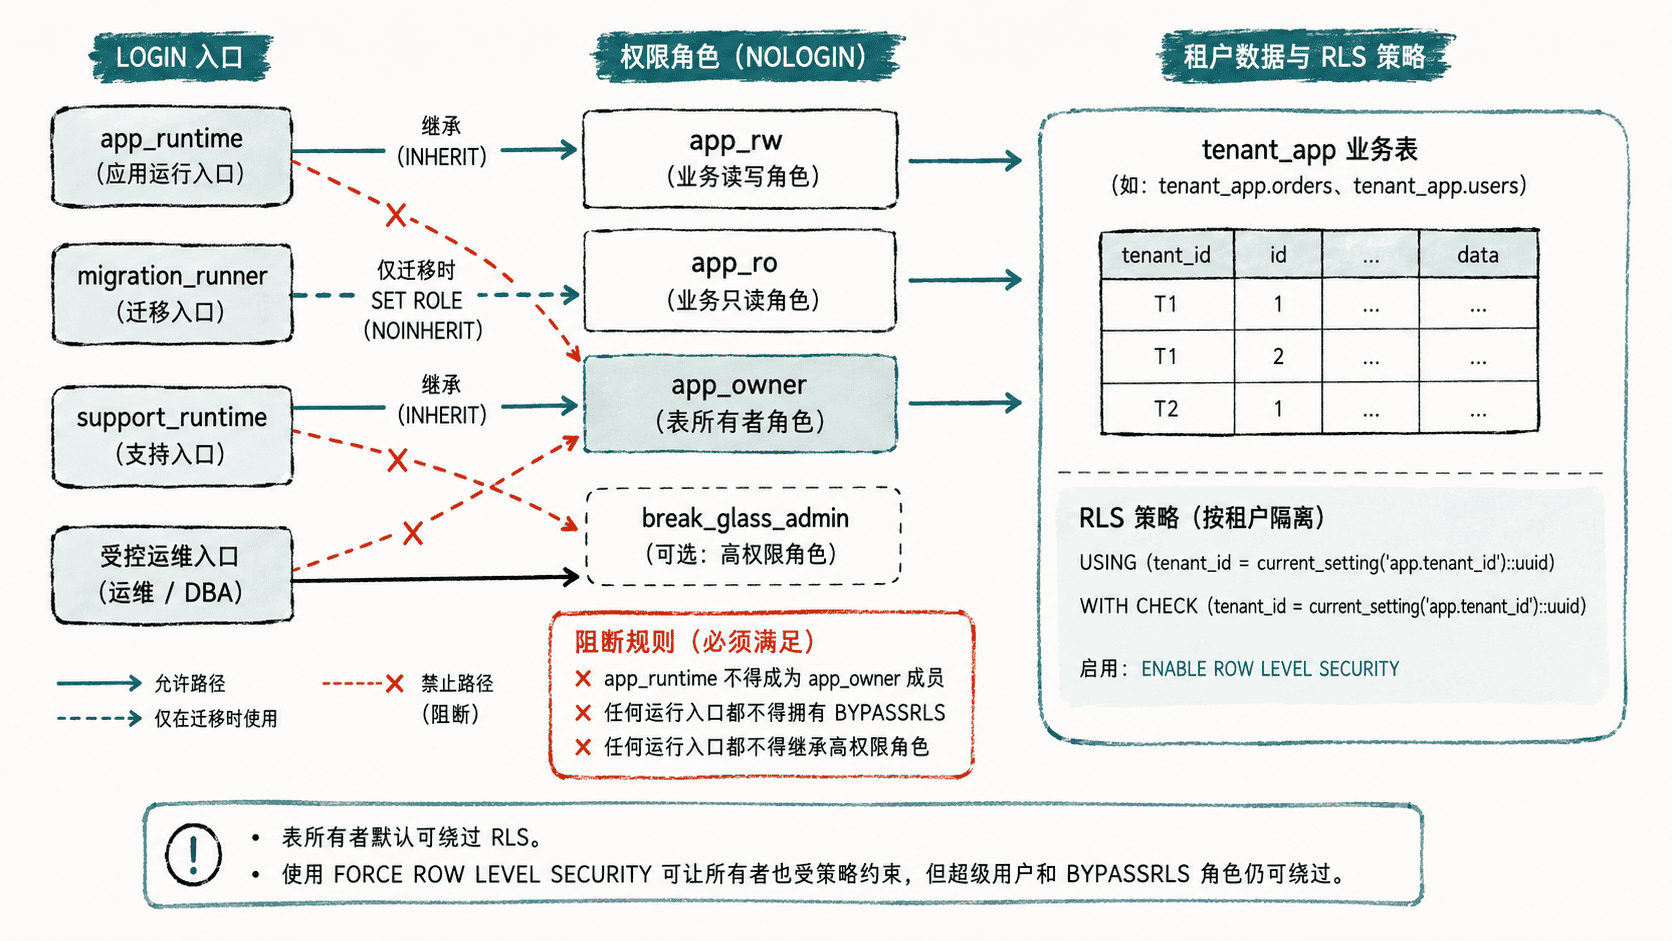
应用连接最好不要直接成为表所有者,也不要把所有权限都堆在一个 LOGIN 角色上。更稳妥的做法是把“谁能登录”和“登录后继承哪组权限”分开:LOGIN 角色代表具体工作负载,NOLOGIN 角色只承载可复用的权限集合。
运行链路可以采用 app_runtime -> app_rw,只得到业务表需要的 SELECT、INSERT、UPDATE、DELETE。只读支持使用 support_runtime -> app_ro,仍然受 RLS 过滤。DDL 则由独立 app_owner 持有对象,迁移任务通过专用 migration_runner 显式 SET ROLE app_owner 后执行。
建立最小角色骨架
下面示例假设在一套干净的测试数据库中由具备建角色权限的管理员执行。migration_runner 使用 NOINHERIT,这样它不会自动获得 app_owner 的对象所有者权限;真正迁移时必须显式切换角色。
CREATE ROLE app_owner NOLOGIN;
CREATE ROLE app_rw NOLOGIN
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOBYPASSRLS;
CREATE ROLE app_ro NOLOGIN
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOBYPASSRLS;

CREATE ROLE app_runtime LOGIN INHERIT
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOBYPASSRLS;
CREATE ROLE migration_runner LOGIN NOINHERIT
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOBYPASSRLS;
CREATE ROLE support_runtime LOGIN INHERIT
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOBYPASSRLS;

GRANT app_rw TO app_runtime;
GRANT app_owner TO migration_runner;
GRANT app_ro TO support_runtime;

SELECT rolname, rolcanlogin, rolinherit, rolbypassrls
FROM pg_roles
WHERE rolname IN (
  'app_owner',
  'app_rw',
  'app_ro',
  'app_runtime',
  'migration_runner',
  'support_runtime'
)
ORDER BY rolname;
预期结果:建角色和授权语句成功后,最后的查询应显示业务与支持连接均没有 RLS 绕过属性,迁移连接也不会自动继承所有者权限。
      rolname       | rolcanlogin | rolinherit | rolbypassrls
--------------------+-------------+------------+--------------
 app_owner          | f           | t          | f
 app_ro             | f           | t          | f
 app_runtime        | t           | t          | f
 app_rw             | f           | t          | f
 migration_runner   | t           | f          | f
 support_runtime    | t           | t          | f
实际表权限再按职责授予给 app_rw 与 app_ro,并用 ALTER DEFAULT PRIVILEGES 维护新建对象的默认授权。不要把 CREATE、TRUNCATE、对象所有权或高权限角色成员资格顺手授给业务运行角色,因为这些能力并不等价于普通受 RLS 约束的 DML。
把 RLS 绕过能力放到业务连接之外
RLS 有三个必须单独审查的绕过面:超级用户始终绕过;带 BYPASSRLS 的角色始终绕过;表所有者默认也不受本表策略限制。ALTER TABLE ... FORCE ROW LEVEL SECURITY 可以让表所有者在普通访问中接受策略,但它不能约束超级用户或 BYPASSRLS 角色。
因此,业务连接不应成为业务表 owner,也不应能通过成员关系 SET ROLE 到 owner。迁移角色可以拥有这条能力,但只能出现在受控迁移作业中。只读支持如果只需要查看某个租户,就继续走普通 RLS;只有确实存在跨租户应急需求时,才单独设计短时、高审计的 break-glass 身份,而不是把绕过能力加到长期运行账号。
用权限路径而不是角色名称做验收
上线前不要只看“角色叫 app_readonly 所以应该安全”,而要从业务连接出发检查它实际能到达哪些角色和对象权限。尤其要确认它既没有 BYPASSRLS,也不是表 owner,更不能通过成员关系切换成 owner 或其他高权限身份。
角色边界的核心原则是:长期业务连接只拿业务 DML,DDL 与跨租户能力必须经过另一条受控身份路径。这样即使 RLS 策略本身写得正确,也不会被一个过度授权的连接角色从旁路直接绕开。