
PostgreSQL / 系统课时
组合宽松与限制性策略
组合宽松与限制性策略
当一张多租户表同时有“租户范围”“业务状态”“风控阈值”三类条件时,关键不是把它们塞进一个巨大表达式,而是利用 RLS 的组合规则分层:宽松策略负责扩大可访问集合,限制性策略负责对最终集合继续收紧。
学习目标
- 说清
PERMISSIVE与RESTRICTIVE的布尔组合关系 - 用独立策略表达租户边界、状态限制和风控条件
- 通过查询结果验证新增策略究竟是在“放行”还是“收紧”
组合规则先看成一个布尔表达式
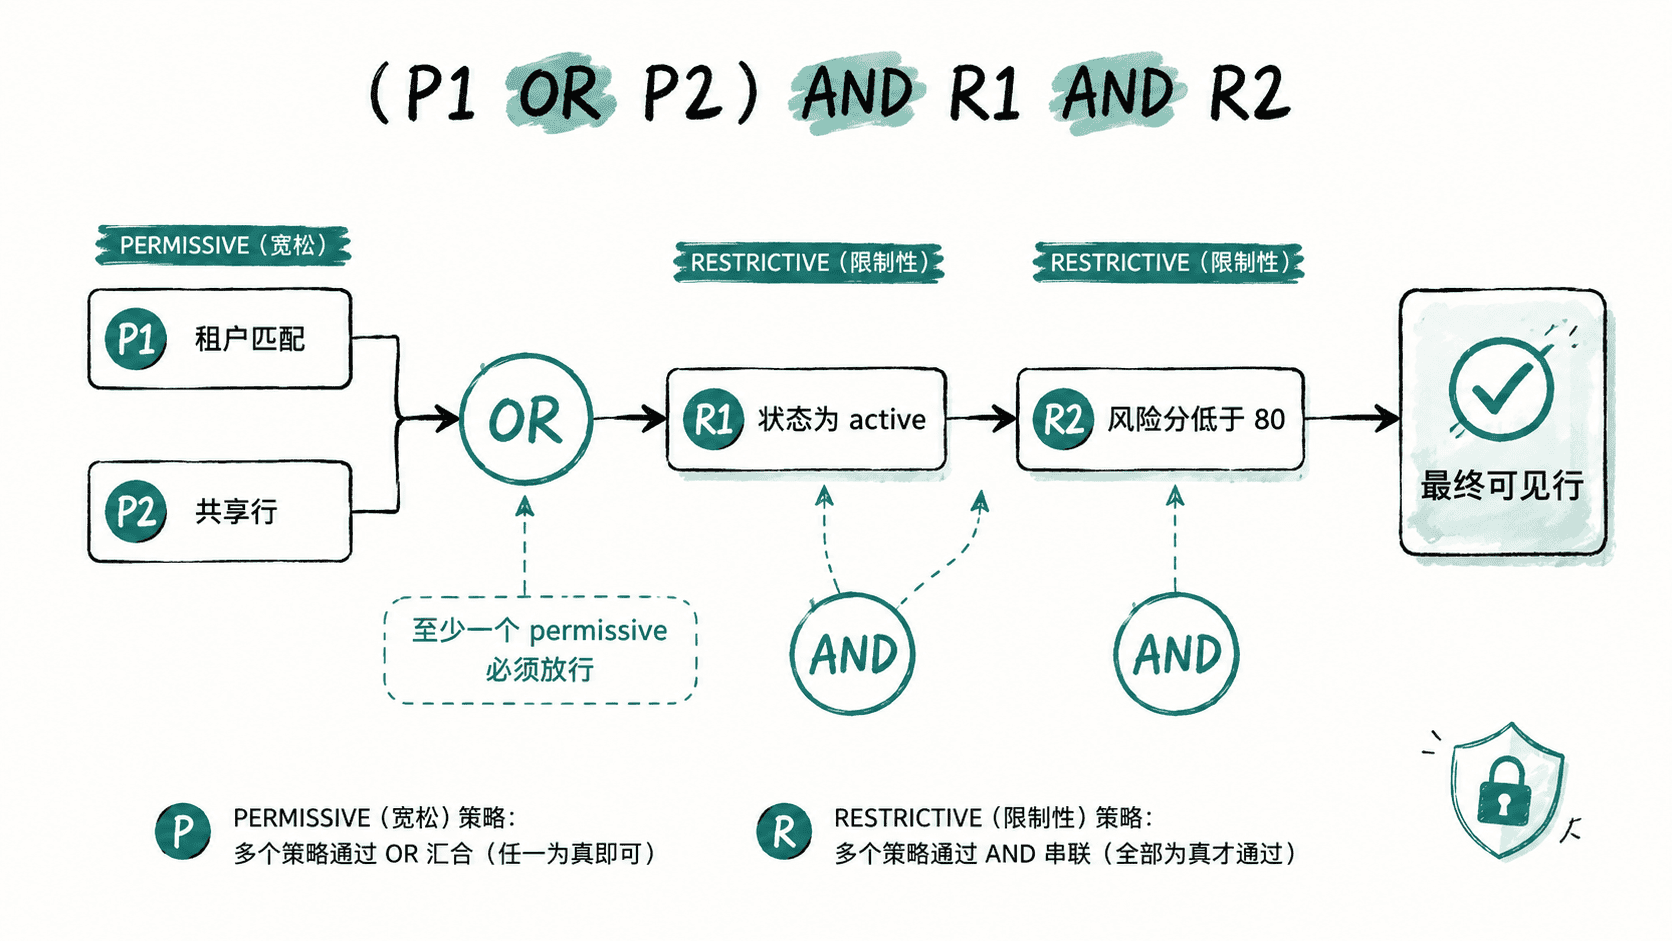
对同一命令生效的策略中,宽松策略默认使用 OR 组合,限制性策略使用 AND 组合,最后再把两组结果用 AND 连接。可以把可见条件理解为:
(P1 OR P2 OR ...) AND R1 AND R2 AND ...
这里的 P 是 permissive policy,R 是 restrictive policy。至少需要一个宽松策略先授予可访问集合;如果只有限制性策略,没有任何宽松策略放行,结果仍然是拒绝访问。
用三层策略验证结果
下面的实验把“当前租户行”和“共享行”做成两个宽松策略,再用两个限制性策略约束状态与风险分。请在隔离测试库中以非超级用户、且没有 BYPASSRLS 属性的表所有者执行;FORCE ROW LEVEL SECURITY 用来让表所有者也接受 RLS 检查。
DROP TABLE IF EXISTS tenant_ticket;

CREATE TABLE tenant_ticket (
    id integer PRIMARY KEY,
    tenant_id integer NOT NULL,
    status text NOT NULL,
    risk_score integer NOT NULL
);

INSERT INTO tenant_ticket VALUES
    (1, 1, 'active', 20),
    (2, 1, 'suspended', 10),
    (3, 1, 'active', 95),
    (4, 2, 'active', 10),
    (5, 0, 'active', 10),
    (6, 0, 'suspended', 10);

ALTER TABLE tenant_ticket ENABLE ROW LEVEL SECURITY;
ALTER TABLE tenant_ticket FORCE ROW LEVEL SECURITY;

CREATE POLICY tenant_scope ON tenant_ticket
    AS PERMISSIVE FOR SELECT
    USING (
        tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::integer
    );

CREATE POLICY shared_rows ON tenant_ticket
    AS PERMISSIVE FOR SELECT
    USING (tenant_id = 0);

CREATE POLICY active_only ON tenant_ticket
    AS RESTRICTIVE FOR SELECT
    USING (status = 'active');

CREATE POLICY low_risk_only ON tenant_ticket
    AS RESTRICTIVE FOR SELECT
    USING (risk_score < 80);

SET app.tenant_id = '1';

SELECT id, tenant_id, status, risk_score
FROM tenant_ticket
ORDER BY id;
预期输出(忽略客户端对 DDL 与 SET 命令显示的命令标签):
 id | tenant_id | status | risk_score
----+-----------+--------+------------
  1 |         1 | active |         20
  5 |         0 | active |         10
(2 rows)
第 5 行由 shared_rows 这个第二宽松策略加入候选集合;第 2、3、6 行虽然分别命中租户或共享范围,却仍被状态或风险限制挡住,第 4 行则没有任何宽松策略放行。
分层时把“放行”和“约束”职责分开
宽松策略适合表达“满足任一授权路径即可进入候选集合”,例如当前租户行或明确允许共享的行。限制性策略适合表达“无论从哪条授权路径进入,都必须满足”的条件,例如冻结状态、地域限制或统一风控阈值。
不要把“额外安全条件”误写成另一个 permissive 策略。两个宽松策略之间是 OR,新策略可能扩大可见范围;如果目标是给已有授权再加一道门,应优先考虑 restrictive 策略,并确认它对正确的命令和角色生效。
写策略前先确认命令边界
上面的四个策略都只针对 SELECT。实际应用还要分别考虑 INSERT、UPDATE、DELETE:USING 控制哪些旧行可被看见或操作,WITH CHECK 控制新增或更新后的新行是否允许写入。不要因为读策略已经安全,就假设写路径自动得到同样约束。
实验中的 app.tenant_id 只是为了把组合规则做成可重复测试。生产系统若用会话参数传租户身份,必须保证该值由可信入口设置、事务结束后清理,并防止业务角色自行伪造。
策略拆分的价值在于让安全意图可审查:permissive 明确回答“谁能进入候选集合”,restrictive 明确回答“所有候选都必须再满足什么”。新增策略后重新验证最终行集合,才能及时发现一次看似“加规则”的修改是否意外扩大了租户可见范围。