
PostgreSQL / 系统课时
排查跨租户可见与身份泄漏
排查跨租户可见与身份泄漏
跨租户可见往往不是 RLS 策略“突然失效”,而是同一连接上的租户上下文、角色或高权限执行路径发生了变化。本课给出一条从请求身份到数据库绕过点的排查顺序,目标是在不扩大数据暴露面的前提下定位根因并完成回归验证。
学习目标
- 用同一条证据链核对连接池租户状态、
current_user与session_user - 判断表所有权、
BYPASSRLS、视图和SECURITY DEFINER是否绕过预期策略 - 在修复后用正反向用例证明跨租户读取与写入都被阻断
先固定泄漏现场
先不要改策略。记录发生泄漏的请求 ID、认证租户 ID、数据库连接或后端 PID、执行 SQL、current_user、session_user 与租户上下文。若只能复现“偶发串租”,应优先怀疑连接复用:同一个物理连接可能刚服务过另一个租户。
下面的诊断 SQL 可以直接在出现问题的数据库会话中执行。它不读取业务表,只检查当前身份、RLS 表、可绕过 RLS 的角色,以及用户模式中的高权限函数。
SELECT
    current_user AS current_user,
    session_user AS session_user,
    current_setting('app.tenant_id', true) AS tenant_id,
    pg_backend_pid() AS backend_pid;

SELECT
    n.nspname AS schema_name,
    c.relname AS table_name,
    c.relrowsecurity AS rls_enabled,
    c.relforcerowsecurity AS rls_forced,
    pg_get_userbyid(c.relowner) AS table_owner
FROM pg_class AS c
JOIN pg_namespace AS n ON n.oid = c.relnamespace
WHERE c.relkind IN ('r', 'p')
  AND c.relrowsecurity
  AND n.nspname NOT IN ('pg_catalog', 'information_schema')
ORDER BY n.nspname, c.relname;

SELECT rolname, rolsuper, rolbypassrls
FROM pg_roles
WHERE rolname IN (current_user, session_user)
ORDER BY rolname;

SELECT
    n.nspname AS schema_name,
    p.proname AS function_name,
    pg_get_userbyid(p.proowner) AS function_owner,
    p.prosecdef AS security_definer,
    p.proconfig AS function_settings
FROM pg_proc AS p
JOIN pg_namespace AS n ON n.oid = p.pronamespace
WHERE p.prosecdef
  AND n.nspname NOT IN ('pg_catalog', 'information_schema')
ORDER BY n.nspname, p.proname;
预期输出
 current_user | session_user | tenant_id | backend_pid
--------------+--------------+-----------+------------
 <ROLE>       | <ROLE>       | <ID>      | <PID>

 schema_name | table_name | rls_enabled | rls_forced | table_owner
-------------+------------+-------------+------------+------------
 <SCHEMA>    | <TABLE>    | t           | <BOOL>     | <ROLE>

 rolname | rolsuper | rolbypassrls
---------+----------+-------------
 <ROLE>  | f        | f

 schema_name | function_name | function_owner | security_definer | function_settings
-------------+---------------+----------------+------------------+------------------
 <SCHEMA>    | <FUNCTION>    | <ROLE>         | t                | <VALUE>
实际对象名、PID 与租户 ID 会不同。若业务请求中的租户 ID 与会话里的 tenant_id 不一致,先停止继续追查策略表达式,连接状态已经足以解释泄漏。
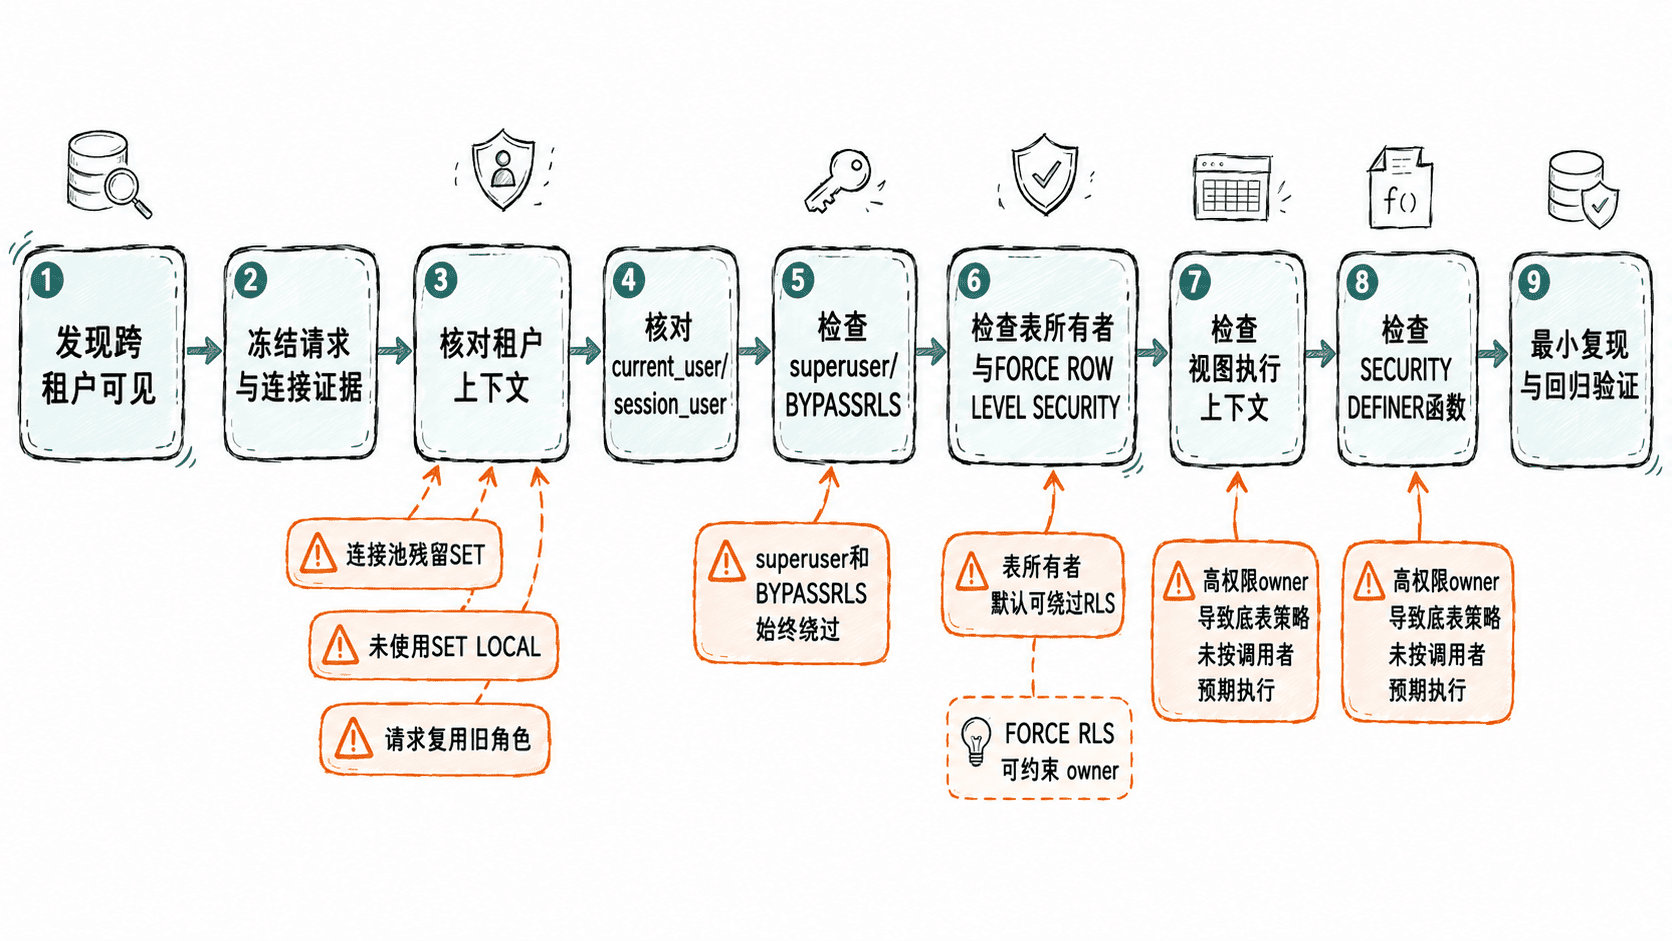
先查连接池和角色残留
共享表 RLS 最常见的串租来源是把租户身份写成会话级 SET app.tenant_id = ...,然后把连接归还池中。下一请求如果没有覆盖或清理该值,就会继承上一租户身份。SET ROLE 同样属于必须核对的连接状态。
更稳妥的做法是把身份设置放进完整事务,并使用 SET LOCAL 或 set_config(..., true),保证事务结束后自动恢复。所有受保护 SQL 必须位于同一事务内;若仍允许自动提交语句绕过这层事务边界,设计就没有闭合。
排查时还要同时比较 current_user 与 session_user。前者反映当前权限检查身份,后者是最初建立连接的身份;两者意外不同,通常说明发生过 SET ROLE 或以定义者权限进入了其他执行上下文。
再查 RLS 的合法绕过者
即使 relrowsecurity 为真,也不能推出“当前会话一定受策略限制”。超级用户与带 BYPASSRLS 属性的角色会绕过 RLS;表所有者通常也不受自己的表策略限制,只有启用 FORCE ROW LEVEL SECURITY 后,所有者的普通访问才会受策略约束。
因此生产运行角色不应是共享业务表的 owner,也不应拥有 BYPASSRLS 或超级用户能力。若为了迁移和运维保留高权限角色,应与应用连接池完全分离,并记录何时、由谁使用。
继续查视图与高权限函数
视图和函数会改变“到底用谁的权限访问底表”。普通视图默认需要重点核对视图 owner;在 PostgreSQL 15 及以上版本,如果希望底表权限和 RLS 按调用者身份检查,可评审 security_invoker=true 是否适合该视图。不要仅因为入口是视图就认为底表 RLS 一定按应用角色执行。
SECURITY DEFINER 函数以函数 owner 的权限运行。如果 owner 是表所有者、超级用户或带 BYPASSRLS 的角色,函数内部访问共享表时可能绕开调用者原本受到的 RLS。此类函数必须逐个确认用途、owner、EXECUTE 授权和固定的安全 search_path,能使用默认的 SECURITY INVOKER 就不要扩大权限。
修复后做双向回归
修复不能只验证“租户 A 又能看到自己的数据”。至少要用两个租户和同一个应用角色完成四类断言:A 能读 A、A 不能读 B、A 不能把新行写成 B、A 不能把已有行更新成 B。随后重复连接复用场景,确认连续请求切换租户时不会继承上一请求的 GUC 或角色。
最后再用应用真实入口复测视图和高权限函数;如果直接查底表安全而经由视图或函数仍泄漏,根因就不在策略本身。把“请求身份→连接状态→执行角色→对象 owner→高权限入口”这条链固定进 Runbook,才能把偶发串租从猜测问题变成可重复验证的问题。