
PostgreSQL / 系统课时
在分区表中保持 RLS 边界
在分区表中保持 RLS 边界
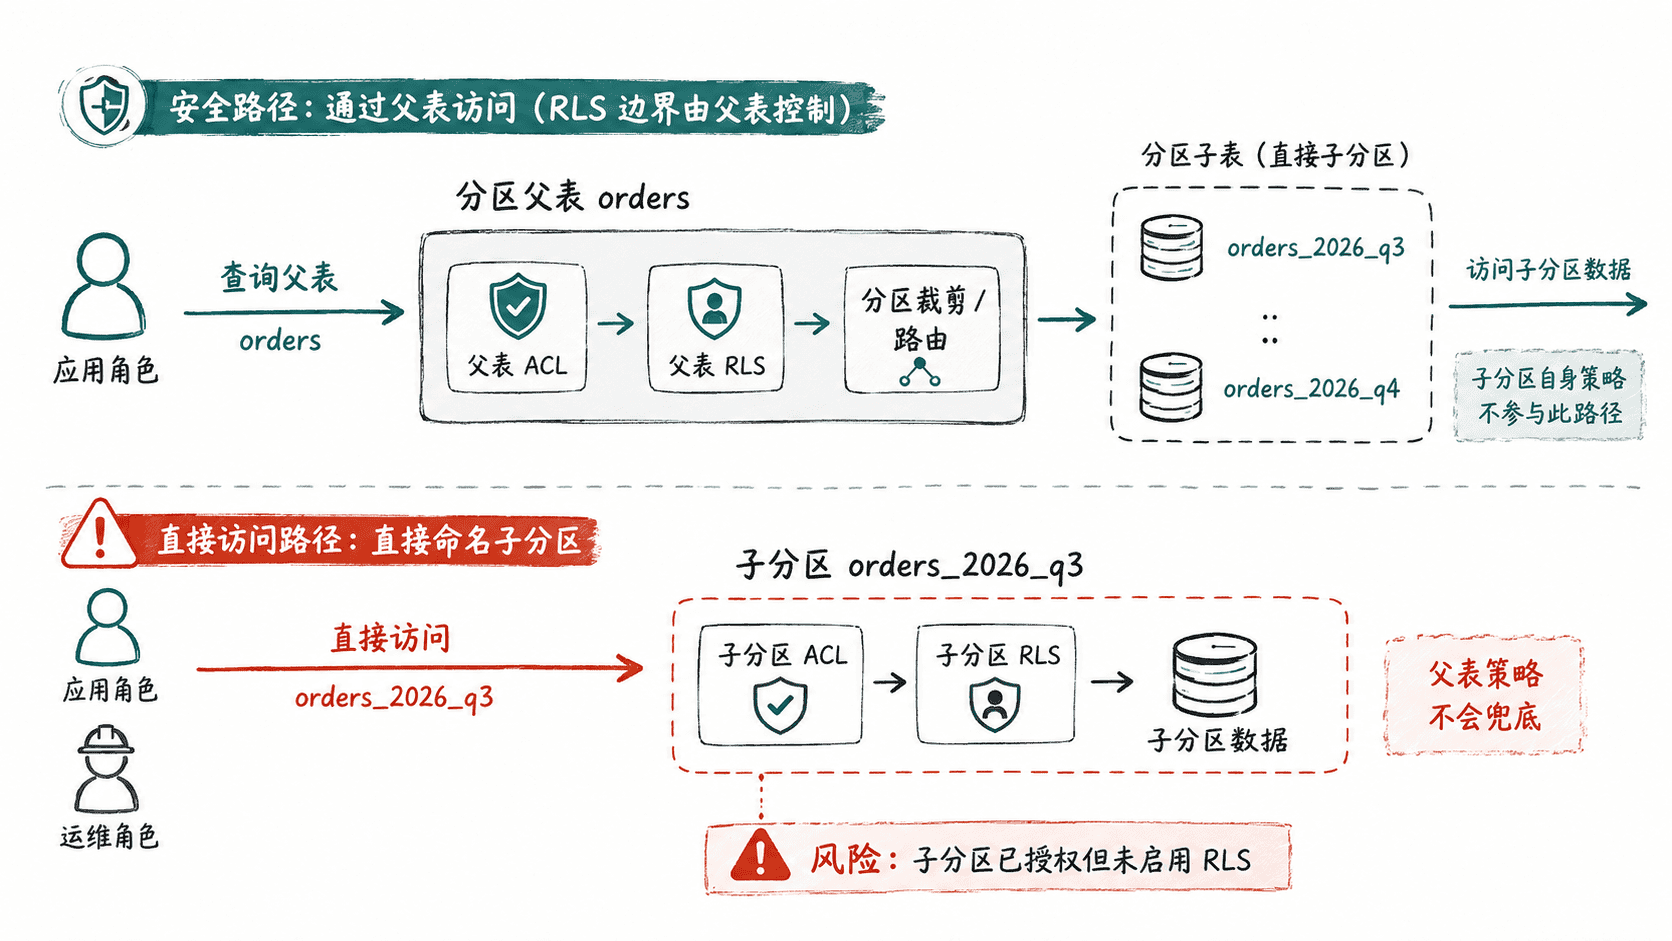
分区不会自动把一张表变成一条统一的安全边界。真正需要区分的是两种入口:应用通过分区父表访问数据时使用父表的权限与 RLS;如果角色直接命名某个子分区,则要重新检查该子分区自己的权限和策略。本篇把这两条路径配置成可验证、可审计的安全模型。
学习目标
- 解释经父表访问与直接访问子分区时,RLS 策略的实际来源
- 为允许直接访问的分区建立与父表一致的租户策略
- 用目录查询检查新分区是否遗漏 RLS 配置
父表入口与子分区入口是两条安全路径
对声明式分区表执行 SELECT、UPDATE 或 DELETE 并让查询从父表进入时,PostgreSQL 按父表进行权限检查,并把父表的 RLS 策略应用到来自各分区的行。即使物理数据落在子分区里,也不能把“扫描了子表”理解为“使用了子表策略”。
反过来,查询如果直接写出子分区名称,父表的 RLS 不会替它兜底。此时必须具备子分区权限,并且只会应用子分区自己的 RLS。最稳妥的应用设计是只授予父表访问权;确实需要让报表、批处理或运维程序直连分区时,再显式给子分区配置同等策略。
用同一租户条件配置父表与子分区
下面在独立实验库中创建一个按日期分区的订单表。父表和允许被直接访问的子分区都启用 RLS,并使用同一个租户表达式。生产应用角色不应拥有表,也不应具有 BYPASSRLS。
CREATE SCHEMA rls_demo;
CREATE ROLE tenant_app NOLOGIN;

CREATE TABLE rls_demo.orders (
    order_id bigint NOT NULL,
    tenant_id uuid NOT NULL,
    created_at date NOT NULL,
    amount numeric(12, 2) NOT NULL,
    PRIMARY KEY (order_id, created_at)
) PARTITION BY RANGE (created_at);

CREATE TABLE rls_demo.orders_2026_q3
    PARTITION OF rls_demo.orders
    FOR VALUES FROM ('2026-07-01') TO ('2026-10-01');

INSERT INTO rls_demo.orders VALUES
    (1, '11111111-1111-1111-1111-111111111111', '2026-08-10', 100.00),
    (2, '22222222-2222-2222-2222-222222222222', '2026-08-11', 200.00);

ALTER TABLE rls_demo.orders ENABLE ROW LEVEL SECURITY;
CREATE POLICY tenant_scope ON rls_demo.orders
TO tenant_app
USING (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::uuid
)
WITH CHECK (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::uuid
);

-- 只有确实允许直接访问的分区,才需要单独授权并配置自身 RLS。
ALTER TABLE rls_demo.orders_2026_q3 ENABLE ROW LEVEL SECURITY;
CREATE POLICY tenant_scope ON rls_demo.orders_2026_q3
TO tenant_app
USING (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::uuid
)
WITH CHECK (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::uuid
);

GRANT USAGE ON SCHEMA rls_demo TO tenant_app;
GRANT SELECT ON rls_demo.orders, rls_demo.orders_2026_q3 TO tenant_app;
预期结果:
CREATE SCHEMA
CREATE ROLE
CREATE TABLE
CREATE TABLE
INSERT 0 2
ALTER TABLE
CREATE POLICY
ALTER TABLE
CREATE POLICY
GRANT
GRANT
接着由能够切换到 tenant_app 的实验管理员验证两条入口。租户上下文用事务级设置,避免测试连接留下会话级状态。
SET ROLE tenant_app;
BEGIN;
SELECT set_config(
    'app.tenant_id',
    '11111111-1111-1111-1111-111111111111',
    true
);

SELECT 'parent' AS path, order_id, tenant_id, amount
FROM rls_demo.orders
ORDER BY order_id;

SELECT 'child' AS path, order_id, tenant_id, amount
FROM rls_demo.orders_2026_q3
ORDER BY order_id;
ROLLBACK;
RESET ROLE;
预期输出中,两条查询都只能看到租户 11111111-1111-1111-1111-111111111111 的订单。psql 的表格宽度可能不同,但结果应等价于:
SET
BEGIN
              set_config
--------------------------------------
 11111111-1111-1111-1111-111111111111
(1 row)

 path   | order_id |              tenant_id               | amount
--------+----------+--------------------------------------+--------
 parent |        1 | 11111111-1111-1111-1111-111111111111 | 100.00
(1 row)

 path  | order_id |              tenant_id               | amount
-------+----------+--------------------------------------+--------
 child |        1 | 11111111-1111-1111-1111-111111111111 | 100.00
(1 row)

ROLLBACK
RESET
这里故意给子分区授予了 SELECT,是为了验证直接访问路径。如果业务没有直接访问分区的需求,不授予子分区权限比复制一套策略更简单,也更不容易在新增分区时漏配。
把新分区纳入安全门禁
RLS 策略是表级对象,不要把“父表已经有策略”当成“新分区直接访问也安全”。分区创建、ATTACH PARTITION 和权限变更流程都应附带一条目录检查,至少确认允许直接访问的分区已经启用 RLS 且存在策略。
SELECT
    c.oid::regclass AS partition_name,
    c.relrowsecurity AS rls_enabled,
    EXISTS (
        SELECT 1
        FROM pg_policy p
        WHERE p.polrelid = c.oid
    ) AS has_policy
FROM pg_inherits i
JOIN pg_class c ON c.oid = i.inhrelid
WHERE i.inhparent = 'rls_demo.orders'::regclass
ORDER BY partition_name;
预期结果:
       partition_name        | rls_enabled | has_policy
-----------------------------+-------------+------------
 rls_demo.orders_2026_q3     | t           | t
(1 row)
如果团队规定应用只能访问父表,门禁重点应改为检查子分区没有被误授予应用权限;如果允许直接访问,则 rls_enabled 和 has_policy 都必须满足要求。还要把表所有者、超级用户和具有 BYPASSRLS 的维护角色排除在普通租户请求链路之外,否则策略本身正确也不能形成应用侧的数据隔离边界。