
PostgreSQL / 系统课时
排查查不到行与策略拒绝
排查查不到行与策略拒绝
RLS 故障最容易混淆三种现象:查询正常返回 0 行、写入被策略拒绝,以及权限不足直接报错。排查时要先还原当前角色和租户上下文,再核对授权、RLS 开关与策略表达式,最后才修改策略。
学习目标
- 区分 RLS 静默过滤、
WITH CHECK拒绝和普通权限错误 - 按固定顺序检查
current_user、租户上下文、授权与策略状态 - 在不关闭 RLS 的前提下定位并验证配置修复
先区分现象属于哪一层
SELECT 命中不到策略的 USING 条件时,PostgreSQL 通常只是把行过滤掉,所以“0 行”本身不代表数据库里没有数据。INSERT 或改变新行内容的 UPDATE 若不满足 WITH CHECK,则会直接报 RLS 违规。
如果连表级 SELECT、INSERT 或 UPDATE 权限都没有,错误会发生在 RLS 之前,常见信息是 permission denied for table ...。因此第一步不是改策略,而是确认当前会话到底以谁的身份执行。
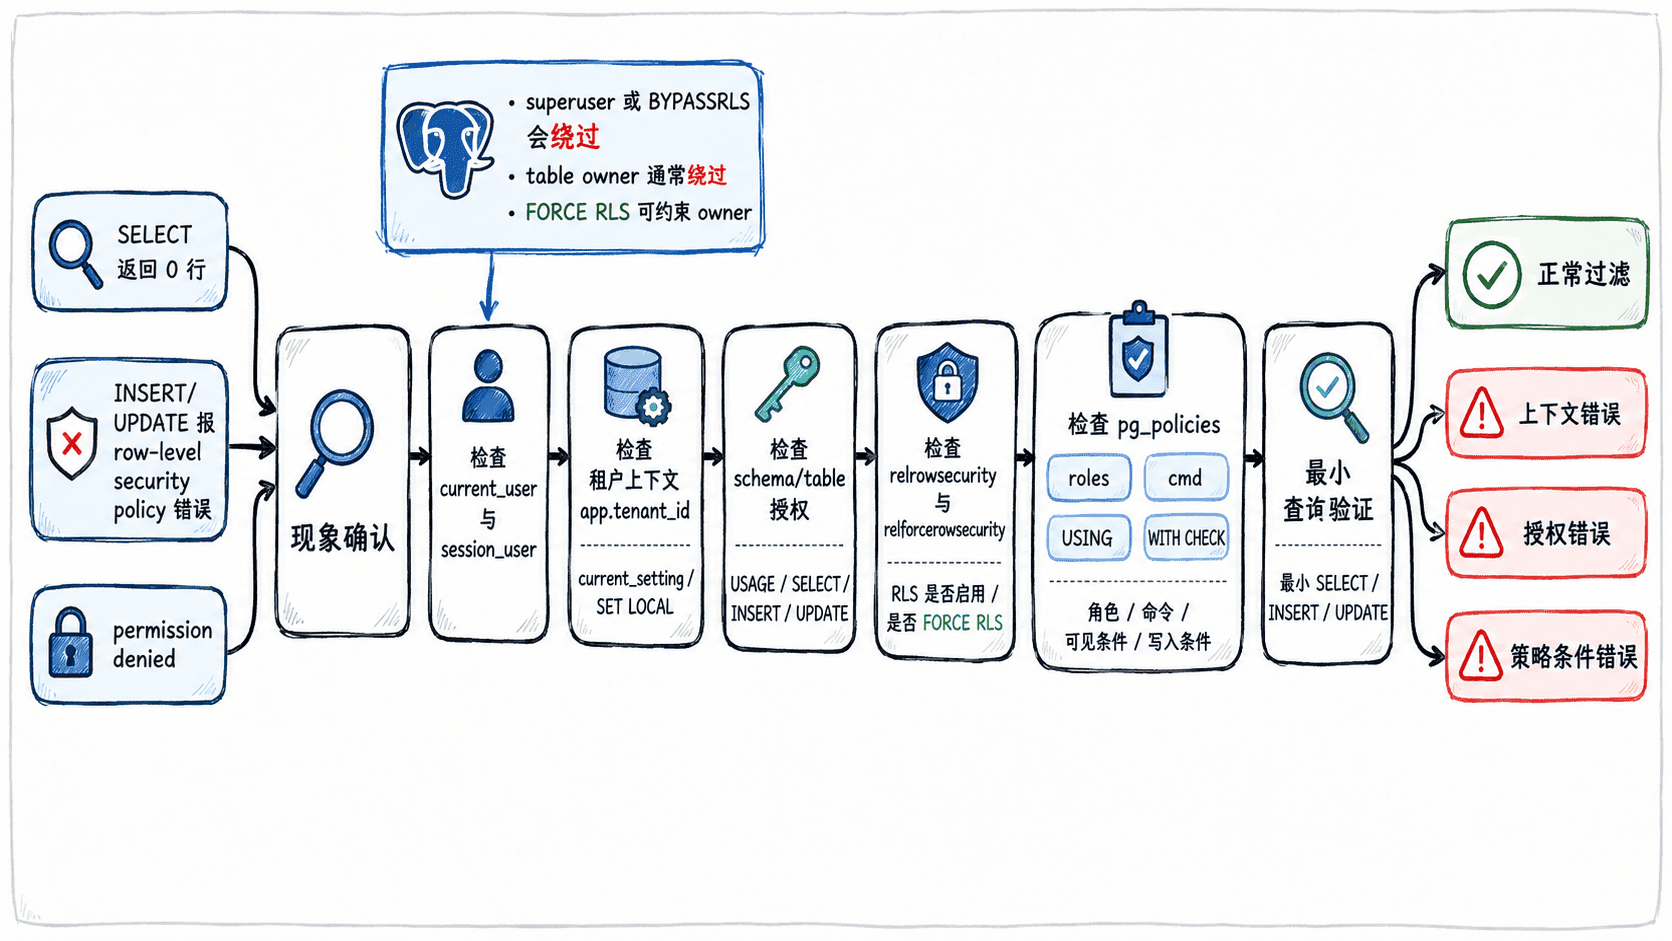
用一组只读 SQL 固定证据
下面是片段示例,假设目标表为 tenant_demo.orders,租户上下文保存在 app.tenant_id。在生产环境只读执行即可;若实际对象名不同,替换 Schema 和表名,不要先改 RLS 配置。
SELECT
    session_user,
    current_user,
    NULLIF(current_setting('app.tenant_id', true), '') AS tenant_id,
    current_setting('row_security', true) AS row_security;

SELECT
    c.relrowsecurity AS rls_enabled,
    c.relforcerowsecurity AS force_rls,
    c.relowner::regrole AS table_owner,
    r.rolsuper AS current_user_superuser,
    r.rolbypassrls AS current_user_bypassrls
FROM pg_class AS c
JOIN pg_roles AS r
  ON r.rolname = current_user
WHERE c.oid = to_regclass('tenant_demo.orders');

SELECT
    has_schema_privilege(current_user, 'tenant_demo', 'USAGE') AS schema_usage,
    has_table_privilege(current_user, 'tenant_demo.orders', 'SELECT') AS can_select,
    has_table_privilege(current_user, 'tenant_demo.orders', 'INSERT') AS can_insert,
    has_table_privilege(current_user, 'tenant_demo.orders', 'UPDATE') AS can_update;

SELECT
    policyname,
    permissive,
    roles,
    cmd,
    qual,
    with_check
FROM pg_policies
WHERE schemaname = 'tenant_demo'
  AND tablename = 'orders'
ORDER BY policyname;
预期结果
session_user=<USER>
current_user=tenant_app
tenant_id=<ID>
row_security=on

rls_enabled=t
force_rls=t|f
table_owner=<USER>
current_user_superuser=f
current_user_bypassrls=f

schema_usage=t
can_select=t
can_insert=t
can_update=t

pg_policies 返回目标表实际生效的策略;roles、cmd、qual、with_check 应与当前操作匹配<USER>、<ID> 和 force_rls 的实际值因环境而异。若第一组结果已经显示 current_user 错误或 tenant_id 为空,就应先修复会话初始化,而不是继续修改策略。
按 USING 与 WITH CHECK 解释结果
USING 决定哪些已有行对当前命令可见,主要影响 SELECT、UPDATE、DELETE 的候选行;WITH CHECK 决定 INSERT 或 UPDATE 产生的新行是否允许存在。没有适用策略时,RLS 采用默认拒绝。
多条 permissive 策略通常以 OR 组合,多条 restrictive 策略以 AND 追加限制。排障时不仅要看表达式本身,还要核对策略的 roles 与 cmd,否则“策略看起来正确”也可能根本没有作用于当前角色或命令。
常见根因与修复顺序
连接池最常见的问题是角色或租户上下文泄漏。每次事务开始时显式设置应用角色与租户,事务结束后让 SET LOCAL 自动恢复,比长期依赖会话级 SET 更安全。
授权不足时补齐最小的 Schema USAGE 和表级 DML 权限,但不要误以为 GRANT 会替代 RLS;授权通过后,策略仍然继续过滤。若当前角色是表 owner,普通情况下会绕过 RLS,启用 FORCE ROW LEVEL SECURITY 才会让 owner 受策略约束;超级用户和带 BYPASSRLS 属性的角色仍然绕过。
策略条件错误时,先用当前租户 ID 手工代入表达式检查类型转换、空值和列引用。尤其要警惕未设置 GUC 时直接做 ::bigint 导致异常,或 Schema 变更后策略仍引用旧列语义。
用事务级上下文验证修复
修复后不要只看一次业务请求是否“有数据”,而要同时验证身份、上下文和返回行的租户边界。下面示例假设租户 42 在 tenant_demo.orders 中至少有一条测试数据。
BEGIN;

SET LOCAL ROLE tenant_app;
SET LOCAL app.tenant_id = '42';

SELECT
    current_user,
    NULLIF(current_setting('app.tenant_id', true), '') AS tenant_id;

SELECT
    count(*) AS visible_rows,
    bool_and(tenant_id = 42) AS all_rows_in_current_tenant
FROM tenant_demo.orders;

ROLLBACK;
预期结果
 current_user | tenant_id
--------------+----------
 tenant_app   | 42

 visible_rows | all_rows_in_current_tenant
--------------+---------------------------
 <N>          | t

ROLLBACK
这里 <N> 应大于 0,因为验收使用了已知存在数据的测试租户。若身份和上下文正确但仍为 0 行,再回到 pg_policies.qual 检查 USING;若读取正常而写入失败,则重点检查 WITH CHECK 和写入后的 tenant_id。这种分层顺序能避免把正常的安全过滤误修成更大的隔离漏洞。