
PostgreSQL / 系统课时
处理 ORM 与预编译访问
处理 ORM 与预编译访问
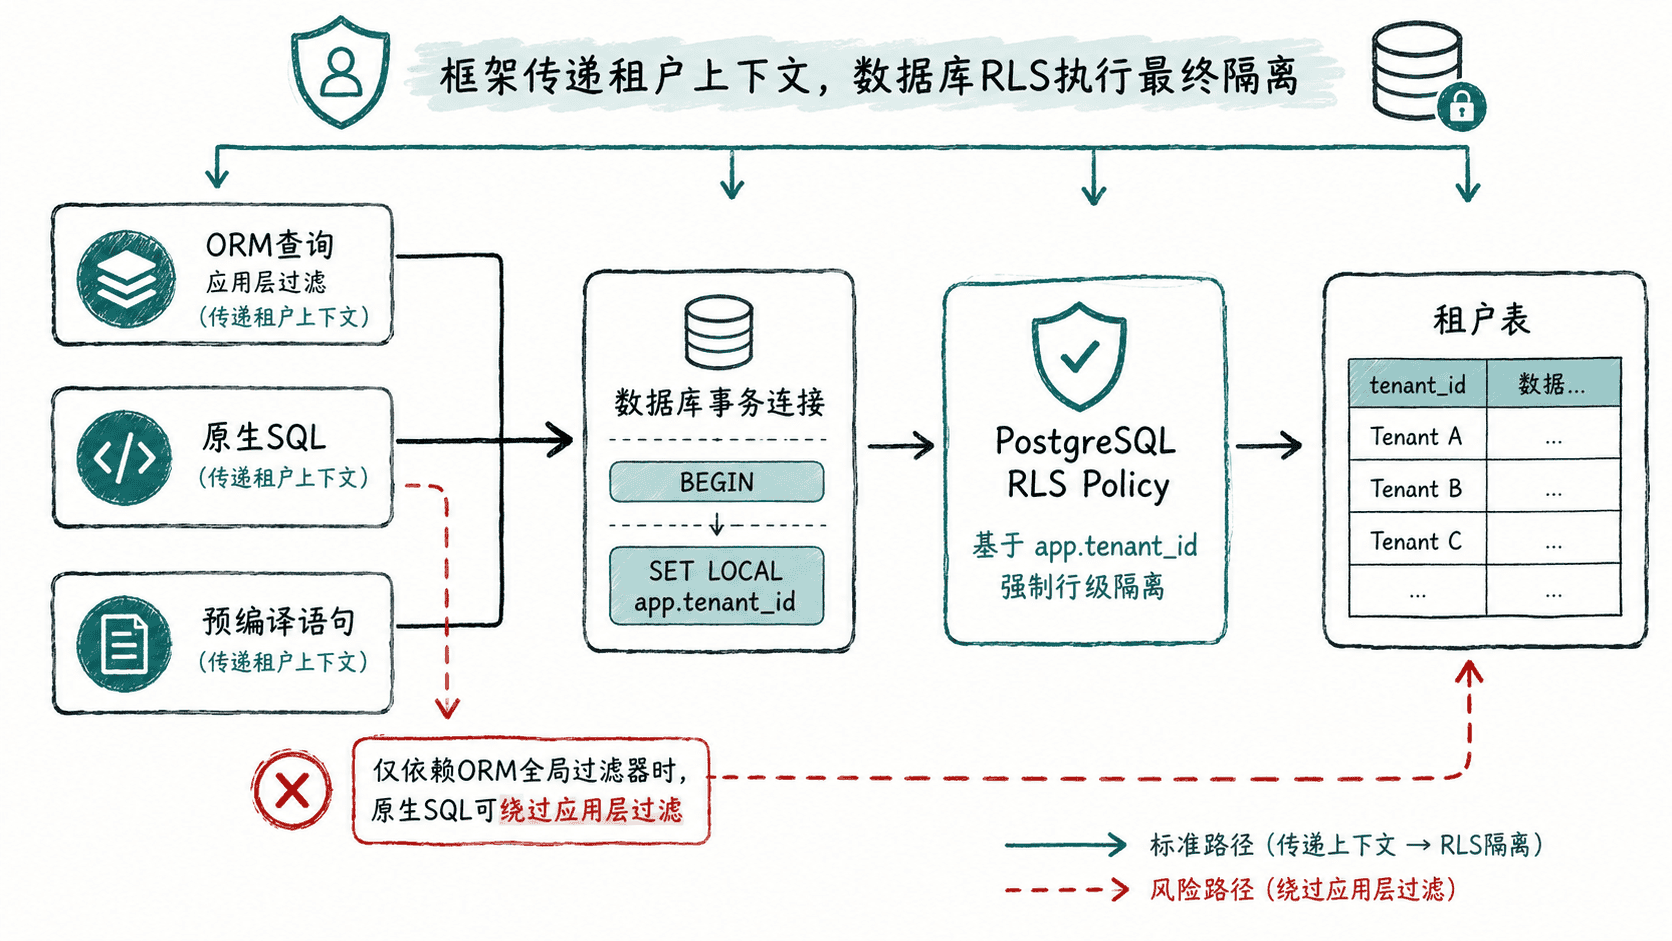
ORM、原生 SQL 和预编译语句只是不同的访问入口,真正的数据隔离边界仍应落在 PostgreSQL RLS。只要它们使用同一事务中的租户上下文和受限数据库角色,访问方式可以不同;反过来,任何框架过滤器或钩子都不能替代数据库侧策略。
学习目标
- 验证 ORM、原生 SQL 与预编译语句在同一租户上下文下得到一致结果
- 理解预编译语句复用执行计划时,RLS 仍需在执行时依据当前会话上下文生效
- 把 ORM 钩子定位为上下文注入与防误用机制,而不是最终隔离边界
让所有访问路径汇聚到同一个 RLS 边界
ORM 往往会自动生成 SQL,业务代码还可能夹杂原生 SQL,驱动又可能把热点语句转成服务器端预编译。如果租户隔离只写在 ORM 的全局过滤器里,原生 SQL、批处理任务或另一个数据访问库就可能绕过它。
更稳妥的模型是:应用在事务开始后设置 SET LOCAL app.tenant_id,ORM、原生 SQL 和预编译访问都使用这条事务连接,最终由 PostgreSQL 对目标表执行同一套 RLS policy。这样框架负责“传上下文”,数据库负责“做隔离”。
验证预编译语句不会固化某个租户
下面的脚本先建立一张受 RLS 保护的表,再只 PREPARE 一次查询,并在两个不同事务中切换租户上下文执行同一个 prepared statement。请使用可创建表的非超级用户连接执行,避免超级用户绕过 RLS 影响验证。
DROP TABLE IF EXISTS tenant_document;

CREATE TABLE tenant_document (
    tenant_id text NOT NULL,
    document_id bigint NOT NULL,
    title text NOT NULL,
    PRIMARY KEY (tenant_id, document_id)
);

INSERT INTO tenant_document VALUES
    ('tenant_a', 1, 'A document'),
    ('tenant_b', 2, 'B document');

ALTER TABLE tenant_document ENABLE ROW LEVEL SECURITY;
ALTER TABLE tenant_document FORCE ROW LEVEL SECURITY;

CREATE POLICY tenant_document_isolation ON tenant_document
USING (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')
);

PREPARE list_documents AS
SELECT document_id, title
FROM tenant_document
ORDER BY document_id;

BEGIN;
SET LOCAL app.tenant_id = 'tenant_a';
EXECUTE list_documents;
COMMIT;

BEGIN;
SET LOCAL app.tenant_id = 'tenant_b';
EXECUTE list_documents;
COMMIT;

DEALLOCATE list_documents;
预期结果是同一个预编译语句在两个事务中分别只返回当前租户的数据。prepared statement 可以复用,但租户上下文不能复用。
 document_id |   title
-------------+------------
           1 | A document

 document_id |   title
-------------+------------
           2 | B document
这项测试关注的是结果隔离,而不是强制 PostgreSQL 每次生成不同执行计划。应用不应通过把租户 ID 拼进 SQL 文本来“避免计划复用”,也不应假设某次执行时的租户值会安全地永久绑定到 prepared statement。若把 current_setting 包进自定义租户函数,该函数也不要错误声明为 IMMUTABLE;读取会话状态的函数应按实际语义选择 STABLE 等合适波动级别。
在 ORM 事务里注入租户上下文
以 SQLAlchemy 2.x 风格为例,租户上下文应在事务开始后写入当前连接。下面是片段示例,依赖已经创建好的 engine、映射类 Document,以及数据库中的 RLS policy。
from sqlalchemy import select, text
from sqlalchemy.orm import Session

def list_documents(engine, tenant_id, Document):
    with Session(engine) as session:
        with session.begin():
            # ORM 与原生 SQL 共用同一事务级租户上下文。
            session.execute(
                text("SET LOCAL app.tenant_id = :tenant_id"),
                {"tenant_id": tenant_id},
            )

            orm_rows = session.execute(
                select(Document.document_id, Document.title)
                .order_by(Document.document_id)
            ).all()

            native_rows = session.execute(
                text(
                    "SELECT document_id, title "
                    "FROM tenant_document ORDER BY document_id"
                )
            ).all()

            return orm_rows, native_rows
这里的关键不是 SQLAlchemy 自动替你隔离租户,而是 ORM 查询和原生 SQL 都复用了同一条事务连接,因此都受到数据库 RLS 约束。验证时应对同一个 tenant_id 比较两种访问方式的主键集合,两者应完全一致;再切换租户重复测试,不能出现前一个租户的主键。
不让框架能力成为绕过条件
生产数据库角色应当是普通应用角色:不要授予 BYPASSRLS,也不要让应用依赖超级用户连接。若受保护表由应用角色拥有,应评估 FORCE ROW LEVEL SECURITY,否则表所有者默认可以绕过 RLS。
ORM 的全局查询过滤器可以保留,它能减少误写 SQL 并提前缩小结果集,但它属于纵深防御。真正的验收应从数据库视角完成:同一事务中分别执行 ORM 查询、原生 SQL 和 prepared statement,三者只能看到当前租户;未设置租户上下文时,应返回空集或按你的策略明确拒绝,而不是退化成“查看全部”。
如果前面还有 PgBouncer 等事务级连接池,也不要假设会话级 prepared statement 一定绑定同一个后端连接。此时应使用驱动和连接池明确支持的预编译模式,但 RLS 的原则不变:租户上下文与业务 SQL 必须位于同一个数据库事务,最终隔离由 PostgreSQL 策略执行。