
PostgreSQL / 系统课时
把租户上下文绑定到事务边界
把租户上下文绑定到事务边界
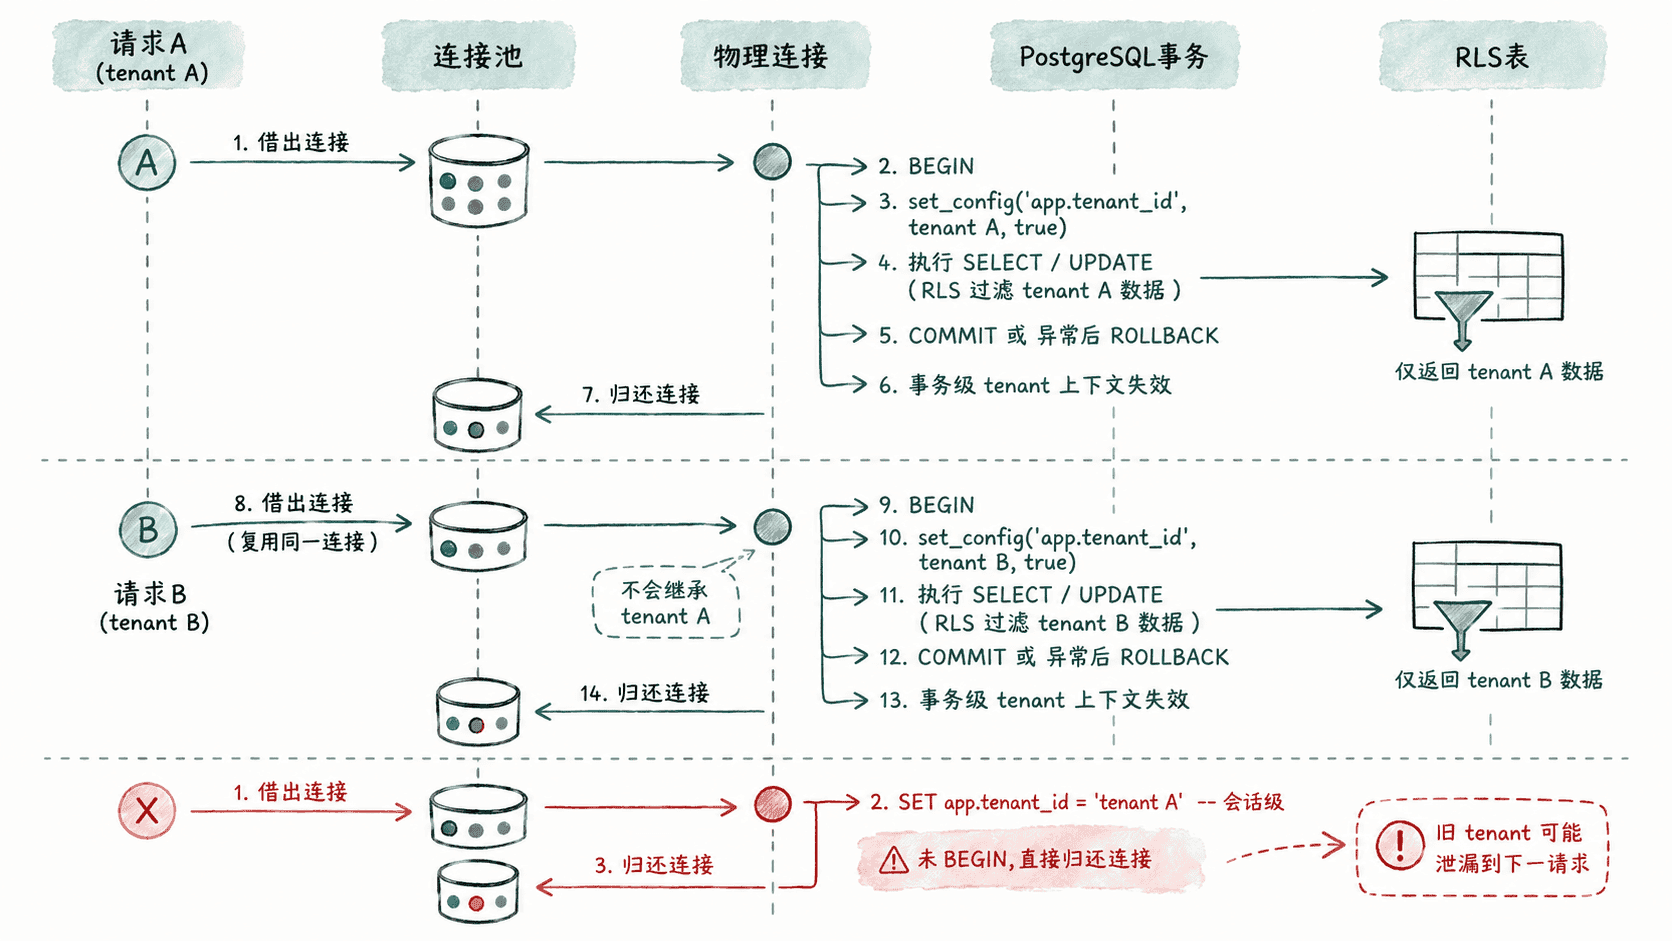
连接池会反复复用同一条数据库会话,因此把 tenant_id 设置成会话级状态会留下串租户风险。更稳妥的做法是:借出连接后先开启事务,用事务级配置写入租户上下文,再完成本次全部读写,最后提交或回滚。事务结束时上下文随数据库事务一起失效。
学习目标
- 使用事务级配置向 PostgreSQL 注入当前租户标识
- 保证租户读取、写入、提交或回滚始终使用同一物理连接
- 处理异常、重试和连接归还时的上下文清理问题
事务级上下文为什么适合连接池
SET LOCAL,或等价的 set_config(name, value, true),只在当前事务内生效。事务 COMMIT 或 ROLLBACK 后,这个局部值会撤销,因此连接被归还到池中时不会继续携带本次请求设置的租户值。应用使用参数绑定时,set_config 比拼接 SET LOCAL app.tenant_id = '...' 更方便。
危险模式是先执行会话级 SET app.tenant_id = ...,再依赖业务代码最后手工 RESET。只要某条异常路径漏掉清理,下一次借到同一连接的请求就可能继承旧租户值。事务级状态把清理责任交给 PostgreSQL 的事务生命周期,故障面更小。
数据库侧让缺失上下文默认拒绝
RLS 策略应同时约束可见行和可写入行。下面的表达式用事务中的 app.tenant_id 与数据行的 tenant_id 比较;上下文不存在或为空时,表达式得到 NULL,不会放行任何行。策略 DDL 是片段示例,假设 app.invoice 已存在且包含 tenant_id uuid NOT NULL。
ALTER TABLE app.invoice ENABLE ROW LEVEL SECURITY;

CREATE POLICY invoice_tenant_scope ON app.invoice
USING (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::uuid
)
WITH CHECK (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::uuid
);
预期结果:
ALTER TABLE
CREATE POLICY
再用一条干净连接验证事务级上下文的生命周期:
BEGIN;
SELECT set_config(
    'app.tenant_id',
    '11111111-1111-1111-1111-111111111111',
    true
);

SELECT current_setting('app.tenant_id') AS tenant_inside_tx;
COMMIT;

SELECT
    NULLIF(current_setting('app.tenant_id', true), '') IS NULL
    AS context_cleared_after_commit;
在一条没有遗留会话级 app.tenant_id 的连接上,预期输出为:
BEGIN
              set_config
--------------------------------------
 11111111-1111-1111-1111-111111111111
(1 row)

           tenant_inside_tx
--------------------------------------
 11111111-1111-1111-1111-111111111111
(1 row)

COMMIT
 context_cleared_after_commit
------------------------------
 t
(1 row)
如果最后一项得到 f,说明该会话还有更早设置的会话级值。不要在正常请求路径同时混用会话级 SET 与事务级配置;应先清理旧实现,再把租户状态统一收敛到事务内。
应用代码把上下文放进同一事务
下面是 Node.js pg 连接池的片段示例,依赖已经创建好的 Pool 和业务表。关键点不是具体框架,而是上下文、业务 SQL 和结束事务必须在同一个 client 上执行。
async function withTenantTransaction(pool, tenantId, work) {
  const client = await pool.connect();

  try {
    await client.query('BEGIN');

    // true 表示事务级设置;租户值使用参数绑定,不拼接进 SQL。
    await client.query(
      "SELECT set_config('app.tenant_id', $1, true)",
      [tenantId]
    );

    // 所有受 RLS 保护的读写都必须复用这个事务连接。
    const result = await work(client);

    await client.query('COMMIT');
    return result;
  } catch (error) {
    await client.query('ROLLBACK');
    throw error;
  } finally {
    client.release();
  }
}这段代码的生效行为是:work 只能在当前事务连接上执行租户 SQL;成功时 COMMIT 撤销事务级上下文,失败时 ROLLBACK 同样撤销它,之后连接才归还连接池。验证时可在 work 内查询 current_setting('app.tenant_id'),并确认其值等于本次请求的租户 ID。
失败、重试与连接归还
租户上下文要在 BEGIN 之后、第一条租户敏感 SQL 之前注入。不能先通过普通池查询执行一条 RLS SQL,再开始事务;也不能在事务回调里临时换用另一个池连接,否则 RLS 看到的上下文和业务 SQL 可能不在同一会话。
发生 SQL 异常时先回滚,再归还连接。若业务对死锁或序列化失败进行整笔事务重试,每次重试都要重新 BEGIN、重新注入同一个可信的 tenant_id,再重新执行读写,不能假设上一次事务的局部配置还存在。
租户 ID 还必须来自已经完成认证和授权的服务端上下文,而不是直接相信请求体中的任意字段。把可信租户身份、事务级数据库上下文、RLS 策略和连接池生命周期连成一条链,才能让连接复用保持高效的同时,不把租户隔离交给人工清理。