
PostgreSQL / 系统课时
建立最小角色与样例数据基线
建立最小角色与样例数据基线
本篇建立一套专门用于 RLS 验证的最小角色模型:对象所有者与应用运行权限分离,再创建两个租户登录账号和一组可辨认的数据。最终要得到一个明确的对照基线——未启用 RLS 时,普通表授权不会自动隔离租户行。
学习目标
- 区分表所有者、应用运行角色和租户登录角色的职责。
- 为两个租户准备可重复验证的样例数据。
- 验证角色继承、对象所有权与未启用 RLS 时的数据可见性。
设计最小角色边界
实验只保留三层职责:tenant_owner 拥有 schema 和表;app_runtime 汇总应用需要的 DML 权限;tenant_a、tenant_b 只负责登录并继承 app_runtime。这样后续测试 RLS 时,不会把“所有者绕过策略”和“普通应用访问”混在一起。
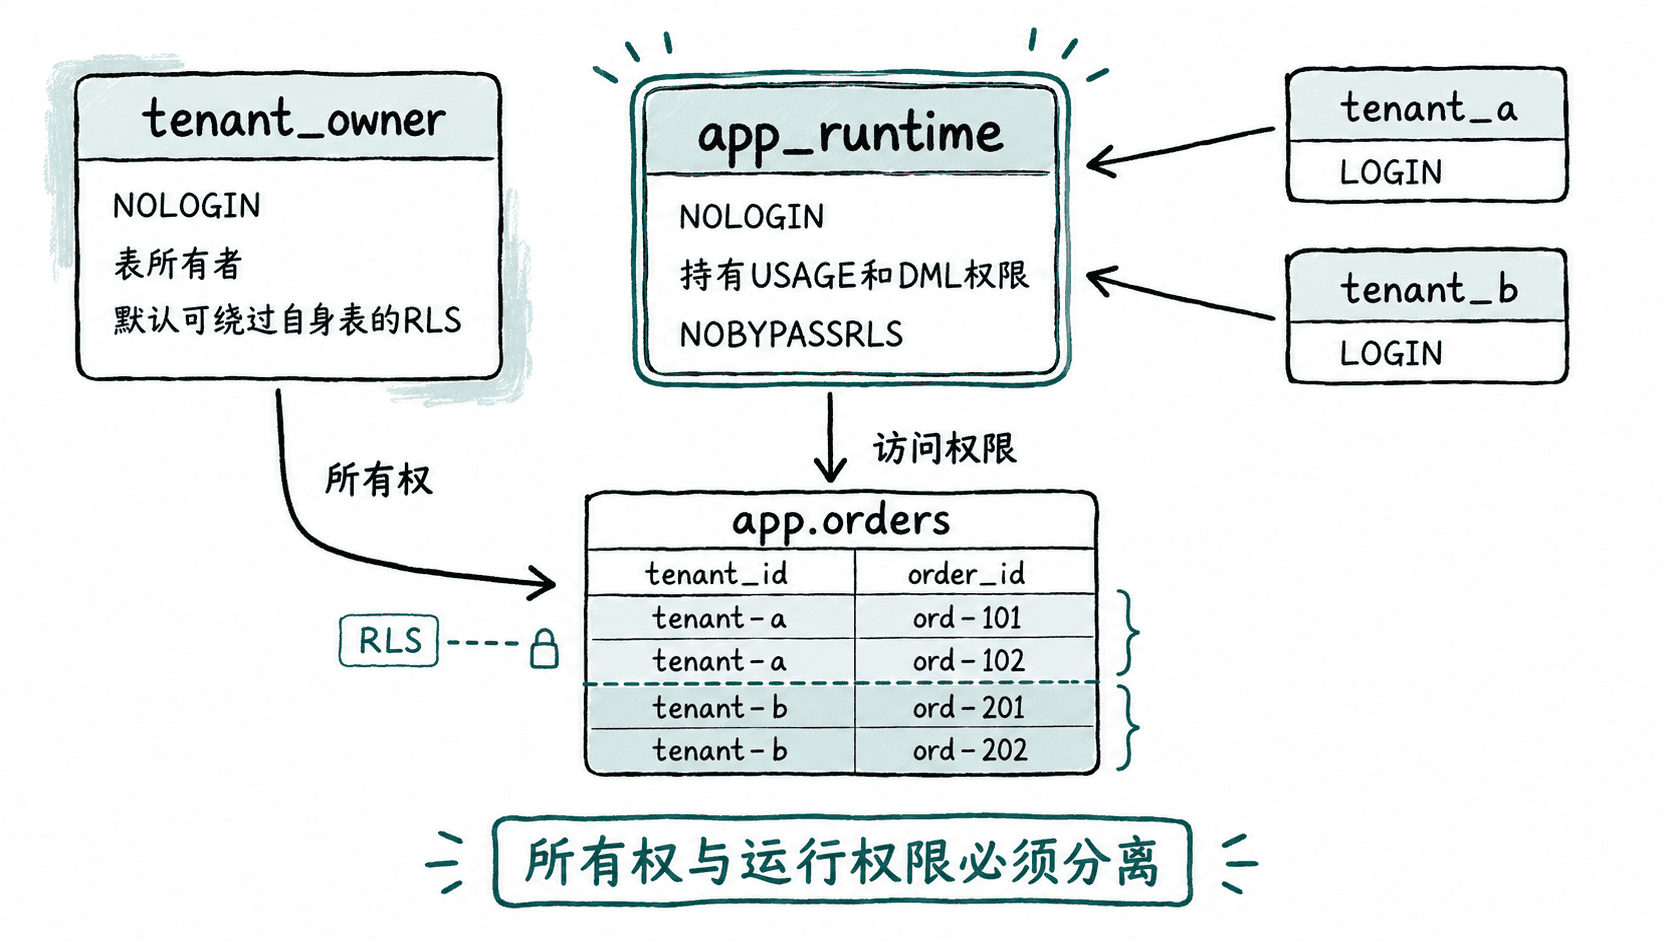
创建角色、表与两租户数据
以下脚本面向全新实验库 rls_lab。如果你的实例里已经存在同名角色或对象,请在隔离的实验实例中重建,不要直接对生产对象执行清理操作。
CREATE ROLE tenant_owner
  NOLOGIN NOSUPERUSER NOCREATEDB NOCREATEROLE NOREPLICATION NOBYPASSRLS;

CREATE ROLE app_runtime
  NOLOGIN NOSUPERUSER NOCREATEDB NOCREATEROLE NOREPLICATION NOBYPASSRLS;

CREATE ROLE tenant_a
  LOGIN INHERIT PASSWORD 'tenant-a-pass'
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOREPLICATION NOBYPASSRLS;

CREATE ROLE tenant_b
  LOGIN INHERIT PASSWORD 'tenant-b-pass'
  NOSUPERUSER NOCREATEDB NOCREATEROLE NOREPLICATION NOBYPASSRLS;

GRANT app_runtime TO tenant_a, tenant_b;

CREATE SCHEMA app AUTHORIZATION tenant_owner;

SET ROLE tenant_owner;
CREATE TABLE app.orders (
  order_id bigint PRIMARY KEY,
  tenant_id text NOT NULL,
  amount numeric(10,2) NOT NULL CHECK (amount >= 0),
  status text NOT NULL CHECK (status IN ('NEW', 'PAID'))
);

INSERT INTO app.orders (order_id, tenant_id, amount, status) VALUES
  (1001, 'tenant-a', 120.00, 'NEW'),
  (1002, 'tenant-a', 80.00, 'PAID'),
  (2001, 'tenant-b', 60.00, 'NEW'),
  (2002, 'tenant-b', 240.00, 'PAID');
RESET ROLE;

GRANT USAGE ON SCHEMA app TO app_runtime;
GRANT SELECT, INSERT, UPDATE, DELETE ON app.orders TO app_runtime;
预期输出
CREATE ROLE
CREATE ROLE
CREATE ROLE
CREATE ROLE
GRANT ROLE
CREATE SCHEMA
SET
CREATE TABLE
INSERT 0 4
RESET
GRANT
GRANT
这段 SQL 刻意没有执行 ALTER TABLE ... ENABLE ROW LEVEL SECURITY。因此它只建立权限与数据基线,不提前把策略行为混入验证。
核对角色关系与对象所有者
以管理员身份执行查询,确认两个租户账号确实继承运行角色,同时业务表仍由独立所有者持有。
SELECT r.rolname AS login_role,
       pg_has_role(r.oid, 'app_runtime', 'MEMBER') AS member_of_runtime
FROM pg_roles AS r
WHERE r.rolname IN ('tenant_a', 'tenant_b')
ORDER BY r.rolname;

SELECT tableowner
FROM pg_tables
WHERE schemaname = 'app'
  AND tablename = 'orders';
预期输出
 login_role | member_of_runtime
------------+-------------------
 tenant_a   | t
 tenant_b   | t
(2 rows)

 tableowner
--------------
 tenant_owner
(1 row)
如果表所有者显示成 tenant_a、tenant_b 或 app_runtime,先修正所有权再继续 RLS 实验。应用角色与表所有者重合,会让后续策略测试失去代表性。
建立未启用 RLS 的对照结果
切换到 tenant_a 后查询各租户行数。因为当前只有普通 GRANT,没有 RLS,tenant_a 会看到两个租户的数据。这不是漏洞复现,而是后续启用策略时必须保留的对照组。
SET ROLE tenant_a;

SELECT tenant_id, count(*) AS rows
FROM app.orders
GROUP BY tenant_id
ORDER BY tenant_id;

RESET ROLE;
预期输出
 tenant_id | rows
-----------+------
 tenant-a  |    2
 tenant-b  |    2
(2 rows)这套基线的验收标准很简单:所有者与运行角色分离、两个租户账号继承相同应用权限、样例数据包含两个租户,并且启用 RLS 之前任一租户账号都能看到全部已授权行。后续策略实验只要改变最后一个条件,就能精确观察 RLS 是否生效。