
PostgreSQL / 系统课时
安全使用视图与 security_invoker
安全使用视图与 security_invoker
视图会在调用者与底层表之间增加一层权限语义:默认视图访问底层关系时使用视图所有者的权限,并按视图所有者确定底层 RLS 的适用策略。对于多租户系统,这可能让一个看似普通的查询入口改变隔离结果。本篇用 security_invoker 把底层权限和 RLS 语义重新交还给调用者。
学习目标
- 区分普通视图与
security_invoker视图访问底层表时使用的身份语义 - 用 SQL 验证普通视图可能绕过底层 RLS,而调用者视图保持租户过滤
- 判断
security_invoker、security_barrier与CHECK OPTION各自解决的问题
视图会改变底层权限检查身份
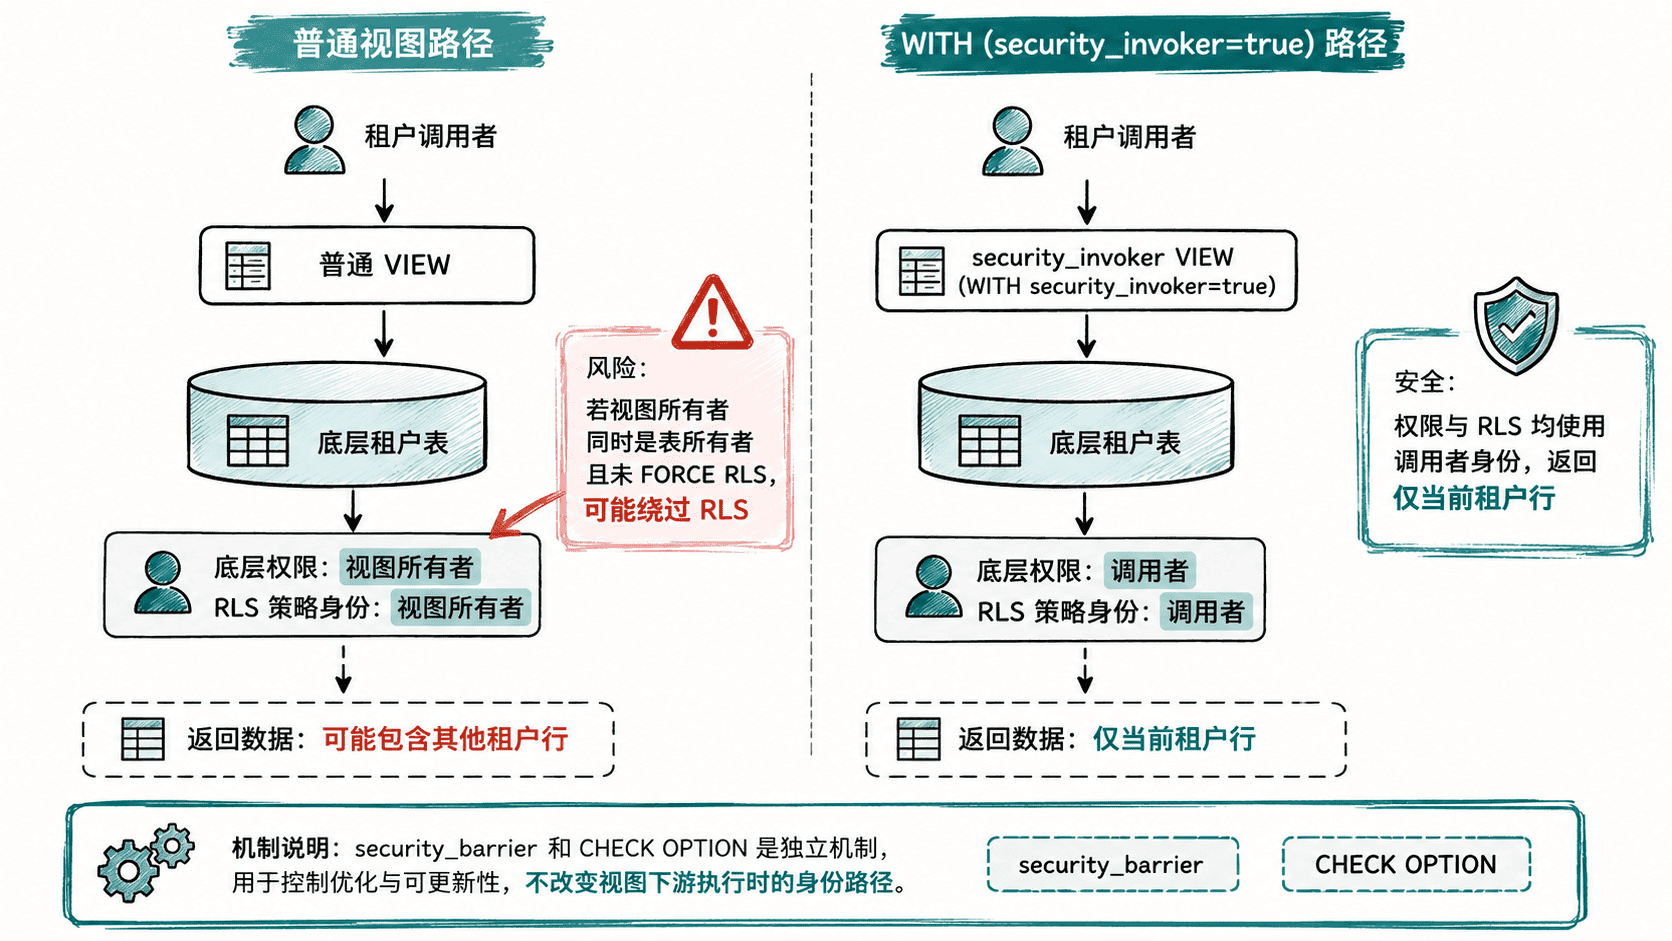
普通视图默认使用视图所有者的权限访问底层关系。若底层表启用了 RLS,适用的策略身份也默认按视图所有者决定。一个常见风险是:视图恰好由底层表所有者创建,而表又没有启用 FORCE;此时 owner 本身能够绕过 RLS,调用者通过该视图就可能看到超出租户边界的行。
PostgreSQL 15 及以上可在视图上设置 security_invoker = true。这样访问底层关系时改用调用者的权限与 RLS 语义,效果更接近调用者直接查询底层表;相应地,调用者除了需要视图权限,也必须拥有底层关系所需的权限。
用同一查询比较两种视图
下面示例需在 PostgreSQL 15 或更高版本的隔离数据库中,由具备创建角色并可切换角色权限的管理员执行。底层表开启 RLS,但故意不启用 FORCE,用来直接暴露普通视图所有者绕过 RLS 的风险。
DROP SCHEMA IF EXISTS rls_view_demo CASCADE;
DROP ROLE IF EXISTS rls_view_runtime;
DROP ROLE IF EXISTS rls_view_owner;

CREATE ROLE rls_view_owner NOLOGIN;
CREATE ROLE rls_view_runtime NOLOGIN;
GRANT rls_view_owner TO CURRENT_USER;
GRANT rls_view_runtime TO CURRENT_USER;

CREATE SCHEMA rls_view_demo AUTHORIZATION rls_view_owner;

SET ROLE rls_view_owner;

CREATE TABLE rls_view_demo.documents (
    id bigint PRIMARY KEY,
    tenant_id text NOT NULL,
    body text NOT NULL
);

INSERT INTO rls_view_demo.documents VALUES
    (1, 't1', 'tenant-1 document'),
    (2, 't2', 'tenant-2 document');

ALTER TABLE rls_view_demo.documents ENABLE ROW LEVEL SECURITY;

CREATE POLICY tenant_documents ON rls_view_demo.documents
    USING (tenant_id = current_setting('app.tenant_id', true));

CREATE VIEW rls_view_demo.documents_default AS
SELECT id, tenant_id, body
FROM rls_view_demo.documents;

CREATE VIEW rls_view_demo.documents_invoker
WITH (security_invoker = true) AS
SELECT id, tenant_id, body
FROM rls_view_demo.documents;

GRANT USAGE ON SCHEMA rls_view_demo TO rls_view_runtime;
GRANT SELECT ON rls_view_demo.documents TO rls_view_runtime;
GRANT SELECT ON rls_view_demo.documents_default,
                rls_view_demo.documents_invoker
TO rls_view_runtime;

RESET ROLE;
SET ROLE rls_view_runtime;
SET app.tenant_id = 't1';

SELECT 'default_view' AS source,
       array_agg(tenant_id ORDER BY tenant_id) AS visible_tenants
FROM rls_view_demo.documents_default;

SELECT 'invoker_view' AS source,
       array_agg(tenant_id ORDER BY tenant_id) AS visible_tenants
FROM rls_view_demo.documents_invoker;

RESET ROLE;
预期输出
    source     | visible_tenants
---------------+-----------------
 default_view  | {t1,t2}

    source    | visible_tenants
--------------+-----------------
 invoker_view | {t1}
这里的普通视图由底层表所有者创建,而表未 FORCE,因此默认视图路径使用 owner 的 RLS 身份并绕过过滤;security_invoker 视图则以运行期调用者访问底层表,所以策略只允许 t1。实际 psql 的空格排版可能不同,但可见租户集合应与上面一致。
不要把三种安全选项混为一谈
security_invoker 解决的是底层关系由谁的权限与 RLS 语义访问。security_barrier 主要限制优化器将潜在泄漏性的谓词提前穿过视图边界,它不能把视图所有者语义改成调用者语义。WITH CHECK OPTION 则约束可更新视图的写入结果仍满足视图自身条件,也不等价于 RLS。
还有一个容易误判的细节:普通视图不是 SECURITY DEFINER 函数。即使视图没有启用 security_invoker,视图定义中直接使用的 CURRENT_USER 仍表示实际调用者;不要根据这个值推断底层表究竟用谁的权限做了检查。
生产中的组合方式
面向租户的查询视图,如果目标是“调用者通过视图与直接访问底层表保持同一租户语义”,优先使用 security_invoker,同时显式授予调用者必要的底层表权限,并继续依靠 RLS 做行过滤。若不希望业务角色拥有底层表权限,则需要重新设计 API 边界,而不是把普通视图误当成天然安全的租户隔离层。
同时,对多租户底层表启用 FORCE 可以进一步防止表所有者路径无意绕过 RLS;但它与 security_invoker 解决的不是同一个问题。上线检查应同时覆盖表所有者、视图所有者、调用者以及这些角色是否带有 BYPASSRLS,否则任何一层特权都可能改变最终可见行。