
PostgreSQL / 系统课时
选择多租户数据隔离模型
选择多租户数据隔离模型
这节课要解决的不是“哪种模型最先进”,而是把隔离强度、运维成本和扩展方式放到同一张决策图里。你将知道何时用共享表配合 RLS,何时应升级到独立 Schema 或独立数据库。
学习目标
- 区分共享表、独立 Schema、独立数据库的隔离边界
- 判断 PostgreSQL RLS 能覆盖的风险和天然覆盖不到的风险
- 根据租户规模、合规要求和运维能力选择起点
三种模型隔离的对象不同
共享表模型把多个租户的数据放在同一张表,通过 tenant_id 区分记录。它的优势是结构统一、迁移简单、连接池利用率高,代价是每个数据库会话都必须始终带着正确的租户上下文。RLS 最适合在这一层充当数据库侧的最后一道行级过滤。
独立 Schema 把每个租户的表放到不同命名空间,减少同表混杂,但 Schema 仍共享同一个数据库实例、连接、扩展和部分运维面。它适合租户数量有限、需要对象级隔离或租户定制 DDL 的场景,却会明显放大迁移和对象管理成本。
独立数据库把租户拆到不同数据库,进一步还可以拆到不同实例。同一 PostgreSQL 集群内的独立数据库能强化连接、对象、权限和备份边界,但仍共享集群级故障与资源;只有继续隔离到独立实例,才会获得更强的故障和资源边界。代价是连接管理、升级、监控和迁移成本上升。
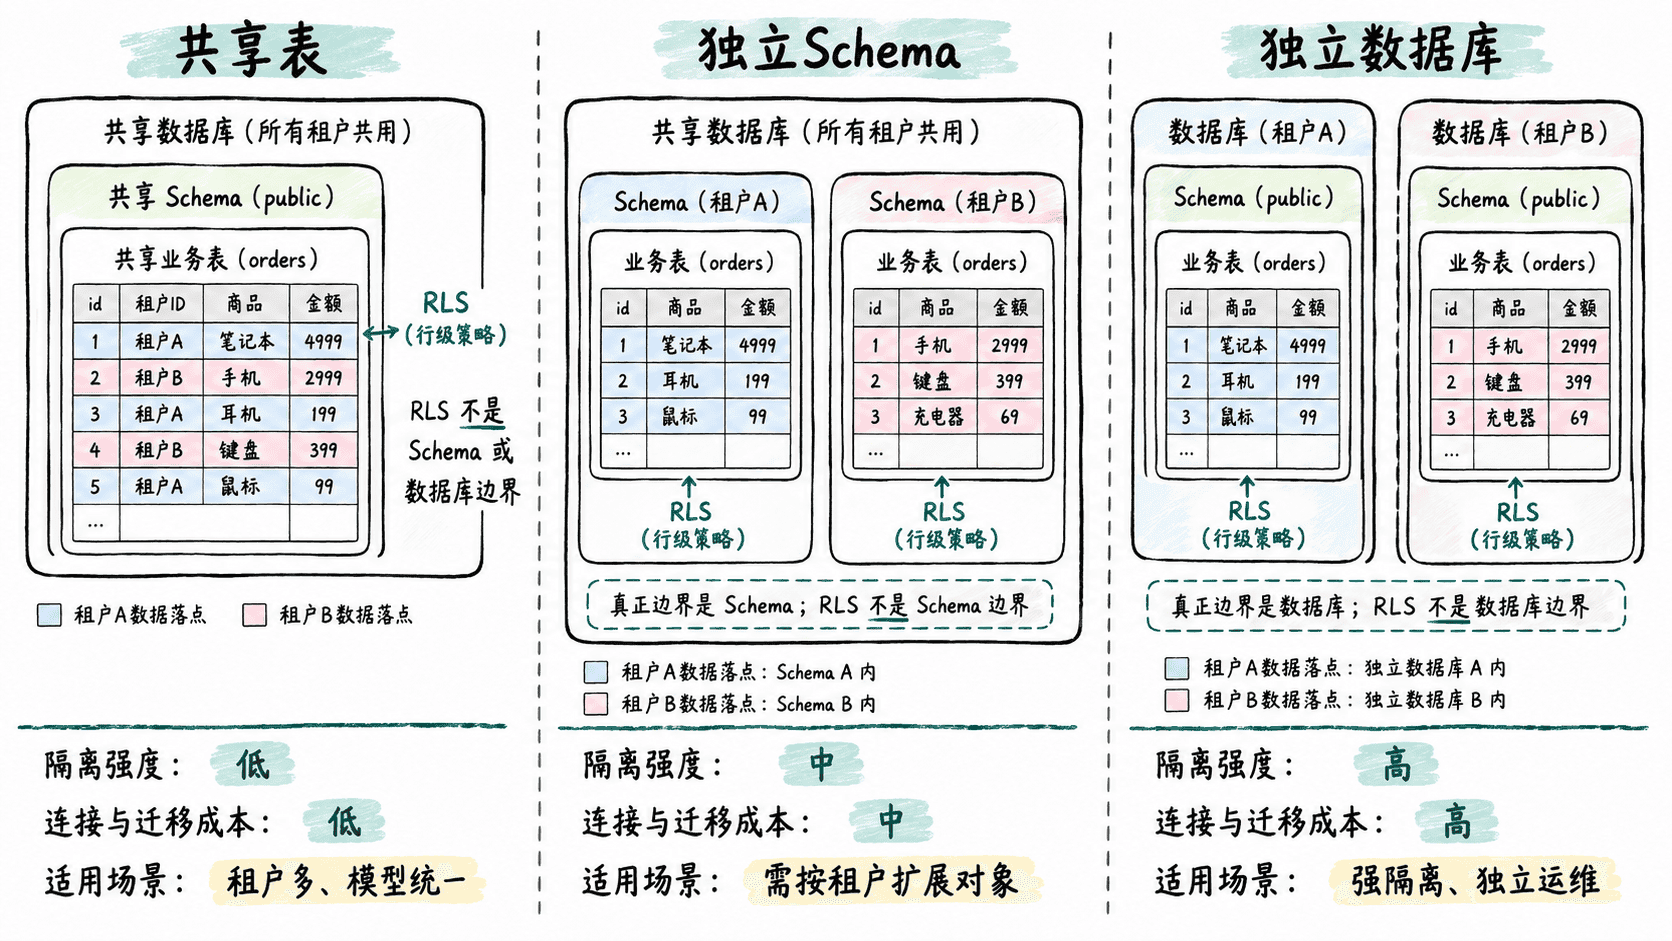
RLS 只解决行访问控制
RLS 不是新的多租户存储模型,而是 PostgreSQL 表上的访问控制机制。启用后,普通角色访问受保护表时,会额外受到策略的 USING 和 WITH CHECK 条件约束,因此它可以把“只能读写当前租户的行”固化到数据库。
下面的最小示例展示共享表模型中 RLS 所处的位置:
CREATE TABLE invoices (
    id bigint GENERATED ALWAYS AS IDENTITY PRIMARY KEY,
    tenant_id uuid NOT NULL,
    amount numeric(12, 2) NOT NULL
);

ALTER TABLE invoices ENABLE ROW LEVEL SECURITY;

CREATE POLICY tenant_isolation ON invoices
USING (tenant_id = current_setting('app.tenant_id')::uuid)
WITH CHECK (tenant_id = current_setting('app.tenant_id')::uuid);
预期输出:
CREATE TABLE
ALTER TABLE
CREATE POLICY
这里的策略只能约束通过 PostgreSQL 权限系统访问 invoices 的 SQL。它不能替你隔离 CPU、内存、I/O、连接数,也不能阻止超级用户、具有 BYPASSRLS 属性的角色绕过策略;表所有者默认也通常绕过 RLS,除非对表启用 FORCE ROW LEVEL SECURITY。
用需求决定边界而不是反过来
如果大多数租户共享相同表结构、租户数量多、需要高效连接池与统一迁移,优先考虑共享表 + tenant_id + RLS。这时要把租户上下文注入、连接池复用和策略测试当成核心工程问题。
如果租户需要独立对象、扩展或少量结构定制,而且租户数量可控,可以考虑独立 Schema。若需求已经涉及独立备份恢复、独立管理员、强资源隔离或法规要求的更硬边界,应直接评估独立数据库或独立实例,而不是试图让 RLS 承担它做不到的职责。
一个实用判断是:RLS 解决的是“同一个数据库对象内,哪些行对当前角色可见和可写”;一旦问题变成“谁能管理数据库对象、谁能备份整个库、谁能消耗多少资源、故障是否会互相影响”,就已经超出了 RLS 的边界。