
PostgreSQL / 系统课时
建立 RLS 威胁模型与信任边界
建立 RLS 威胁模型与信任边界
RLS 是否有效,取决于谁在发 SQL、用什么数据库角色连接,以及哪些身份天然能够绕过策略。这节课把租户用户、应用服务、运维账号和数据库管理员放进同一威胁模型,明确真正要防的跨租户访问。
学习目标
- 划分终端租户、应用服务、运维与数据库管理员的信任边界
- 识别会绕过 RLS 的高权限角色与对象所有权风险
- 把“需要防住的攻击”转成可验证的数据库角色约束
先定义要防谁
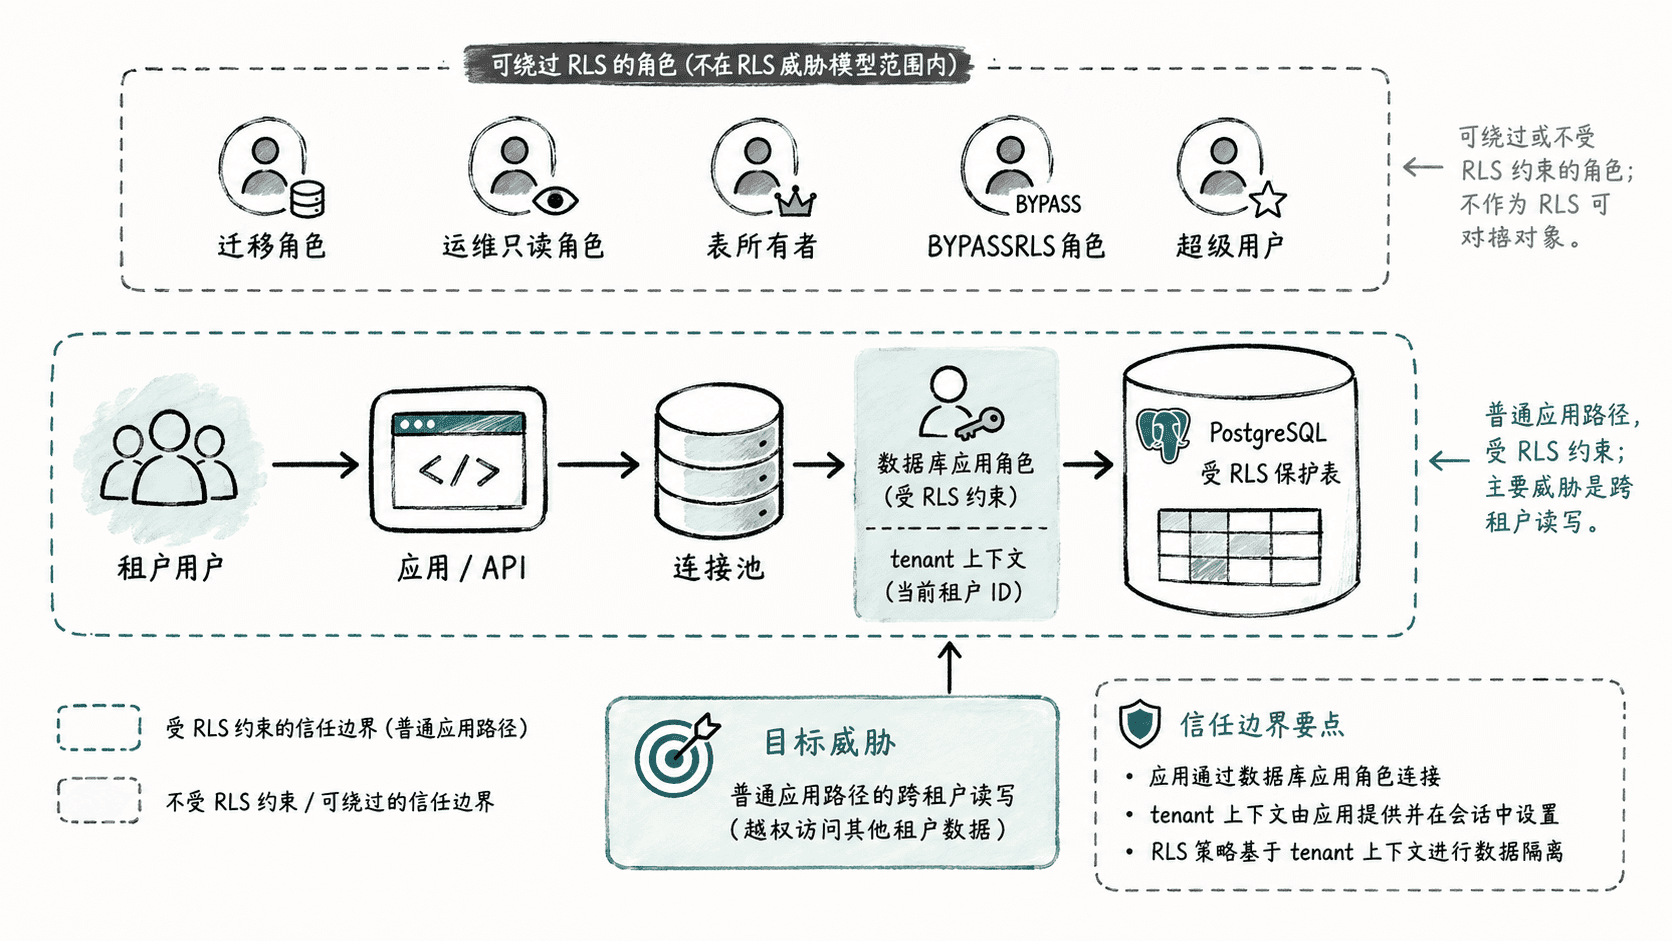
典型 SaaS 请求链路中,终端租户用户不会直接连接 PostgreSQL,而是通过应用服务访问数据。真正提交 SQL 的身份通常是连接池使用的数据库角色,因此 RLS 判断的是数据库会话身份与会话上下文,不是 HTTP 用户名本身。
需要重点防住的通常有三类问题:应用代码遗漏租户过滤条件、租户输入被错误绑定到另一个租户、以及普通应用角色尝试显式读取或写入其他租户的行。RLS 很适合把这三类风险拦在数据库层。
把数据库角色分层
生产环境至少应把“运行应用”和“管理数据库”拆成不同角色。应用角色需要业务表的最小权限,但不应是超级用户、不应拥有 BYPASSRLS,也不应拥有受保护业务表。迁移角色可以拥有 DDL 能力和对象所有权,但只在受控发布流程中使用。
下面用目录视图检查三个示例角色的关键属性:
CREATE ROLE tenant_app NOLOGIN NOSUPERUSER NOBYPASSRLS;
CREATE ROLE ops_reader NOLOGIN NOSUPERUSER NOBYPASSRLS;
CREATE ROLE platform_admin NOLOGIN SUPERUSER;

SELECT
    rolname,
    rolsuper,
    rolbypassrls,
    (rolsuper OR rolbypassrls) AS explicit_rls_bypass
FROM pg_roles
WHERE rolname IN ('tenant_app', 'ops_reader', 'platform_admin')
ORDER BY rolname;
预期输出:
CREATE ROLE
CREATE ROLE
CREATE ROLE
     rolname      | rolsuper | rolbypassrls | explicit_rls_bypass
------------------+----------+--------------+---------------------
 ops_reader       | f        | f            | f
 platform_admin   | t        | f            | t
 tenant_app       | f        | f            | f
(3 rows)
这里的 explicit_rls_bypass 只检查超级用户和 BYPASSRLS 属性。表所有者默认也可以绕过自己表上的 RLS,所以还必须单独检查对象所有权;如果应用角色就是表所有者,角色属性看起来“安全”仍不够。
区分普通运维与特权运维
“运维账号”不应该天然等于超级用户。日常排障常只需要查看连接、锁、统计和经过授权的业务数据,可以创建受限只读角色,并让它继续受 RLS 约束。只有执行恢复、扩展管理、紧急 DDL 等确实需要高权限的操作,才切换到受审计的特权身份。
同样,数据库迁移工具应使用专门的迁移身份,而不是复用应用连接凭据。这样即使迁移角色拥有表,也不会把所有正常业务流量带到 RLS 之外。
把威胁模型写成可验收规则
一套可执行的 RLS 信任边界,至少应满足这些条件:
- 租户终端用户不能直接获得数据库凭据
- 应用运行角色不是超级用户、没有
BYPASSRLS、不拥有受保护业务表 - 租户身份来自服务器端认证结果,而不是直接相信客户端提交的
tenant_id - 迁移、数据库管理和应用运行使用不同凭据,并由不同流程调用
- 测试必须覆盖“伪造其他租户 ID 后读取”和“伪造其他租户 ID 后写入”两条越权路径
RLS 的安全目标因此可以明确成一句话:即使普通应用 SQL 写错或带入了恶意租户标识,只要请求仍运行在受限应用角色下,数据库也不能返回或接受其他租户的行。 对超级用户、对象所有者和主机级管理员的约束,则必须交给更高层的权限与审计体系。