
PostgreSQL / 系统课时
设计受控跨租户身份
设计受控跨租户身份
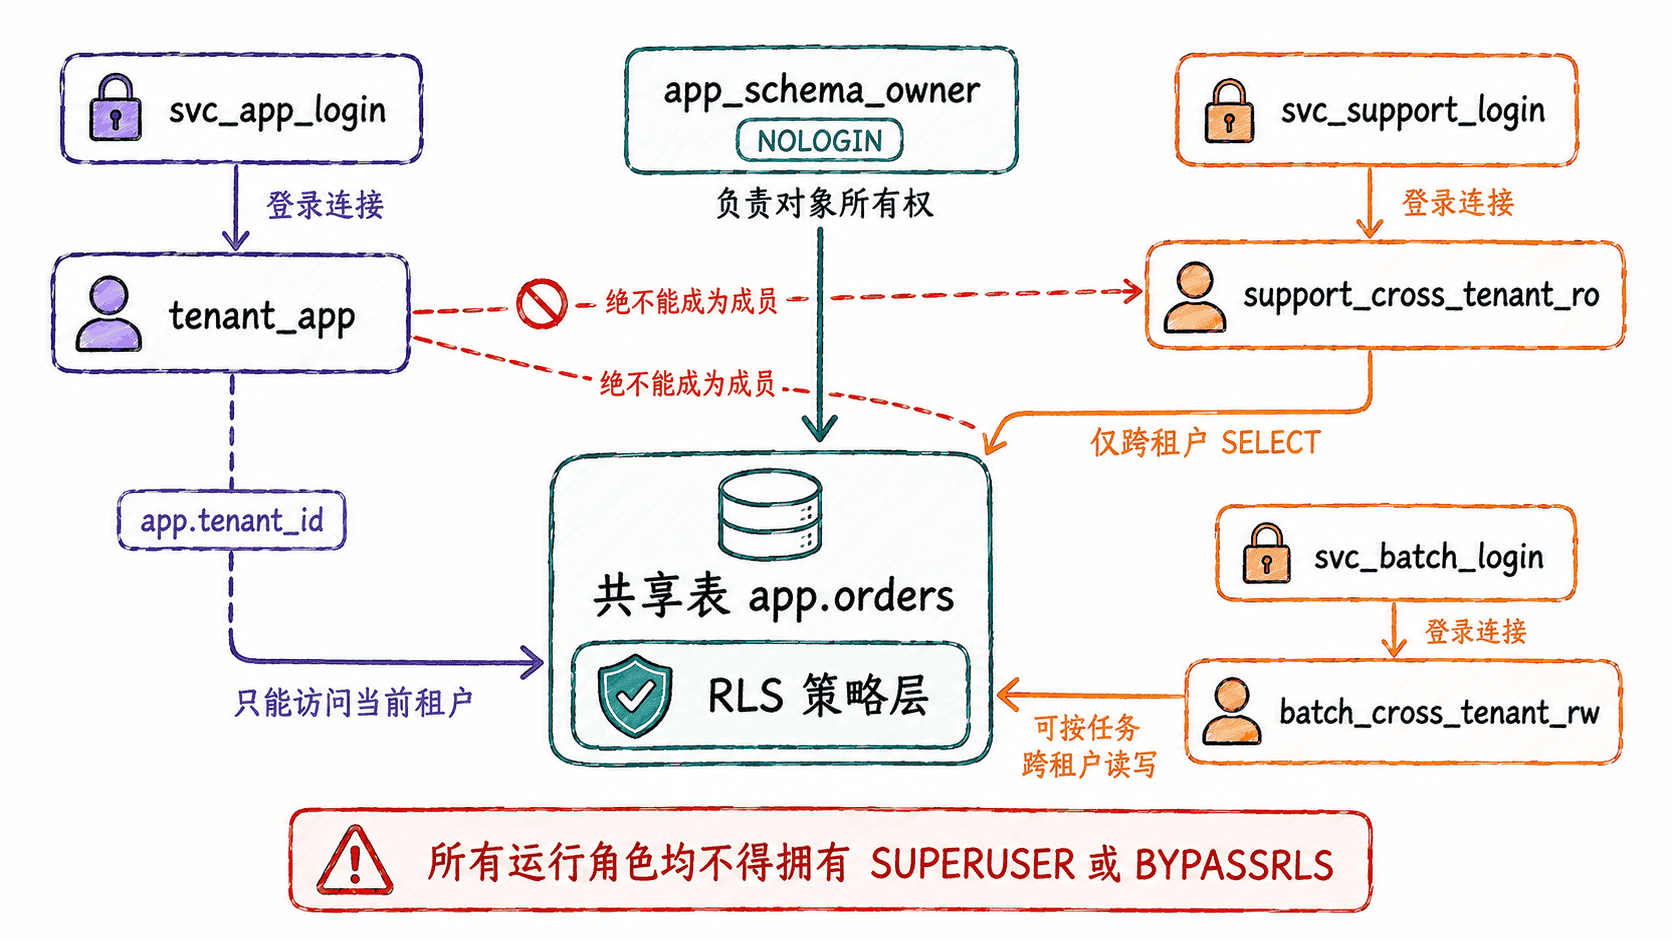
共享表启用 RLS 后,真正危险的往往不是策略表达式,而是“谁能绕过或扩大策略”。本篇把常规租户连接、客服只读、批处理读写和对象所有者拆成独立身份,让跨租户能力只出现在明确、可审计的入口中。
学习目标
- 区分租户内访问与跨租户访问应使用的数据库角色。
- 避免用
SUPERUSER、BYPASSRLS或表所有者作为常规业务连接。 - 用角色、授权和 RLS 策略共同限制客服、批处理等跨租户能力。
先把“跨租户”当成独立权限
常规请求只需要访问一个租户,因此应用连接应同时满足两层限制:表级 GRANT 允许执行必要命令,RLS 再把可见和可写行限制到当前 tenant_id。跨租户任务则不是“多传一个参数”,而是一种更高权限,应换成独立数据库身份。
最稳妥的边界是:常规应用角色绝不拥有任何跨租户角色成员关系。不要指望 NOINHERIT、应用代码约定或“平时不调用”来代替这条规则,因为 RLS 策略会结合角色成员关系判断适用对象,错误授权可能直接扩大可见范围。
为不同任务拆分角色
下面是迁移片段示例,假设 app.orders 已存在并包含 tenant_id。对象所有者使用不可登录角色,运行时再拆成租户读写、客服跨租户只读、批处理跨租户读写三种能力。请在测试数据库由具备建角色和改表权限的管理员执行。
CREATE ROLE app_schema_owner NOLOGIN;
CREATE ROLE tenant_app NOLOGIN;
CREATE ROLE support_cross_tenant_ro NOLOGIN;
CREATE ROLE batch_cross_tenant_rw NOLOGIN;

CREATE ROLE svc_app_login LOGIN;
CREATE ROLE svc_support_login LOGIN;
CREATE ROLE svc_batch_login LOGIN;

GRANT tenant_app TO svc_app_login;
GRANT support_cross_tenant_ro TO svc_support_login;
GRANT batch_cross_tenant_rw TO svc_batch_login;

ALTER TABLE app.orders OWNER TO app_schema_owner;

GRANT USAGE ON SCHEMA app
TO tenant_app, support_cross_tenant_ro, batch_cross_tenant_rw;

REVOKE ALL ON app.orders FROM PUBLIC;
GRANT SELECT, INSERT, UPDATE, DELETE ON app.orders TO tenant_app;
GRANT SELECT ON app.orders TO support_cross_tenant_ro;
GRANT SELECT, INSERT, UPDATE, DELETE ON app.orders TO batch_cross_tenant_rw;

ALTER TABLE app.orders ENABLE ROW LEVEL SECURITY;
ALTER TABLE app.orders FORCE ROW LEVEL SECURITY;

CREATE POLICY orders_tenant_rw ON app.orders
TO tenant_app
USING (
  tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::bigint
)
WITH CHECK (
  tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::bigint
);

CREATE POLICY orders_support_ro ON app.orders
FOR SELECT TO support_cross_tenant_ro
USING (true);

CREATE POLICY orders_batch_rw ON app.orders
FOR ALL TO batch_cross_tenant_rw
USING (true)
WITH CHECK (true);

SELECT rolname, rolsuper, rolbypassrls
FROM pg_roles
WHERE rolname IN (
  'svc_app_login',
  'svc_support_login',
  'svc_batch_login'
)
ORDER BY rolname;
预期输出:三个可登录运行角色都不应拥有超级用户或 RLS 绕过属性。
       rolname       | rolsuper | rolbypassrls
---------------------+----------+--------------
 svc_app_login       | f        | f
 svc_batch_login     | f        | f
 svc_support_login   | f        | f
实际角色显示顺序可能因查询排序规则不同而略有差异,但两个布尔值必须都是 f。登录密码或证书应由密钥系统、pg_hba.conf 或云数据库身份机制管理,不要把固定密码写进迁移 SQL。
跨租户入口也要缩小能力面
客服通常只需要查数据,因此只授予 SELECT,不要为了省事复用批处理角色。批处理若确实需要跨租户写入,也应限制到明确的表,并由独立任务账号连接;不要给它 BYPASSRLS,否则它会绕过目标数据库中的所有 RLS 表,权限范围远超单个业务表。
表所有者同样不适合作为应用连接。表所有者通常可以绕过 RLS,FORCE ROW LEVEL SECURITY 能让所有者在普通访问中也受策略约束,但它不能把 SUPERUSER 或 BYPASSRLS 变成安全身份。因此所有权、迁移权限与业务运行权限仍应分开。
让每次访问都能被追踪
跨租户能力上线前至少记录四类信息:数据库登录角色、业务操作者或任务 ID、访问原因、目标租户范围。数据库角色解决“能不能做”,业务审计解决“是谁因为什么做”。客服页面和批处理任务都应从独立连接池或独立凭据进入,避免误拿常规应用连接升级权限。
对于常规连接,租户上下文应在事务内设置,例如使用 SET LOCAL app.tenant_id = '101',事务结束后自动失效。连接池场景不要使用长期 SET 后再依赖人工清理,否则连接复用时可能把上一个请求的租户身份带给下一个请求。
最后的验收标准很简单:常规连接永远只有单租户能力;客服只能跨租户读;批处理只在指定表和指定任务中跨租户写;迁移或所有者身份不参与在线请求。这样即使某个入口泄露,影响面也被限制在它真正需要的权限内。