
PostgreSQL / 系统课时
加固 SECURITY DEFINER 函数
加固 SECURITY DEFINER 函数
SECURITY DEFINER 能让调用者临时借用函数所有者的数据库权限,因此既适合封装少量跨租户操作,也可能把 RLS 保护面直接打穿。本课把它收敛成一个窄能力入口:专用所有者、固定 search_path、显式对象名、最小数据权限和精确 EXECUTE 授权。
学习目标
- 解释
SECURITY DEFINER与 RLS、函数所有者权限之间的关系 - 用固定
search_path和显式限定对象名阻断名称劫持 - 把跨租户查询限制为最小列、最小动作和最小调用角色
先明确真正的提权边界
普通函数默认使用调用者权限;SECURITY DEFINER 则以函数所有者身份执行。RLS 最终看到的是这个执行身份,所以函数所有者若是超级用户、拥有 BYPASSRLS,或本身就是未启用 FORCE ROW LEVEL SECURITY 的表所有者,函数中的查询就可能绕过租户策略。
更稳妥的做法是让函数由专用 NOLOGIN NOBYPASSRLS 角色拥有,只授予它完成这一个函数所需的表级或列级权限。若确实要跨租户读取,也应通过专门的 RLS policy 明确放行这个受控角色,而不是依赖超级用户或 BYPASSRLS。
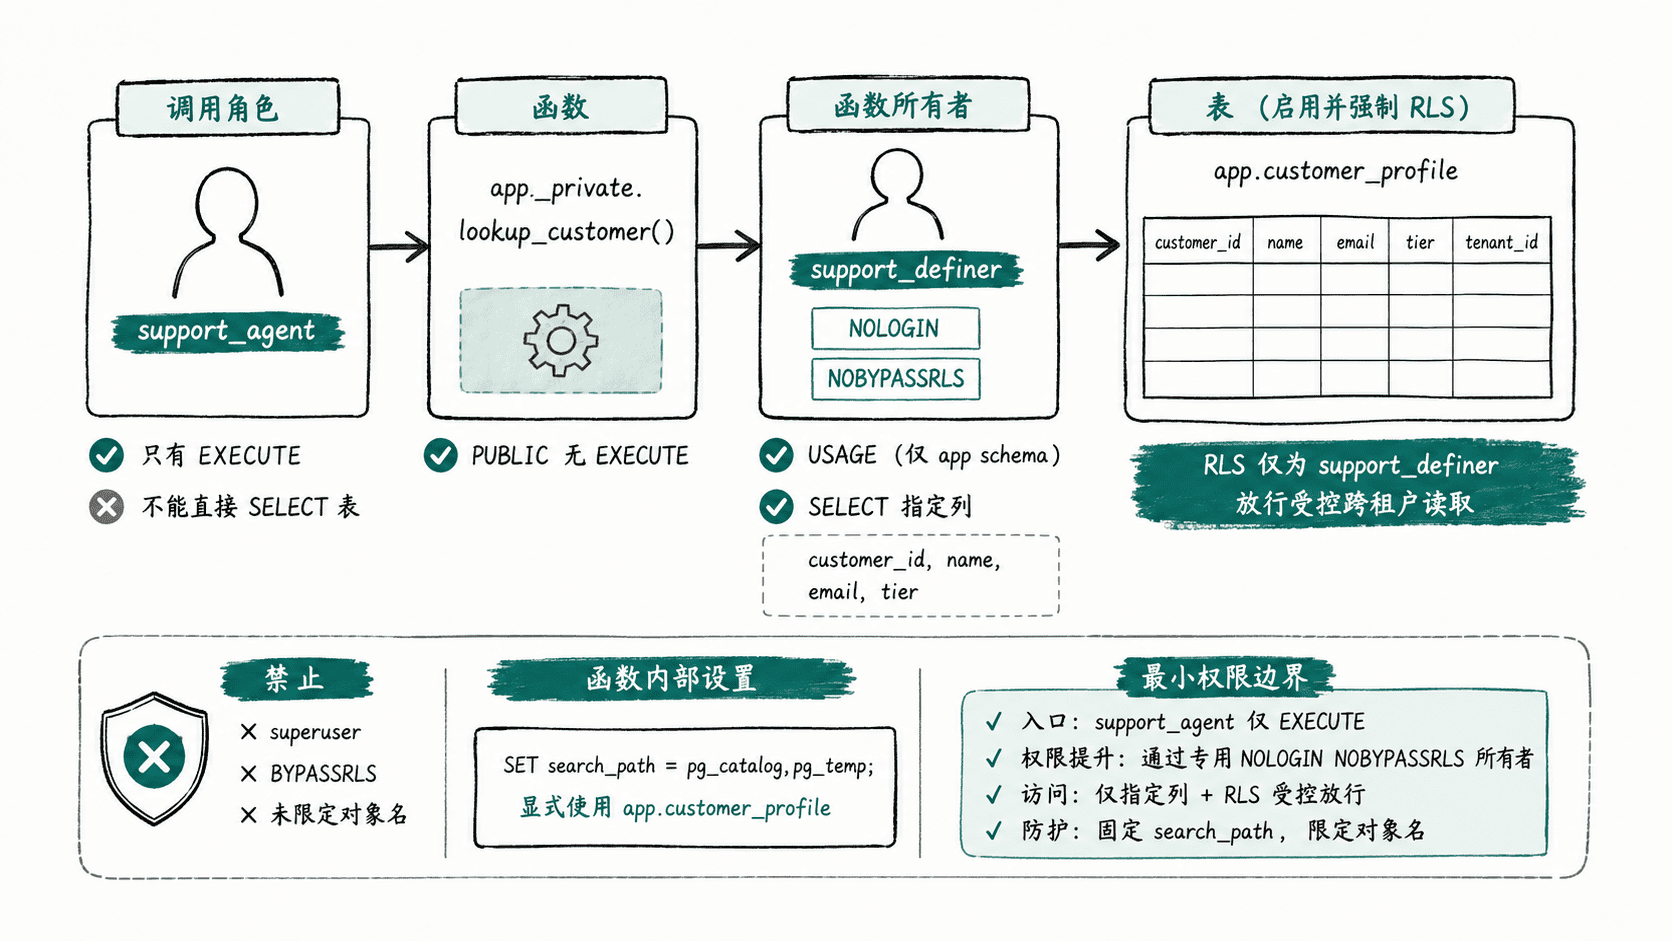
固定 search_path 并显式限定对象名
下面是迁移脚本片段。前提是 app.customer_profile 已存在且已启用 RLS,support_definer 为专用 NOLOGIN NOBYPASSRLS 角色,support_agent 为允许执行该能力的业务角色。函数只返回 display_name,不会把整行或敏感列暴露给调用者。
GRANT USAGE ON SCHEMA app TO support_definer;
GRANT SELECT (tenant_id, id, display_name)
ON app.customer_profile
TO support_definer;

CREATE POLICY support_definer_lookup
ON app.customer_profile
FOR SELECT
TO support_definer
USING (true);

CREATE OR REPLACE FUNCTION app_private.lookup_customer(
    p_tenant_id uuid,
    p_customer_id uuid
)
RETURNS text
LANGUAGE sql
SECURITY DEFINER
SET search_path = pg_catalog, pg_temp
AS $func$
    SELECT p.display_name
    FROM app.customer_profile AS p
    WHERE p.tenant_id = p_tenant_id
      AND p.id = p_customer_id;
$func$;

REVOKE CREATE ON SCHEMA app_private FROM PUBLIC;

REVOKE ALL
ON FUNCTION app_private.lookup_customer(uuid, uuid)
FROM PUBLIC;

GRANT USAGE ON SCHEMA app_private TO support_agent;
GRANT EXECUTE
ON FUNCTION app_private.lookup_customer(uuid, uuid)
TO support_agent;

ALTER FUNCTION app_private.lookup_customer(uuid, uuid)
OWNER TO support_definer;
预期结果
脚本执行成功;support_definer 仅获得所需 schema USAGE、指定列 SELECT 与对应 RLS 放行,PUBLIC 不再具有该函数的 EXECUTE 权限。固定路径的关键不是“写一个看起来安全的 schema 列表”,而是只放可信 schema,并把 pg_temp 明确放到最后。函数体继续使用 app.customer_profile 这样的完全限定名,避免同名表、视图或函数被搜索路径解析到攻击者可创建对象的 schema。
把跨租户能力收敛成函数契约
跨租户函数最危险的设计通常不是语法,而是“能力过宽”。不要接受表名、列名、任意过滤表达式或任意 SQL 作为参数;读操作就不要授予写权限,查询一个字段就不要返回整行,服务一个支持岗位就不要把 EXECUTE 给运行时通用角色。
函数 owner 也不应与应用表 owner 混用。专用 definer 角色没有登录能力,也不应被授予给 app_runtime 或普通业务角色。这样即使调用者拿到函数执行权,也只能通过函数公开的固定参数和返回值使用那一小段能力。
验证权限没有再次放大
发布后至少检查 definer 角色本身和函数执行权。下面两条查询可以直接作为发布门禁的一部分;角色与函数签名需与实际环境保持一致。
SELECT rolcanlogin, rolsuper, rolbypassrls
FROM pg_roles
WHERE rolname = 'support_definer';

SELECT
    has_function_privilege(
        'PUBLIC',
        'app_private.lookup_customer(uuid,uuid)',
        'EXECUTE'
    ) AS public_exec,
    has_function_privilege(
        'support_agent',
        'app_private.lookup_customer(uuid,uuid)',
        'EXECUTE'
    ) AS support_exec;
预期输出
 rolcanlogin | rolsuper | rolbypassrls
-------------+----------+--------------
 f           | f        | f

 public_exec | support_exec
-------------+--------------
 f           | t
实际环境还应以 support_agent 身份验证“能调用函数但不能直接查询底表”,并以普通运行角色验证函数调用被拒绝。只要发现 definer 角色获得了 BYPASSRLS、超级用户权限、额外表写权限,或函数重新向 PUBLIC 开放 EXECUTE,都应视为权限回归而阻止发布。
什么时候不该用 SECURITY DEFINER
如果同样的需求可以通过正常 RLS policy、视图和普通函数完成,就不要引入提权函数。SECURITY DEFINER 最适合封装无法由调用者自身权限完成、且边界能被压缩成少数固定输入输出的操作;一旦函数开始承担通用查询、动态 SQL 或大范围数据修改,它就不再是“最小能力”,而是在数据库里重新造了一个高权限接口。