
PostgreSQL / 系统课时
用 FORCE RLS 约束表所有者
用 FORCE RLS 约束表所有者
启用 RLS 后,普通业务角色会受策略约束,但表所有者默认可以绕过这些策略。本篇用可执行 SQL 验证 FORCE ROW LEVEL SECURITY 的效果,并给出迁移所有者与运行期角色的安全拆分方式,避免“表开了 RLS,应用却仍能读全租户”的配置陷阱。
学习目标
- 解释表所有者为何默认绕过 RLS,以及
FORCE ROW LEVEL SECURITY改变了什么 - 用 SQL 验证启用 FORCE 前后,同一表所有者看到的数据差异
- 区分迁移所有者、运行期角色与
BYPASSRLS等特权角色的边界
FORCE RLS 解决的是所有者绕过
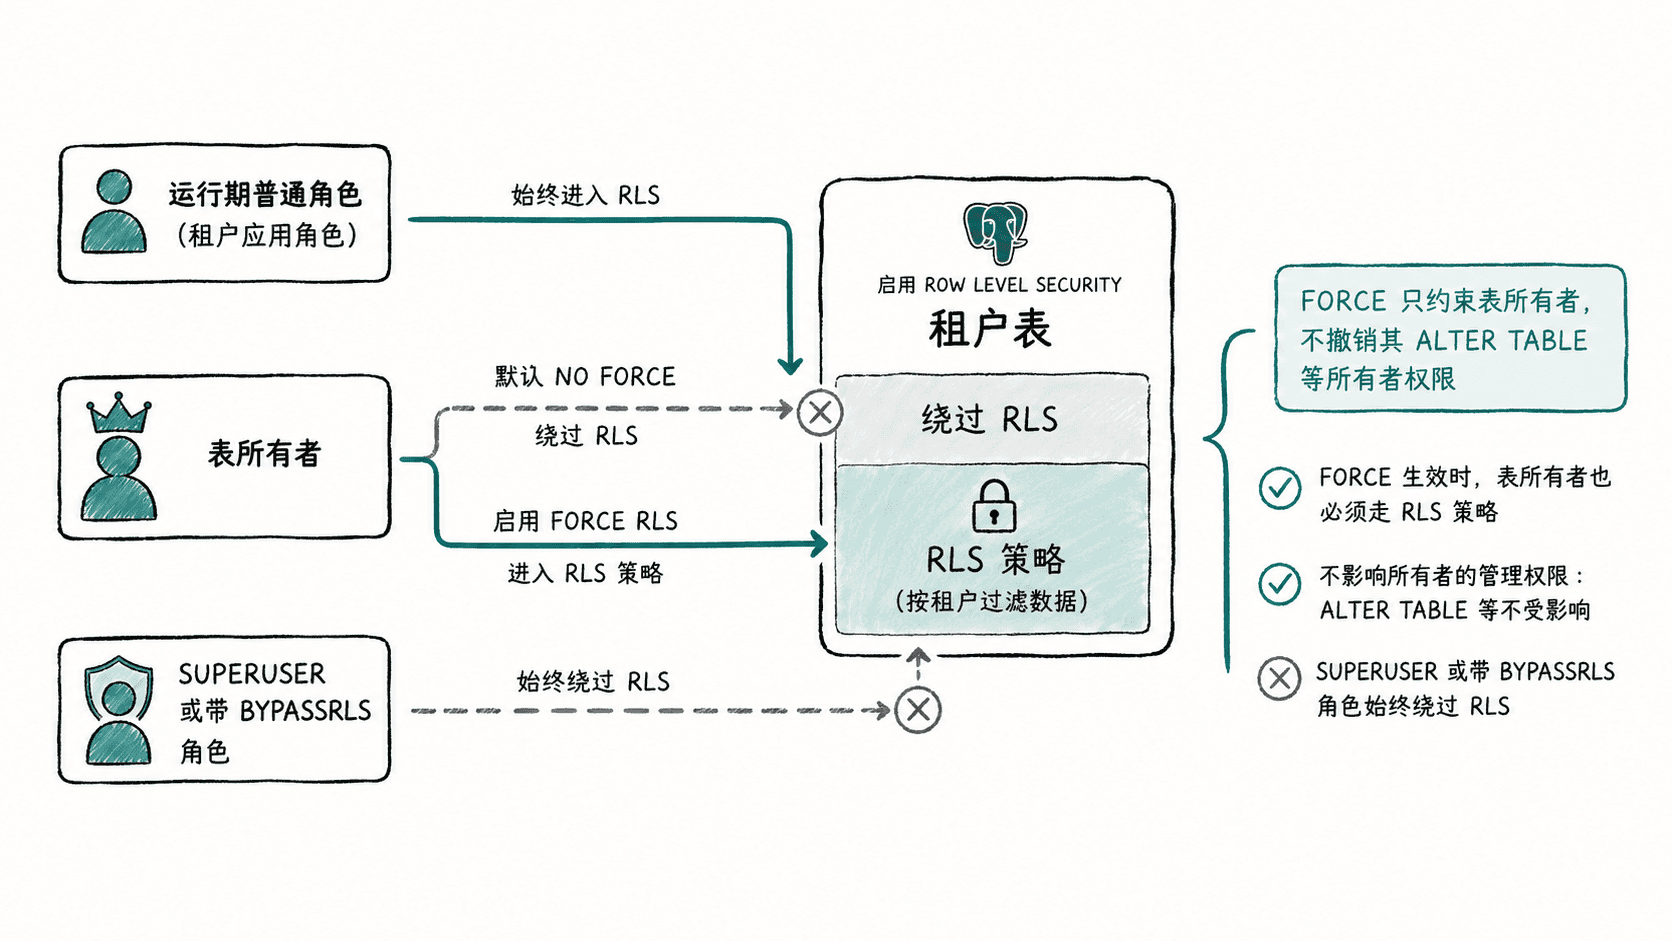
ALTER TABLE ... ENABLE ROW LEVEL SECURITY 只表示表进入行级安全控制。默认情况下,表所有者访问自己的表时不受 RLS 策略限制,因此“已启用 RLS”和“所有身份都会被 RLS 过滤”并不是一回事。
对表执行 ALTER TABLE ... FORCE ROW LEVEL SECURITY 后,表所有者的普通查询和数据修改也会应用该表的 RLS 策略。它最适合用作纵深防御:即使某个运行链路意外以表所有者身份连接,也不会仅因为 owner 身份自动跳过策略。
验证 FORCE 前后的可见行
下面的脚本应在隔离数据库中由具备创建角色并可切换角色权限的管理员执行。示例用会话变量 app.tenant_id 表示当前租户,并让策略同时约束读取和写入。
DROP SCHEMA IF EXISTS rls_force_demo CASCADE;
DROP ROLE IF EXISTS rls_force_runtime;
DROP ROLE IF EXISTS rls_force_owner;

CREATE ROLE rls_force_owner NOLOGIN;
CREATE ROLE rls_force_runtime NOLOGIN;
GRANT rls_force_owner TO CURRENT_USER;
GRANT rls_force_runtime TO CURRENT_USER;

CREATE SCHEMA rls_force_demo AUTHORIZATION rls_force_owner;

SET ROLE rls_force_owner;

CREATE TABLE rls_force_demo.orders (
    id bigint PRIMARY KEY,
    tenant_id text NOT NULL,
    amount integer NOT NULL
);

INSERT INTO rls_force_demo.orders VALUES
    (1, 't1', 100),
    (2, 't2', 200);

ALTER TABLE rls_force_demo.orders ENABLE ROW LEVEL SECURITY;

CREATE POLICY tenant_orders ON rls_force_demo.orders
    USING (tenant_id = current_setting('app.tenant_id', true))
    WITH CHECK (tenant_id = current_setting('app.tenant_id', true));

GRANT USAGE ON SCHEMA rls_force_demo TO rls_force_runtime;
GRANT SELECT, INSERT, UPDATE, DELETE
    ON rls_force_demo.orders TO rls_force_runtime;

SET app.tenant_id = 't1';

SELECT 'owner_before_force' AS phase,
       array_agg(tenant_id ORDER BY tenant_id) AS visible_tenants
FROM rls_force_demo.orders;

ALTER TABLE rls_force_demo.orders FORCE ROW LEVEL SECURITY;

SELECT 'owner_after_force' AS phase,
       array_agg(tenant_id ORDER BY tenant_id) AS visible_tenants
FROM rls_force_demo.orders;

RESET ROLE;
SET ROLE rls_force_runtime;
SET app.tenant_id = 't1';

SELECT 'runtime_role' AS phase,
       array_agg(tenant_id ORDER BY tenant_id) AS visible_tenants
FROM rls_force_demo.orders;

RESET ROLE;
预期输出
        phase         | visible_tenants
----------------------+-----------------
 owner_before_force   | {t1,t2}

       phase        | visible_tenants
--------------------+-----------------
 owner_after_force  | {t1}

    phase     | visible_tenants
--------------+-----------------
 runtime_role | {t1}
第一条查询证明表所有者在默认状态下绕过策略;第二条查询证明 FORCE 之后,同一个 owner 也只能看到 t1;第三条则说明普通运行期角色本来就受 RLS 约束。实际 psql 的对齐空格可能不同,但三组租户集合应一致。
把迁移所有者和运行期角色拆开
更稳妥的生产模型是让一个 NOLOGIN 的迁移所有者拥有 schema、表和策略,迁移流水线通过受控身份短暂 SET ROLE 执行 DDL;应用连接使用独立运行期角色,只获得所需的 SELECT、INSERT、UPDATE、DELETE 权限,并且不拥有表、不具备 BYPASSRLS。
即使已经做了这种角色拆分,仍建议对多租户核心表同时启用 RLS 与 FORCE。角色拆分负责防止应用修改安全边界,FORCE 负责降低“错误地以 owner 身份执行数据访问”造成的横向越权风险,两者职责不同。
明确 FORCE 的边界
上线前至少检查三件事:业务连接角色不是表所有者;业务连接角色没有超级用户或 BYPASSRLS 属性;迁移身份不会被应用连接池或普通作业复用。若运行期角色能够切换到所有者角色,那么它仍可能修改或关闭 RLS,FORCE 无法替代最小权限设计。
因此,正确的安全模型不是“应用直接用 owner,再依赖 FORCE”,而是运行期角色不拥有对象,迁移所有者不承载业务请求,核心表再用 FORCE 做额外保险。