
PostgreSQL / 系统课时
在连接池中避免会话串租
在连接池中避免会话串租
连接池复用的是数据库会话,而租户上下文通常也是会话状态。如果用会话级 SET 写入租户标识却没有可靠清理,下一次借到同一连接的请求就可能继承旧租户。本课把租户标识限制在事务内,并补上取还连接时的校验与兜底清理。
学习目标
- 区分会话级
SET与事务级SET LOCAL对连接复用的影响 - 设计“借连接—开启事务—设置租户—执行 SQL—提交或回滚—归还”的安全边界
- 为连接池增加状态校验与异常清理,避免租户上下文残留
为什么会发生会话串租
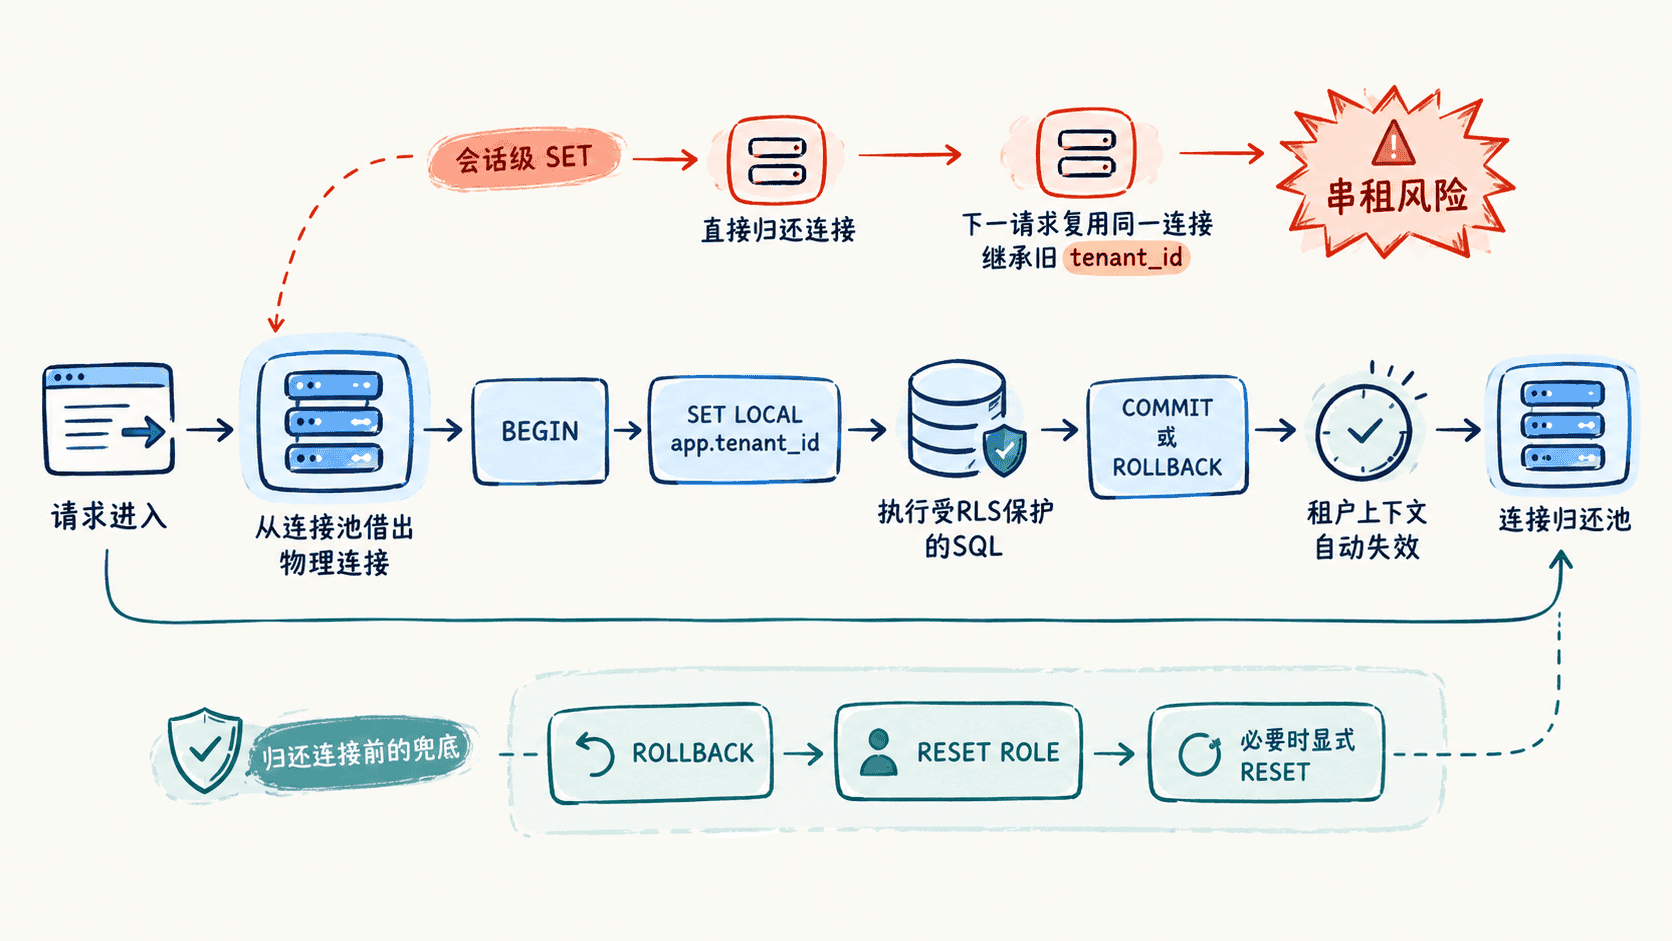
连接池不会为每个请求重新登录 PostgreSQL,而是把已经建立的物理连接反复借出。会话级 SET app.tenant_id = 'tenant_a' 会一直留在这条连接上,直到显式 RESET、连接关闭或其他操作覆盖它。请求 A 归还连接后,请求 B 如果直接查询,就可能仍在租户 A 的上下文中。
SET LOCAL 的生命周期不同:它只在当前事务内生效,事务 COMMIT 或 ROLLBACK 后自动失效。因此,多租户应用应把“设置租户上下文”和“业务 SQL”放进同一个显式事务,而不是把租户状态挂在连接整个生命周期上。
用事务级上下文约束 RLS
下面的 SQL 可以直接在测试库执行。请使用可创建表的非超级用户连接;超级用户会绕过 RLS,不能用于验证隔离结果。脚本先创建两条不同租户的数据,再分别演示会话级状态会残留、SET LOCAL 会随事务结束而消失。
DROP TABLE IF EXISTS pool_invoice;

CREATE TABLE pool_invoice (
    tenant_id text NOT NULL,
    invoice_id bigint NOT NULL,
    amount integer NOT NULL,
    PRIMARY KEY (tenant_id, invoice_id)
);

INSERT INTO pool_invoice VALUES
    ('tenant_a', 1, 100),
    ('tenant_b', 2, 200);

ALTER TABLE pool_invoice ENABLE ROW LEVEL SECURITY;
ALTER TABLE pool_invoice FORCE ROW LEVEL SECURITY;

CREATE POLICY tenant_isolation ON pool_invoice
USING (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')
);

SET app.tenant_id = 'tenant_a';
SELECT tenant_id, invoice_id, amount FROM pool_invoice;
SELECT NULLIF(current_setting('app.tenant_id', true), '') AS session_tenant;
RESET app.tenant_id;

BEGIN;
SET LOCAL app.tenant_id = 'tenant_b';
SELECT tenant_id, invoice_id, amount FROM pool_invoice;
COMMIT;

SELECT COALESCE(
    NULLIF(current_setting('app.tenant_id', true), ''),
    '<NULL>'
) AS tenant_after_commit;
预期输出中,第一次查询只能看到 tenant_a,并且 session_tenant 仍为 tenant_a;第二个事务只能看到 tenant_b。事务提交后,tenant_after_commit 显示为 <NULL>,说明 SET LOCAL 没有泄漏到下一次连接复用。
 tenant_id | invoice_id | amount
-----------+------------+--------
 tenant_a  |          1 |    100

 session_tenant
----------------
 tenant_a

 tenant_id | invoice_id | amount
-----------+------------+--------
 tenant_b  |          2 |    200

 tenant_after_commit
---------------------
 <NULL>
这里用 COALESCE 把未设置状态统一显示为 <NULL>,避免不同客户端对空值的展示差异。生产应用角色还应避免拥有 BYPASSRLS,并尽量不要让应用角色成为受保护表的所有者。
把连接池边界做成固定协议
安全的请求路径应固定为一个不可跳步的协议:借出连接后立即开启事务,在事务内执行 SET LOCAL,再执行业务查询;无论成功或异常,都必须以 COMMIT 或 ROLLBACK 结束事务后再归还连接。不要把“设置租户”放在业务代码中某个可选分支里。
借连接时可以做轻量校验,例如确认当前数据库角色正确,并检查没有遗留的事务级工作。归还连接时,连接池至少应执行回滚兜底,清除未提交事务。如果应用还会使用会话级 SET、SET ROLE、临时表或会话级 advisory lock,则要额外设计清理策略。
常见的兜底清理可在确认连接已经不处于事务中后执行:
下面是归还连接清理逻辑中的片段示例,前提是连接已经结束当前事务:
RESET app.tenant_id;
RESET ROLE;
预期结果是两条语句均成功且不返回业务结果集。它只适用于应用曾经使用会话级租户变量或 SET ROLE 的情况;正常只使用 SET LOCAL 时,租户变量应在事务结束时自动失效。验证时,归还并再次借出同一物理连接后执行 SELECT NULLIF(current_setting('app.tenant_id', true), ''),结果必须为空值。
处理异常路径而不是只测正常提交
真正容易串租的是异常路径:超时、取消请求、SQL 报错或应用抛异常后,如果连接在“事务仍打开”或“会话变量仍保留”的状态下被放回池中,后续请求就会接手污染状态。因此测试时应故意让事务失败,再确认连接池会先回滚,再复用连接。
验收标准可以压缩成三条:租户标识只在显式事务内设置;任何异常都会结束事务后再还连接;重新借出的连接在未设置新租户前查询受 RLS 保护的表必须看不到任何租户数据。做到这三点,连接复用本身就不会成为跨租户泄漏通道。