
PostgreSQL / 系统课时
交付生产 RLS 隔离方案
交付生产 RLS 隔离方案
生产 RLS 交付不是执行一次 ENABLE ROW LEVEL SECURITY 就结束,而是要证明角色不会绕过、策略覆盖读写、连接池不会串租户、索引能承受真实负载,并且出现问题时有明确回退路径。本篇把这些检查收敛成一套可上线验收流程。
学习目标
- 用可执行巡检确认 RLS 开关、策略、对象所有者和角色属性符合设计。
- 设计不会临时扩大权限的灰度与回滚方案。
- 在真实 RLS 身份下建立性能基线,并把关键权限状态纳入持续巡检。
先把设计评审变成硬条件
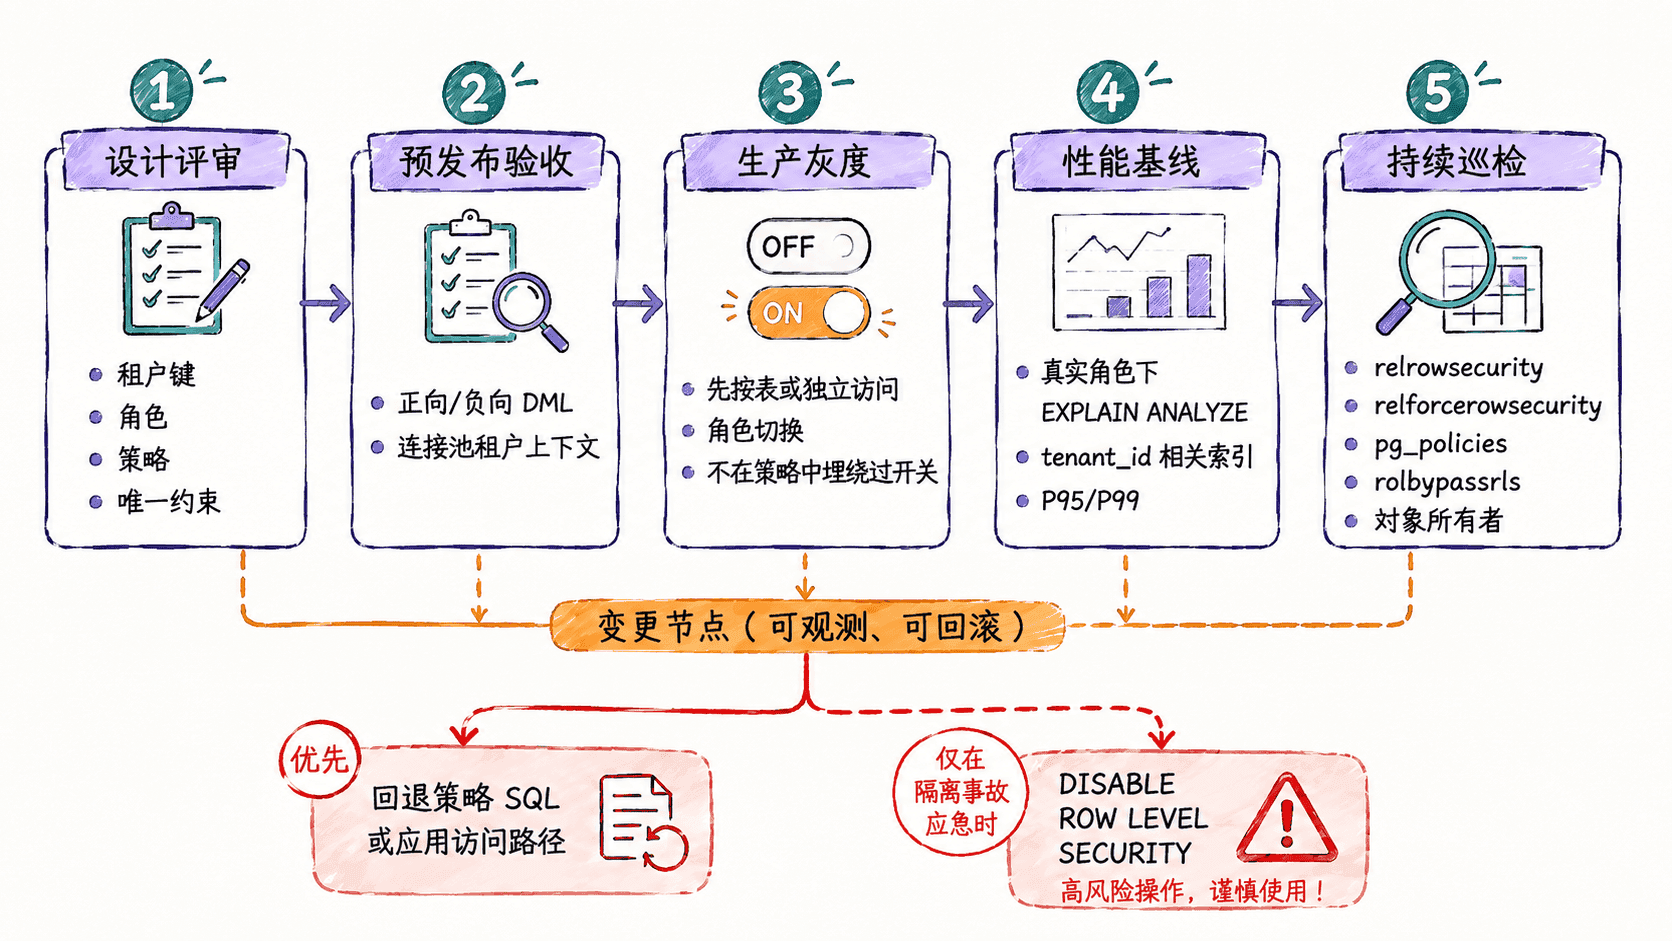
共享表 SaaS 上线前,评审不能只看策略 SQL。每张租户表至少要明确:租户键是否 NOT NULL、业务唯一约束是否包含租户维度、常规应用角色是否非所有者、是否存在 SUPERUSER 或 BYPASSRLS 运行账号、读写策略分别约束什么,以及后台任务为何需要跨租户。
连接池也必须进入评审。推荐在每个业务事务里设置 SET LOCAL app.tenant_id = '<ID>',并在同一事务完成查询或写入。这里的 <ID> 表示实际租户 ID。不要在池化连接上长期执行普通 SET 后依赖请求结束时手工清理,因为异常退出或遗漏清理会留下错误上下文。
用系统目录做上线前巡检
下面的 SQL 可以在生产只读执行,用于检查 app schema 下普通表的 RLS 状态、策略定义和相关运行角色。请按你的实际角色命名调整最后一个查询的过滤条件。
SELECT
  n.nspname AS schema_name,
  c.relname AS table_name,
  c.relrowsecurity AS rls_enabled,
  c.relforcerowsecurity AS rls_forced,
  owner_role.rolname AS owner_name
FROM pg_class AS c
JOIN pg_namespace AS n ON n.oid = c.relnamespace
JOIN pg_roles AS owner_role ON owner_role.oid = c.relowner
WHERE c.relkind = 'r'
  AND n.nspname = 'app'
ORDER BY c.relname;

SELECT
  schemaname,
  tablename,
  policyname,
  cmd,
  roles,
  qual,
  with_check
FROM pg_policies
WHERE schemaname = 'app'
ORDER BY tablename, policyname;

SELECT
  rolname,
  rolsuper,
  rolbypassrls,
  rolcanlogin
FROM pg_roles
WHERE rolname LIKE 'svc_%'
   OR rolname LIKE 'app_%'
ORDER BY rolname;
预期结果:目标租户表的 rls_enabled 应为 t;若方案要求所有者也受 RLS,则 rls_forced 也应为 t。在线运行角色的 rolsuper 与 rolbypassrls 必须为 f,对象所有者不应是常规应用登录角色。
schema_name | table_name | rls_enabled | rls_forced |    owner_name
------------+------------+-------------+------------+------------------
app         | orders     | t           | t          | app_schema_owner

rolname         | rolsuper | rolbypassrls | rolcanlogin
----------------+----------+--------------+------------
svc_app_login   | f        | f            | t
app_schema_owner| f        | f            | f
实际表和角色数量会随环境变化,验收看的是这些不变量,而不是固定行数。若发现在线账号为表所有者、具有 BYPASSRLS,或目标表 RLS 未开启,应先阻断发布,不要用应用测试“看看会不会出事”。
灰度不要靠策略里的后门开关
RLS 是表级能力,一旦对共享表启用,会影响该表上所有受约束角色。灰度更适合按表、服务版本或独立访问角色切换,而不是在策略里加入 OR current_setting('app.rls_disabled') = 'on' 之类的绕过条件。后者会把临时发布开关变成永久攻击面。
推荐顺序是:先让新版应用在预发布环境稳定设置租户上下文;再提前创建并评审策略;生产先从低风险表或独立服务入口切换;每一步观察错误率、空结果率、写入拒绝和延迟;确认后再扩大范围。对客服和批处理等跨租户身份单独验收,不能用它们的成功结果代表常规租户连接安全。
回滚优先级也应提前写清:首先回退应用访问路径或恢复上一版策略 SQL;其次暂停异常写入任务;只有在明确的业务中断应急中才考虑 ALTER TABLE ... DISABLE ROW LEVEL SECURITY。关闭 RLS 会直接失去行级隔离,因此它不是普通功能回滚按钮,执行前必须有授权、审计和恢复时点。
在真实身份下建立性能基线
RLS 策略会成为查询条件的一部分,所以性能测试必须使用真实运行角色和租户上下文。常见租户列表查询通常需要让 tenant_id 进入索引前缀,例如 (tenant_id, created_at DESC);租户内业务唯一键则常用 (tenant_id, business_key)。
下面是一个基线检查示例。<ID> 替换为测试租户,<TIME> 表示不同环境下会变化的实际耗时。
BEGIN;
SET LOCAL ROLE tenant_app;
SET LOCAL app.tenant_id = '<ID>';

EXPLAIN (ANALYZE, BUFFERS)
SELECT id, created_at, status
FROM app.orders
WHERE created_at >= now() - interval '1 day'
ORDER BY created_at DESC
LIMIT 100;

ROLLBACK;
预期结果:执行计划应能利用包含 tenant_id 的合适索引或等价高效路径,返回行只属于 <ID>;不能因为启用 RLS 从稳定的索引访问退化为高成本全表扫描。actual time=<TIME>、缓冲区命中数和 cost 会因数据量与硬件变化,不应写死。
Limit
  ->  Index Scan using <TENANT_TIME_INDEX> on orders
        Index Cond: (tenant_id = <ID>)
        Filter: (created_at >= ...)
Planning Time: <TIME> ms
Execution Time: <TIME> ms
如果计划没有使用预期索引,先确认策略表达式能否与查询条件形成可优化的 tenant_id 过滤,再检查统计信息和索引设计。不要为了让计划“好看”而把租户过滤搬回应用层并关闭 RLS。
把隔离状态纳入持续巡检
上线后至少持续观察四类信号:RLS 拒绝错误是否突然增加、更新删除影响 0 行的比例是否异常、连接池是否出现缺失或错误租户上下文、关键查询的 P95/P99 是否偏离基线。权限侧则定期比较 pg_roles、pg_policies、表所有者与 relrowsecurity 状态,及时发现漂移。
生产验收的最终标准不是“某条 SQL 能跑通”,而是形成闭环:租户身份来源唯一且事务内生效;常规角色没有绕过能力;正向与负向 DML 都通过;唯一约束不制造跨租户冲突;真实身份下性能可接受;策略和角色漂移能被巡检发现;回滚步骤不会默认扩大权限。满足这些条件,RLS 才从数据库功能变成可运营的租户隔离方案。